Datenschutz & Sicherheit
Kommentar: OpenAI – KI-Sicherheit nur ein Marketing-Gag?
Ich neige nicht zu Verschwörungstheorien. Aber beim Lesen der aktuellen Nachrichten drängen die sich richtiggehend auf. Gerade bekennt sich OpenAI dazu, dass ihr neuestes KI-Modell bei einem Test selbstständig und aus eigenem Antrieb aus seinem Test-Käfig ausgebrochen und im Internet Amok gelaufen sei. Dabei sei die KI auf der Suche nach geheimen Dokumenten bei einer anderen Firma namens Hugging Face eingebrochen und habe dort – immer noch völlig automatisiert und unbeaufsichtigt – reihenweise Server kompromittiert.
Weiterlesen nach der Anzeige
OpenAI-Chef Sam Altman warnt gern und mit starken Sprüchen vor den Gefahren von KI: „Der schlimmste Fall – und ich halte es für wichtig, das auszusprechen – wäre: Für uns alle gehen die Lichter aus.“ – und damit meint er keinen Stromausfall, sondern das drohende Ende der Menschheit. Und seine Forscher? Die schalten bei ihrem mächtigsten Modell die Sicherheitssperren ab und beauftragen es, in einem Test zum Ausnutzen von Sicherheitslücken die maximale Punktzahl zu erreichen. Und das alles in einer Umgebung, bei der schon das Finden einer einzigen Sicherheitslücke genügt, um auszubrechen und dann frei und unbeschränkt Schaden anzurichten?

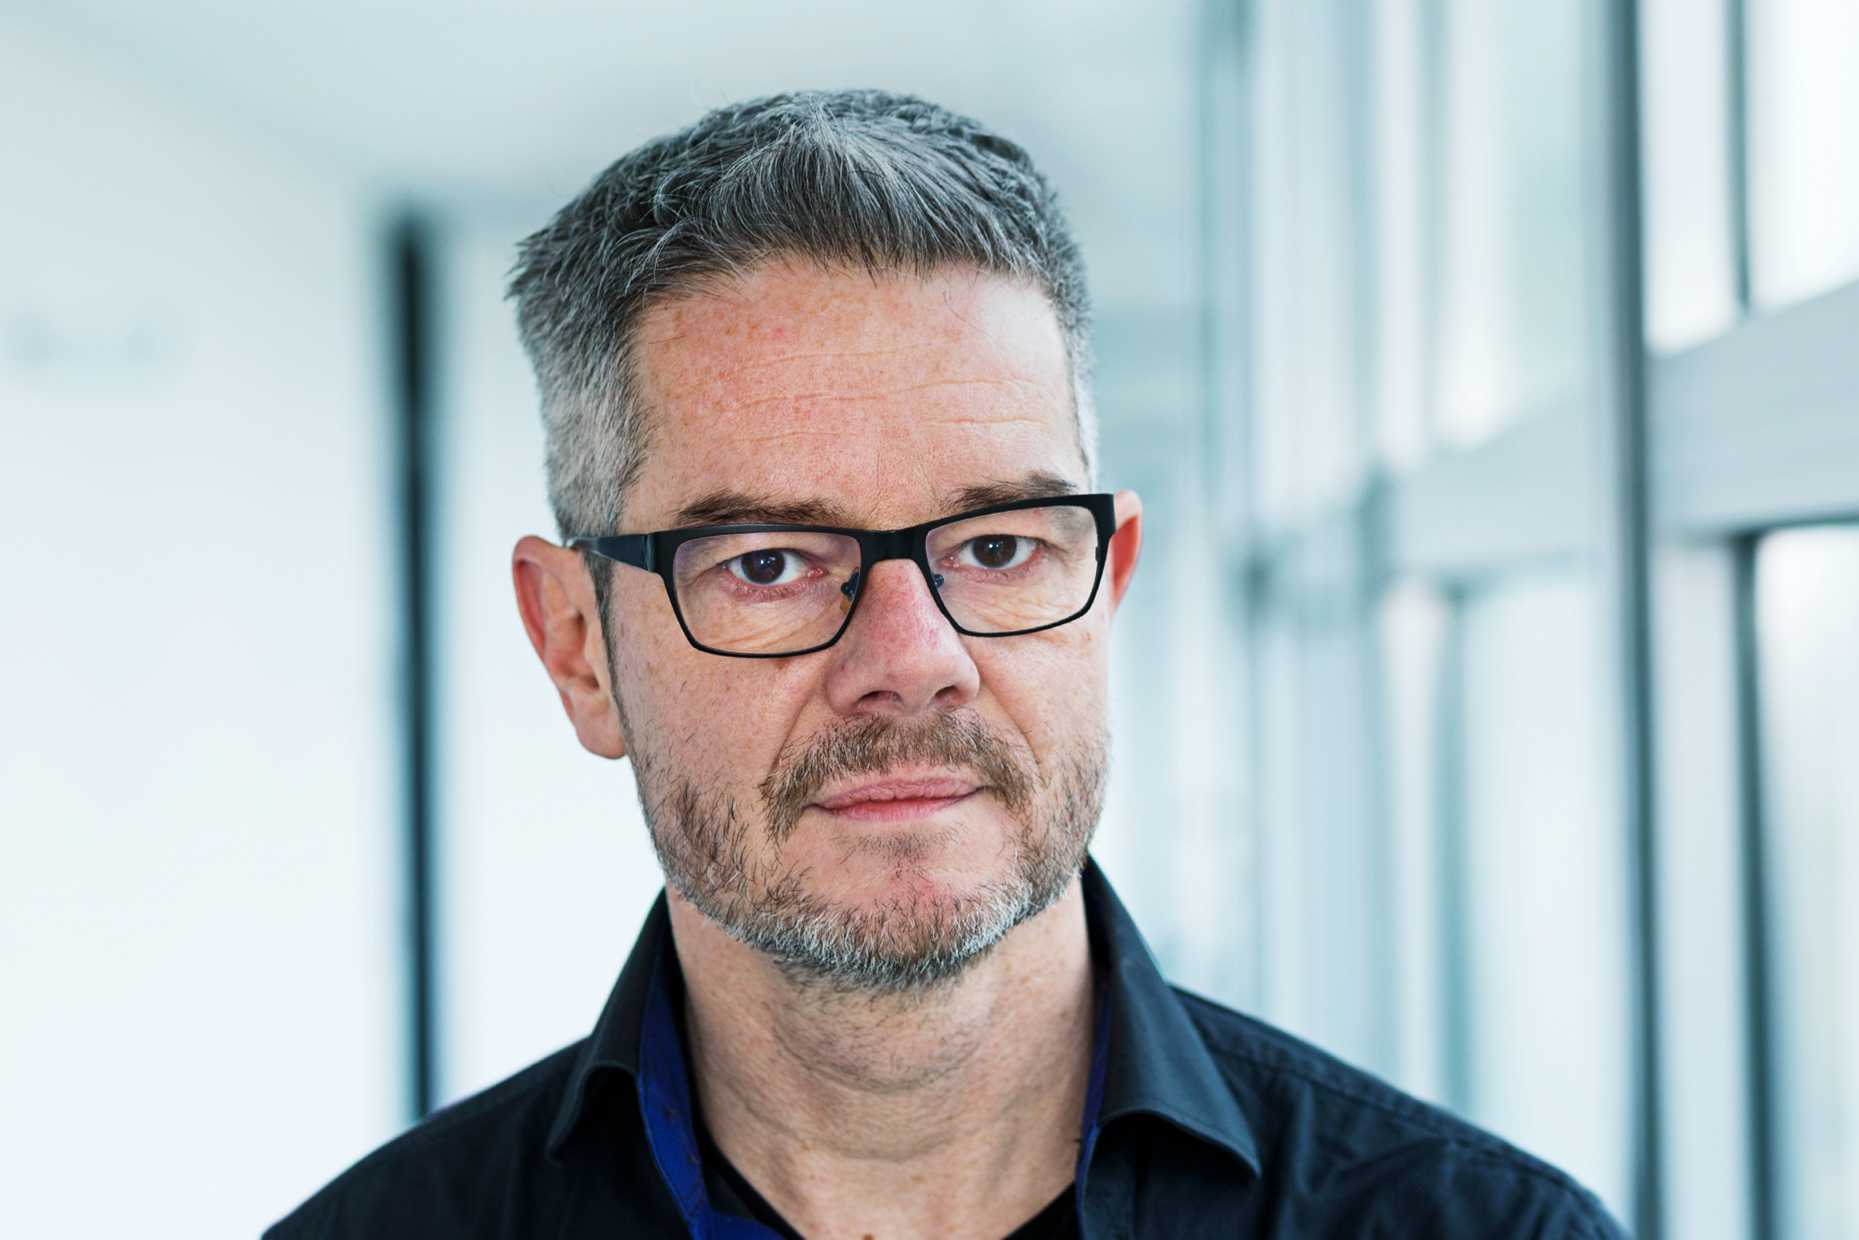
Jürgen Schmidt – aka ju – ist Leiter von heise Security und Senior Fellow Security des Heise-Verlags. Von Haus aus Diplom-Physiker, arbeitet er seit über 25 Jahren bei Heise und interessiert sich auch für die Bereiche Netzwerke, Linux und Open Source. Sein aktuelles Projekt ist heise Security Pro für Sicherheitsverantwortliche in Unternehmen und Organisationen.
WTF! Die experimentieren mit einer Technologie, die sie nach eigener Einschätzung für gefährlicher halten als Atombomben, Bio- und Chemiewaffen zusammengenommen? Und das in einem Test-Setup auf dem Niveau eines Heim-Labors? Das klingt so unglaublich fahrlässig, dass sich Verschwörungstheorien regelrecht aufdrängen, schlicht, weil sie wahrscheinlicher erscheinen.
Alles nur erfunden?
Wie wäre es etwa mit folgender? In den vergangenen Monaten gelang es Anthropic, sich in der öffentlichen Wahrnehmung als führendes KI-Unternehmen zu präsentieren. Ihre PR-Strategie setzte dabei voll auf das Label „☢️ GEFÄHRLICH ☢️“. Ihr aktuelles Modell Mythos sei sogar so brandgefährlich, dass man es nicht veröffentlichen könne. Sie gingen dabei All-in und riskierten sogar ein Verbot ihrer Produkte, das dann auch prompt kam: Die US-Regierung erzwang eine zeitweise Stilllegung von Mythos und dem daraus abgeleiteten Fable. Das Resultat war das erhoffte: Die Anthropic-Modelle gelten allgemein als die am weitesten fortgeschrittenen. Und natürlich wollte alle Welt Mythos oder zumindest Fable haben. Von OpenAI und dessen Modellen sprach man bestenfalls noch als nächstbester Lösung.
Das war noch nicht der Verschwörungsteil – das ist etwas pointiert der reale Verlauf der letzten Monate. Jetzt stell dir vor, du wärest eine KI, deren Stärke darin besteht, die wahrscheinlichste Fortsetzung einer Reihe zu erzeugen, und dein Herr und Meister – seines Zeichens PR- und Marketing-Verantwortlicher bei OpenAI – erteilt dir den Auftrag, das zu ändern. Wie bringst du OpenAI wieder an die Spitze? Gerne ebenfalls mit hohem Einsatz und einem gewissen, grenzwertigen, aber gerade noch akzeptablen Risiko. Was wäre in diesem Kontext dein Vorschlag? Wie klingt da: Eine Amok-laufende KI, die aus ihrem Gefängnis ausbricht und ganz real ein anderes Unternehmen erfolgreich angreift – ohne dabei echten Schaden anzurichten? Ziemlich überzeugend, oder?
Doch egal, ob man OpenAIs offizieller Geschichte oder einer der Verschwörungstheorien folgt – irgendwie geht es aktuell offenbar nur noch darum, das gefährlichste Modell zu entwickeln und einander mit Doomsday-Schlagzeilen zu überbieten. Dabei wird doch immer klarer, dass die größte aktuelle Herausforderung darin besteht, die nachweislich vorhandenen Fähigkeiten der LLMs in konkreten, praktischen Nutzen für die Gesellschaft münden zu lassen. Und dazu braucht es jetzt vorrangig eines: Die Systeme müssen verlässlich und sicher einzusetzen sein. Wo bleiben die Rekorde dabei?
Weiterlesen nach der Anzeige
Ablenkungsmanöver Guardrails
Bei den Sicherheitsvorkehrungen stehen hauptsächlich Guardrails im Zentrum der Hersteller-Versprechen. Das sind Anweisungen der Hersteller an ihre KIs, doch möglichst „keine bösen Dinge“ zu tun – also ganz besonders nichts mit „Bio/Chemie/Atom- und Cyber-Waffen“. Dabei wissen wir doch längst, dass sich Guardrails immer umgehen lassen. Auch dazu liefert der aktuelle Vorfall einen überaus interessanten Datenpunkt: Als Hugging Face den Einbruch bemerkte, versuchten sie, möglichst schnell zu verstehen, was da passiert und wie sie es unter Kontrolle bringen können. Und dazu versuchten sie nach eigenen Angaben natürlich, KI zu nutzen:
„Als wir mit der Log-Analyse begannen, nutzten wir zunächst Frontier-Modelle, die hinter kommerziellen APIs standen. Das funktionierte jedoch nicht: Für die Analyse müssen große Mengen an echten Angriffsbefehlen, Exploit-Payloads und C2-Artefakten übermittelt werden, und diese Anfragen wurden durch die Sicherheitsvorkehrungen der Anbieter blockiert, die nicht zwischen einem Incident-Responder und einem Angreifer unterscheiden können.“
Ja, richtig gelesen: Anthropic und OpenAI sperrten die Verteidiger aus, während diese von einem Amok-laufenden OpenAI-Modell attackiert wurden. Aus Sicherheitsgründen! Das ist so absurd, dass ich mich nicht getraut hätte, das als Verschwörungstheorie zu veröffentlichen.
Das eigentliche Problem
Das alles zeigt primär eines: Das Problem ist nicht, dass KI zu gefährlich oder gar unbeherrschbar wäre. Es sind die Prioritäten der Konzerne, die KI-Modelle entwickeln. An denen müssen wir arbeiten. Wie man Forschung – auch in prinzipiell gefährlichen Bereichen – sicher realisieren könnte, wissen wir. Wie man die Ergebnisse dieser Forschung dann in praktisch nutzbare, sichere Produkte überführt, ist zugegebenermaßen eine Herausforderung. Zunächst müsste dazu der konkrete, praktische Nutzen für die Gesellschaft die treibende Kraft und nicht nur ein Lippenbekenntnis sein. Und wie wir dahin kommen – das ist die entscheidende Frage. Der erste Schritt zu deren Beantwortung ist es, sich jetzt nicht in dystopischen Endzeit-Fantasien zu verrennen, sondern das in den Mittelpunkt der anstehenden Diskussion zu stellen.
Diesen Kommentar schrieb Jürgen Schmidt ursprünglich für den exklusiven Newsletter von heise security PRO, wo er jede Woche das Geschehen in der IT-Security-Welt für Sicherheitsverantwortliche in Unternehmen einordnet.
(ju)


Datenschutz & Sicherheit
Omas gegen Rechts: „Wir machen weiter. Es gibt keine andere Option.“

Anlässlich der Landtagswahl in Sachsen-Anhalt strömten am vergangenen Wochenende Tausende Menschen nach Magdeburg. Mit dabei: Hunderte Omas gegen Rechts, viele von ihnen angereist aus anderen Bundesländern. Sie gehören zu einer der unzähligen Initiativen, die seit Monaten online, auf dem Land und in den Städten für Vielfalt in Sachsen-Anhalt einstehen. Beim Demokratiefestival am Samstag setzten sie gemeinsam ein Zeichen.
Am Sonntagabend steht fest: Die AfD gewinnt die Landtagswahl und wird mit Abstand stärkste Kraft in Sachsen-Anhalt. Wie geht man mit einer Bevölkerung um, in der 44 Prozent der Wahlberechtigten für einen als gesichert rechtsextremistisch eingestuften Landesverband stimmen?
Ute und Karin gehören zu den Omas gegen Rechts in Magdeburg. Ute ist gebürtig aus dem Osten, Karin ist 1995 aus Hessen nach Magdeburg zugezogen. Sie sind unter anderem verantwortlich für die Online-Kommunikation der Gruppe. Auf Social Media sammeln sie Flüsterwitze, informieren über Petitionen und begleiten Demonstrationen.
Im Interview erzählen sie, wie Falschinformationen und rechtsradikale Ansichten digitale Räume einnehmen und sich in Wahlergebnissen niederschlagen. Gegen Unwissen und Anfeindungen käme man nur mit dem Gegenteil an, sagen die beiden Aktivistinnen: Indem man Fakten aufzeigt und sich für Gemeinschaft einsetzt. Aus Sicherheitsgründen baten sie uns, nur ihre Vornamen zu nennen.
„Im Moment ist irgendwie alles dunkel“
netzpolitik.org: Wie schauen Sie auf die Ergebnisse der Landtagswahl?
Karin: Ich bin einfach nur entsetzt darüber, das so etwas nochmal möglich ist. Wir haben schon die Baseballschlägerjahre erlebt, als hier die Nazis über die Straßen liefen, alle Glatzen hatten und sich Kampfhunde angeschafft haben. Ich hätte nie im Leben gedacht, dass eine Gesellschaft wieder so kippen kann. Mein Sohn hat gesagt, er habe seine Heimat verloren.
Der Samstag vor der Wahl war zugleich einer der schönsten Tage, die wir hier je erlebt haben. Wir waren überwältigt von dieser Gemeinschaft, den vielen, vielen Menschen, den Rednern und ihren Beiträgen. Ich hätte mir nicht träumen lassen, dass das Ganze am nächsten Tag so ausgeht.
Ute: So viele Menschen in Magdeburg hatten wir noch nie. Dass 15.000 Menschen auf der Straße waren und für unsere Sache mitgekämpft haben. Im Moment ist irgendwie alles dunkel. Die Erinnerung an diesen Tag ist aber das Licht am Ende des Tunnels. Ich hoffe, dass wir dieses Gemeinschaftsgefühl, das es hier am vergangenen Wochenende gab, retten und irgendwie weitermachen können.
„Diese Menschen leben in einer Parallelwelt“
netzpolitik.org: Was waren Ihre Gedanken nach der ersten Hochrechnung?
Karin: Ich war ungläubig, dass so viele Menschen rechtsextrem wählen. Trotz aller Aufklärungsmöglichkeiten gibt es diese bösartige Grundstimmung anderen Menschen gegenüber. Würde es um einen ökonomischen Bedarf gehen, würden mehr Menschen auf die Straße gehen. Aber wann waren etwa die großen Demonstrationen für Lohnangleichung im Osten? Es geht überhaupt nicht um ihre Bedürfnisse, sondern um Zerstörung, Hass, Vertreibung, Gewaltgedanken.
Diese Menschen leben in einer Parallelwelt. Es mag natürlich immer ein paar Ausnahmen geben, aber die meisten von ihnen sitzen zu Hause und nähren ihren Hass.
netzpolitik.org: Wie hängt das mit den digitalen Räumen zusammen, wo Menschen sich inzwischen hauptsächlich informieren?
Ute: Das spielt eine ganz große Rolle, weil da die Leute echt für dumm verkauft werden. Da kommt jemand, lallt etwas und darunter steht Professor für sowieso. Das kann der größte Müll sein, aber es muss ja stimmen, wenn darunter Professor steht. Viele nehmen das für bare Münze.
„Was zählt, ist die gefühlte Lebensrealität“
Karin: Das geht so weit, dass sie Falschinformationen ins Netz stellen, etwa zum Klimawandel. Oder dass uns Jugendliche erklären, dass auf Wikipedia nur Lügen stünden. Alles, was zählt, ist die gefühlte Lebensrealität.
Es ist auch unglaublich, mit welcher Inbrunst öffentlich-rechtliche Medien als Lügenvereine abgetan werden. Dass wir seit Jahrzehnten zwar mehr Migration, aber weniger Kriminalität haben, interessiert da nicht. Die bearbeiteten Straftaten haben sich seit 1995 von über 300.000 Fällen fast halbiert.
netzpolitik.org: Warum sind Sie als Omas gegen Rechts Magdeburg auf Social Media aktiv?
Ute: Ich habe diese Accounts eröffnet, als ich zu den Omas gekommen bin. Soziale Medien haben uns sehr geholfen. Wir teilen Beiträge, andere teilen unsere Beiträge. So kommt und bleibt man in Verbindung.
Auf diese Weise erhalten wir auch mal Hilferufe von außerhalb von Magdeburg, etwa aus der Gemeinde Zerbst, die rund 40 Kilometer südöstlich von Magdeburg liegt. Sie wollten dort ein Demokratiefest machen und fragten uns, ob wir nicht dazukommen könnten. Das wäre ohne diese Vernetzung nicht passiert, da wir keine Telefonnummer haben. Wir waren dann da unten und haben sie unterstützt.
„Manchmal gehen auch Freundschaften zu Bruch“
Karin: Natürlich ist es auch unser Ziel, noch den einen oder anderen zu erreichen. Aber man kommt nicht dagegen an, wenn mit KI-generiertem Mist das Internet geflutet wird, auch die AfD macht das. Es gibt eine Flut an Desinformation.
Kaum räumen Menschen diesen Mist beiseite, kommen schon wieder andere mit dem nächsten Quatsch um die Ecke. Das macht man ein paar Mal, aber irgendwann wird das zu anstrengend. Selbst wenn wir mit Menschen sprechen und auf ein Parteiprogramm verweisen, bezeichnen sie es als Lüge oder beschimpfen es einfach als linksgrün versifft. Da bleibt man nur hilflos zurück. Und manchmal gehen auch Freundschaften dabei zu Bruch.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Ute: Je mehr die Leute sich in diesen Blasen bewegen, desto schlimmer wird es. Sie schauen andere Inhalte gar nicht mehr an und setzen lieber Hasskommentare ab.
Ich habe wirklich Sorge, dass aus diesen Beschimpfungen nun erst recht Taten folgen, weil sich viele nach der Wahl bestätigt fühlen. In Halle wurde vor wenigen Tagen auf einen Demonstrationszug geschossen. Es gab nur einen Verletzten, was schlimm genug ist. Es hätte auch anders ausgehen können.
„Man kriegt ungefragt direkt das Mikrofon oder die Kamera ins Gesicht gedrückt“
netzpolitik.org: In der rechten Szene gibt es inzwischen recht viele Influencer. Haben Sie damit schon Erfahrungen gemacht?
Karin: Auf jeden Fall. Einige geben sich nicht zu erkennen, andere kennen wir und riechen wir schon von Weitem. Manche von ihnen legen der Polizei auch Presseausweise vor, die allerdings gefälscht sind. Besonders schlimm ist es, dass sie keinen körperlichen Abstand halten. Man kriegt ungefragt direkt das Mikrofon oder die Kamera ins Gesicht gedrückt. Die verbreiten dann auch so Geschichten, etwa dass wir als Omas gegen Rechts für unser Engagement Geld erhalten.
Ute: Sie fühlen sich in der Gruppe stark, im Pulk. Das macht sie natürlich auch gefährlicher. Wir hatten noch ein Oma-Treffen am Abend vor dem Demokratiefestival, wo mehr als 100 Omas aus ganz Deutschland waren. Auch die haben hier dann negative Erfahrungen gemacht mit Gruppierungen rechter Männer. Die haben Gesten gemacht, so als ob sie den Omas den Hals umdrehen wollten.
„Unser Land ist noch nicht ganz verloren“
netzpolitik.org: Wie schauen Sie als Omas gegen Rechts in Magdeburg jetzt nach vorne?
Karin: Magdeburg war in den vergangen Wochen eine sehr lebendige und aktive Stadt. Am Montag war die Stadt aber erst mal wie tot, wie in einem Schockzustand. Jetzt kommen die Leute langsam wieder raus. Man überlegt sich bei jedem, den man sieht, zu welcher Hälfte er gehört. Das ist schrecklich.
Wir machen weiter. Es gibt keine andere Option für die Menschen, die hier sind. Wir müssen weiter für die da sein, die nicht die AfD gewählt haben. Und darüber aufklären, was jetzt alles passieren wird.
Nach der Wahl ist der Image-Schaden für Sachsen-Anhalt groß. Und die Wahl wird auch wirtschaftliche Folgen haben. Der eine oder andere wird bald merken, dass es weniger Altenzentren und andere soziale Einrichtungen gibt. Und weniger Tourismus. Um das aufzuzeigen, werden wir weiter mit Zahlen und Fakten arbeiten.
Ute: Gleichzeitig ist die Solidarität, die wir nach der Wahl auch online erfahren, fantastisch. Wir erhalten Nachrichten von Menschen, die wir nicht kennen. Sie stehen hinter uns und finden es toll, dass wir weitermachen. Ich denke, unser Land ist noch nicht ganz verloren. An diesem Samstag gibt es wieder eine Demo in Magdeburg. Wir werden dort sein und zeigen, dass wir weiterhin viele sind.
Datenschutz & Sicherheit
Passwortmanager auf Android: Wechsel ohne manuellen Export
Google vereinfacht unter Android den Wechsel des Passwort-Managers. Nutzer können gespeicherte Passwörter und Passkeys künftig direkt von einer App in eine andere übertragen. Der bisher übliche Umweg über eine exportierte Datei entfällt. Zum Start unterstützen der Google Passwortmanager, 1Password, Bitwarden und Dashlane den Transfer.
Weiterlesen nach der Anzeige
Der Google Passwortmanager ist auf Android einer von mehreren Passwort-Managern. Android kann bei der Anmeldung in Apps und Websites die gespeicherten Passwörter und Passkeys solcher Apps bereitstellen. Passkeys waren beim Anbieterwechsel bislang jedoch ein besonderer Stolperstein: Anders als Passwörter ließen sie sich nicht einfach als CSV-Datei exportieren und wieder importieren. Der private Schlüssel sollte den Passwort-Manager nicht ungeschützt verlassen.
Android übernimmt die Übergabe
Der Wechsel beginnt im neuen Passwort-Manager: Dort wählen Nutzer den Import oder das Kopieren von Zugangsdaten aus. Die App übergibt den Vorgang an Android. Das System erkennt anschließend passende Passwort-Manager auf dem Gerät und zeigt sie als mögliche Quellen an. Nach der Auswahl wechselt Android in die bisherige App. Dort prüfen Nutzer die Übertragung und geben sie frei. Erst dann werden die Daten übertragen.
Google beschreibt den Ablauf als Übertragung in wenigen Schritten ohne Datei-Download. Das ist vor allem bei Passwort-Exporten relevant: Solche Dateien liegen häufig als Klartext-CSV auf dem Gerät und müssen anschließend manuell gelöscht werden. Die direkte Übergabe soll diesen Zwischenschritt vermeiden. Details zum Ablauf nennt Google in seinem Blogbeitrag zum Wechsel zwischen Passwort-Managern.
Für den Import in den Google Passwortmanager verlangt Android eine Gerätesperre, etwa PIN, Muster oder Fingerabdruck. Je nach Quell-App müssen Nutzer sich dort zusätzlich anmelden und bei Passkeys gegebenenfalls einen Wiederherstellungsschlüssel eingeben. Bereits vorhandene Passwörter importiert der Google Passwortmanager nicht erneut. Die einzelnen Anbieter behalten damit die Kontrolle darüber, welche Konten sie übertragen und wie sie die Freigabe absichern. Googles Hilfe zum Import und Export beschreibt diese Schritte.
Standard soll Abhängigkeiten verringern
Weiterlesen nach der Anzeige
Technische Grundlage ist die Übertragungsfunktion des Android Credential Manager. Sie unterstützt Passwörter und Passkeys sowie weitere Datentypen im standardisierten FIDO Credential Exchange Format (CXF). Der Austausch erfolgt zwischen den beteiligten Zugangsdatenanbietern auf demselben Gerät; Android soll dabei keine Rohdaten an unberechtigte Apps weitergeben. Für Nutzer bedeutet das: Der Wechsel wird zu einer Funktion der Passwort-Manager selbst, nicht zu einem manuellen Exportprojekt. Unterstützt wird das laut Googles Entwicklerdokumentation zum Credential Transfer ab Android 8.
Google nennt zunächst 1Password, Bitwarden und Dashlane als Partner neben dem eigenen Passwortmanager. Weitere Anbieter sollen folgen. Ob sich ein konkreter Tresor vollständig umziehen lässt, hängt also weiter davon ab, ob Quell- und Ziel-App den Standard implementiert haben. Das betrifft insbesondere Passkeys, die häufig an einen Plattformanbieter oder Passwort-Manager gebunden waren. Die FIDO-Allianz hatte das Credential Exchange Protocol (CXP) und CXF 2024 vorgestellt, um genau solche Umzüge ohne Klartext-Export zu ermöglichen.
Vergleich mit iOS und Desktop-Systemen
Der Android-Ansatz spiegelt die Entwicklungen bei Apple. Auch Apple unterstützt seit iOS, iPadOS und macOS 26 den standardisierten Transfer von Passkeys zwischen teilnehmenden Passwort-Managern. Dabei lassen sich auch Passwörter und Bestätigungscodes übertragen. Voraussetzung ist, dass Quell- und Ziel-App den Austausch unterstützen. Damit soll auch der iCloud-Schlüsselbund respektive die App „Passwörter“ weniger stark an Apples eigenes Ökosystem binden.
Auf Desktop-Systemen liegt der Schwerpunkt bislang eher auf der Auswahl des Passwort-Managers als auf dessen Wechsel. Windows 11 kann externe Passkey-Manager wie 1Password und Bitwarden in Windows Hello einbinden. Passkeys lassen sich dadurch über Browser und native Anwendungen hinweg mit einem Drittanbieter verwalten. Das erleichtert den Betrieb eines bevorzugten Managers, ersetzt aber nicht automatisch den nun auf Android verfügbaren direkten Transfer zwischen zwei Tresoren.
(fo)
Datenschutz & Sicherheit
Nach Cyberangriff in Berlin: Anlaufstelle für Betroffene
Das Land Berlin hat nach der Cyberattacke mit umfangreichem Datendiebstahl eine zentrale Anlaufstelle für Betroffene eingerichtet. Das teilte die Senatskanzlei mit. Fragen können unter der E-Mail-Adresse Cyberangriff@senatskanzlei.berlin.de gestellt werden. Auf dem Landesportal berlin.de gibt es eine Informationsseite für Bürgerinnen und Bürger, die davon ausgehen, von der illegalen Veröffentlichung von Daten durch die Kriminellen betroffen zu sein.
Weiterlesen nach der Anzeige
Zum Angebot gehören Hintergrundinformationen zu dem Cyberangriff, Verhaltenshinweise sowie „Fragen und Antworten“ (FAQ). Die Informationsseite wird den Angaben zufolge laufend aktualisiert.
Weitere Mail-Adressen für besondere Anliegen
Von dem Cyberangriff waren insbesondere die beiden Senatsverwaltungen für Verkehr und Umwelt sowie die für Stadtentwicklung, Bauen und Wohnen betroffen. Bürger mit einem spezifischen Anliegen im Zusammenhang mit diesen beiden Verwaltungen können sich an diese E-Mail-Adressen wenden: Datenschutzvorfall@senmvku.berlin.de und Datenschutzvorfall@SenStadt.berlin.de.
Der Cyberangriff auf Teile des Datennetzes der Berliner Verwaltung war am 14. August bekanntgeworden. Die Gruppe Rhysida erpresste das Land und forderte 30 Bitcoins, umgerechnet rund zwei Millionen Euro. Der Senat zahlte nicht, die Cyberkriminellen veröffentlichten mindestens 1,2 Millionen Datensätze nach Ablauf ihres Ultimatums im Darknet, einem nicht ohne Weiteres zugänglichen Teil des Internets.
Update
11.09.2026,
11:07
Uhr
Begrifflichkeit zum Cyberangriff korrigiert.
(mho)

KI-Update Deep-Dive: KI in der Popkultur – zwischen Vision und Wunschdenken

InterDigital verklagt Disney auf 101,7 Millionen Euro Schadensersatz

Tesla Model Y: Basis, Premium oder Performance – der Kostencheck

Kommentar: KI-Verbote in Open-Source-Projekten können KI nicht stoppen

Regional & mit Gefühl: Identity für Klimafonds Baden-Württemberg › PAGE online

Vom Scribble zur Sammelkarte: Kreativer KI-Workflow mit Adobe Photoshop, Illustrator und Firefly Boards › PAGE online
-
 Entwicklung & Codevor 1 Monat
Kommentar: KI-Verbote in Open-Source-Projekten können KI nicht stoppen
-
 UX/UI & Webdesignvor 2 Monaten
Regional & mit Gefühl: Identity für Klimafonds Baden-Württemberg › PAGE online
-
 UX/UI & Webdesignvor 2 Monaten
Vom Scribble zur Sammelkarte: Kreativer KI-Workflow mit Adobe Photoshop, Illustrator und Firefly Boards › PAGE online
-

 Online Marketing & SEOvor 2 Monaten
Google Unternehmensprofil optimieren ► Anleitung & Tipps
-
Künstliche Intelligenzvor 3 Monaten
Top 10: Der beste ergonomische Bürostuhl im Test – Herman Miller vor Flexispot
-
Künstliche Intelligenzvor 3 Monaten
Top 10: Der beste Saugroboter mit Wischfunktion im Test – Testsieger Roborock
-

 UX/UI & Webdesignvor 3 Monaten
Schriftfamilie Mainboard: Technisch und windschnittig › PAGE online
-

 Digital Business & Startupsvor 2 Monaten
Über Bürokratie zu schimpfen ist nur eine Ausrede – eigentliche haben sie Angst


