
Apps & Mobile Entwicklung
Firefox 156: Mozilla führt gesponserte Vorschläge in der Adresszeile ein
Mozilla veröffentlicht Firefox 156 und führt damit auch in Deutschland gesponsorte Vorschläge in der Adresszeile ein, die allerdings abschaltbar sind. Gleichzeitig schließen die Entwickler 73 Schwachstellen, von denen 29 einen hohen Schweregrad aufweisen. Zudem ändert Mozilla die Praxis bei der Meldung von Sicherheitslücken.
Leistungsverbesserungen und neue Funktionen
Mit Firefox 156 will Mozilla insbesondere an der Leistung des Browsers gearbeitet haben. Von den Optimierungen profitiert unter anderem der integrierte PDF-Betrachter, der nun bis zu 45 Prozent schneller starten soll. Weniger Arbeitsspeicher und Prozessorleistung soll Firefox zudem beim Umgang mit Bildern im JPEG-Format benötigen, sofern diese für die Darstellung im Browser herunterskaliert werden. Auf Windows-Geräten mit Arm64-Prozessoren können WebRTC-Videoanrufe darüber hinaus die Hardware-Decodierung für H.264 nutzen, anstatt wie bislang auf eine Software-Decodierung zurückzugreifen.
Deaktivierbare gesponsorte Vorschläge in der Adresszeile nun auch in Deutschland
Auch die Adressleiste erhält Neuerungen. In Deutschland, Frankreich und Italien stehen fortan lokalisierte Wikipedia-Vorschläge sowie gelegentliche gesponserte Vorschläge zur Verfügung. Wer diese Empfehlungen nicht erhalten möchte, kann sie in den Einstellungen von Firefox Suggest deaktivieren. Auf macOS kommt wiederum die Möglichkeit hinzu, die Anwendung über den Bereich „Startup“ der Einstellungen automatisch beim Start des Computers öffnen zu lassen.
Korrekturen in vielen Bereichen
Abseits der neuen Funktionen beseitigt Mozilla mit Firefox 156 eine Reihe von Fehlern aus unterschiedlichen Bereichen. So konnte das Verschieben eines Bildes innerhalb eines Rich-Text-Editors in vorherigen Versionen dazu führen, dass anstelle einer veränderten Position des Bildes eine lange Textzeile erschien. Ein weiterer Fehler betraf Untertitel im Bild-im-Bild-Fenster: Wurden diese erst nach dem Öffnen des Fensters im eigentlichen Videoplayer aktiviert, erschienen sie dort nicht. Auch im Audio-Bereich bessert Mozilla nach. Hochauflösendes FLAC-Audio in MP4-Dateien ließ sich auf Webseiten wie Bilibili bislang nicht abspielen, was mit der neuen Version wieder funktionieren sollte.
Weitere Korrekturen betreffen die Lesezeichen und Split View. Wurden ein Lesezeichenordner und die darin enthaltenen Lesezeichen gemeinsam in der Lesezeichen-Seitenleiste ausgewählt und anschließend verschoben, konnten die Lesezeichen bislang unbeabsichtigt aus ihrem Ordner herausbewegt werden. Beim Vertauschen der Bereiche in Split View bestand wiederum die Möglichkeit, dass die Suchleiste innerhalb einer Registerkarte anschließend dauerhaft nicht mehr verfügbar war. Darüber hinaus hat Mozilla diverse Netzwerkprobleme behoben, die auf Webseiten in Verbindung mit aktiviertem DNS over HTTPS auftreten konnten und sich dadurch bemerkbar machten, dass die jeweiligen Websites nicht geladen wurden.
Eine vollständige Übersicht über sämtliche Neuerungen und Änderungen liefern wie gewohnt die ausführlichen Release Notes.
Hohe Anzahl behobener Schwachstellen resultiert aus Umstellung bei Sicherheitsmeldungen
Einen wesentlichen Teil von Firefox 156 machen allerdings die zahlreichen Sicherheitskorrekturen aus. Insgesamt will Mozilla mit der neuen Version 73 Schwachstellen geschlossen haben. 29 davon werden mit einem hohen Gefährdungspotenzial eingestuft und verteilen sich wiederum auf mehrere besonders schwerwiegende Fehlerklassen. Dazu zählen Möglichkeiten zur Rechteausweitung, Sandbox-Escapes, Use-after-free-Schwachstellen, Probleme mit der Site Isolation sowie Möglichkeiten zum Umgehen von Schutzmaßnahmen. Betroffen sind unter anderem Firefox für Android und Komponenten wie Web Codecs, Canvas/WebGL, WebExtensions, Graphics, Service Workers, DOM Core & HTML, Remote Settings Client, WebRender, HTML Parser, XML, SVG, Navigation, Networking und Streams. Auch die 24 als moderat bewerteten Schwachstellen decken ein breites Spektrum möglicher Auswirkungen ab.
Eine detaillierte Auflistung der Sicherheitsprobleme findet sich wie gewohnt in den dazugehörigen Security Notes.
Parallel zu Firefox 156 stellt Mozilla auch die Veröffentlichungspraxis für Sicherheitsmeldungen um. Intern identifizierte Memory-Safety-Schwachstellen werden künftig nicht mehr gesammelt unter einer einzigen CVE veröffentlicht. Stattdessen erhält nun jeder einzelne Fehler eine eigene Sicherheitsmeldung beziehungsweise CVE. Diese Änderung erklärt die auch dieses Mal wieder umfangreiche Liste einzelner Schwachstellen für Firefox 156.
Auch ESR-Varianten mit Updates
Neben Firefox 156 aktualisiert Mozilla auch die ESR-Ausgaben des Browsers mit längerer Unterstützung, die mittlerweile drei Entwicklungszweige umfassen. In Firefox 153.3 ESR schließen die Entwickler noch 63 Schwachstellen, von denen 25 mit einer hohen Gefährdung eingestuft wurden. Bei Firefox 140.16 ESR sinkt die Zahl auf lediglich 29 Schwachstellen, allerdings werden davon 26 mit einem hohen Schweregrad eingestuft. Firefox 115.41 ESR schließt noch 21 Lücken, die allesamt mit einem hohen Gefährdungspotenzial eingestuft sind.
Ab sofort verfügbar
Firefox 156 sowie die ESR-Varianten stehen ab sofort auf der Website von Mozilla zum Download bereit. Wie gewohnt lässt sich die Aktualisierung über die Update-Funktion im Browser direkt anstoßen, wobei die meisten Anwender mittlerweile auch eine Benachrichtigung über die neue Version erhalten haben dürften. Alternativ können die neuen Versionen nach Erscheinen ebenso bequem über den Link am Ende dieser Meldung aus dem Download-Bereich von ComputerBase bezogen werden. Android-Nutzer greifen hingegen zu Googles Play Store.
Downloads
-

4,7 Sterne
Firefox ist ein freier Browser der gemeinnützigen Mozilla Foundation mit vielen Erweiterungen.
- Version 156.0 Deutsch
- Version 153.3.0 ESR Deutsch
- +3 weitere



Apps & Mobile Entwicklung
Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories
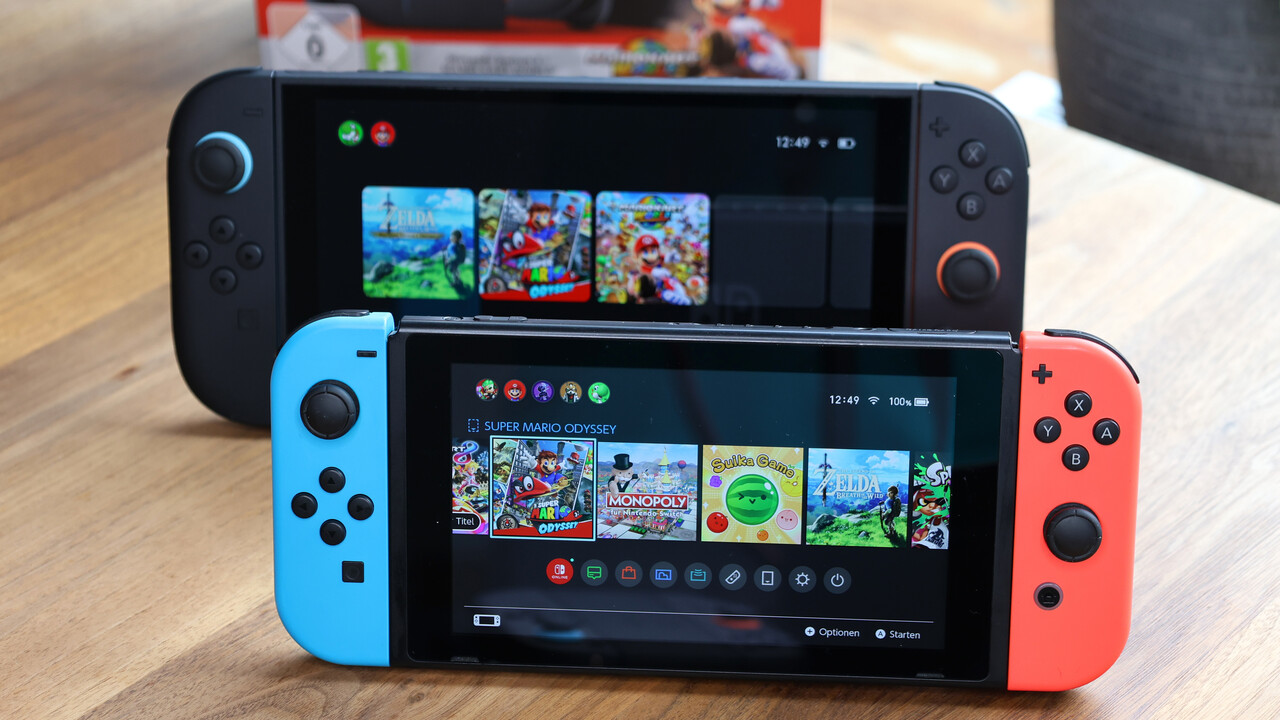
Nintendo geht mit einer neuen DMCA-Beschwerde gegen Firmware für Modchips der ersten Switch-Generation vor. GitHub hat daraufhin 144 Repositories rund um Picofly gesperrt. Auch Emulatoren sind betroffen: Insgesamt erfassen vier Beschwerden 217 Repositories, von denen 215 gesperrt wurden.
Picofly greift beim Start der Switch ein
Picofly basiert auf einem günstigen RP2040-Mikrocontroller, der als Modchip in die Nintendo Switch eingelötet wird. Beim Einschalten der Konsole erzeugt der Chip einen gezielten Spannungsfehler, einen sogenannten Glitch. Damit lässt sich die Sicherheitsprüfung beim Startvorgang aushebeln und nicht autorisierte Software ausführen.
So können Nutzer beispielsweise eigene Programme (Homebrew), Linux oder Spielmodifikationen auf der Switch verwenden. Gleichzeitig ermöglicht der Eingriff das Abspielen unerlaubter Spielekopien, was Nintendo mit seinen technischen Schutzmaßnahmen verhindern möchte.
In der DMCA-Beschwerde vom 6. November 2026 richtet sich Nintendo of America gegen das Repository Ansem-SoD/Picofly und dessen Forks. GitHub sperrte daraufhin das ursprüngliche Projekt sowie 143 daraus entstandene Kopien. Nintendo beruft sich auf den amerikanischen Digital Millennium Copyright Act (DMCA), der unter anderem die Verbreitung von Werkzeugen zur Umgehung technischer Schutzmaßnahmen untersagt.
Der Vorwurf betrifft dabei bereits die Bereitstellung der Modchip-Firmware, unabhängig davon, ob über die betroffenen Repositories tatsächlich urheberrechtlich geschützte Spiele verbreitet wurden. Nintendo verweist in seiner Beschwerde auch auf das frühere Vorgehen gegen Team-Xecuter, dessen Mitglieder unter anderem Modchips für die Switch verkauft hatten.
Auch Switch-Emulatoren betroffen
Neben Picofly stehen zwei bekannte Switch-Emulatoren im Mittelpunkt der Löschaktion. Eine weitere Beschwerde führte zur Sperrung von 71 Repositories des Projekts Citron Neo. Zwei zusätzliche Anträge betrafen Kopien von Yuzu für Windows und Android. Deren Betreiber entfernte den Quellcode einschließlich der Versionshistorie, weshalb die beiden Repositories weiterhin erreichbar sind.
Nintendo geht bereits seit Jahren gegen die Switch-Emulation vor. Besonders weitreichende Folgen hatte das Verfahren gegen Yuzu im März 2024. Die Entwickler verpflichteten sich im Rahmen eines gerichtlichen Vergleichs zur Zahlung von 2,4 Millionen US-Dollar und stellten die Entwicklung des Emulators ein. Seitdem entstanden verschiedene Nachfolgeprojekte auf Grundlage des ursprünglich quelloffenen Programms.
Wie TorrentFreak berichtet, hat Nintendo mit den jüngsten Beschwerden nun erstmals in größerem Umfang auch Modchip-Firmware auf GitHub ins Visier genommen. Bereits im August hatte der Konzern mehr als 400 Repositories rund um Switch-Emulatoren sperren lassen.
Die aktuellen Sperrungen beschränken sich auf die betroffenen GitHub-Projekte. Bereits installierte Modchips bleiben funktionsfähig, und die Firmware ist weiterhin über andere Quellen erhältlich. Ob die Verbreitung der Picofly-Firmware tatsächlich gegen den DMCA verstößt, wurde durch die GitHub-Sperrung selbst nicht gerichtlich entschieden.
Apps & Mobile Entwicklung
Nach 6-Finger-Menschen: Crimson-Desert-Entwickler setzen stärker auf KI
6 Finger an einer Hand, Menschpferd als echte Einheit, – das und mehr fanden Spieler im Action-Rollenspiel Crimson Desert. Die Entwickler setzen trotzdem weiter auf KI zur Unterstützung der Spieleentwicklung. Sie stellen allerdings klar, dass ihre Rolle begrenzt bleibt.
Auch wenn es vielleicht anders anklingt, gehört Crimson Desert zu den richtig guten Spielen des aktuellen Jahrgangs. Groß, schön, vielfältig, es gibt viele Gründe, mit dem Titel eine Menge Spaß zu haben. Das gilt dank kontinuierlicher Weiterentwicklung, die jüngst im Update zur „Enhanced“-Version mündete, im Herbst noch mehr als im Frühjahr.
Für Misstöne sorgte bei Veröffentlichung aber eine Anzahl offenkundig KI-generierter Inhalte vor allem bei im Spiel zu findenden Bildern, die aufgrund fehlerhafter Darstellungen offenkundig generiert wurden. Bei der Darstellung von Personen und Tieren ist „so ähnlich“ eben nicht gut genug. Für Spieler diente das als weiterer Beleg für „KI-Slop“, also gedankenlos generierte Inhalte, die mit echter Kunst und bewusstem Design eines Produktes wenig zu tun haben. Zugleich verstärkte dies die ablehnende Haltung gegenüber der Technologie. Laut Entwicklerstudio Pearl Abyss habe es sich allerdings nur um Platzhalter aus dem Prototypen-Stadium gehandelt, die noch hätten ausgetauscht werden sollen.
Diese Rolle bekommt KI
An KI bei der Spieleentwicklung hält das Studio dennoch fest, das unterstreicht sein jüngster Quartalsbericht. Sie soll die Entwicklung deutlich effizienter machen. Die Technologie werde dazu genutzt, um die „Produktivität und die Qualität beim Entwickeln“ zu erhöhen, verrät der Quartalsbericht.
Dazu wird sie in verschiedenen Bereichen der Entwicklung eingesetzt, „darunter die Automatisierung wiederkehrender Aufgaben, Unterstützung bei der Erstellung von Inhalten und die Optimierung von Tests“. Ihre Rolle solle noch ausgebaut werden, sei aber nicht als Ersatz für menschliche Entwickler zu verstehen. Für Pearl Abyss ist sie „ein Werkzeug“, um „Effizienz und Qualität“ zu erhöhen. Sie sei klar begrenzt auf die Validierung von Konzepten und „Pipeline-Produktivität“ – sie soll also unter anderem dazu beitragen, dass weniger Leerlauf entsteht und schneller gearbeitet werden kann. Das Spielerlebnis und die tatsächlichen Inhalte des Spiels sollen aber vollständig in der Hand des Entwicklerteams bleiben.
Im Kontext fast konservativ
Im Kontext der Entwicklungen in der Branche erscheint dieser Ansatz fast schon konservativ. Epic Games setzt weit stärker auf KI, während Valves Steam von KI-Slop und KI-Klonen überflutet wird. Das lässt sich anekdotisch belegen: Die Anzahl potentiell KI-generierter Pressemitteilungen zu kleinen, potentiell KI-erstellten Solo-Spielen und Tools hat in den vergangenen Wochen erhebliche Ausmaße angenommen. Auch im Falle von Portierungen ist KI kaum mehr wegzudenken. Sie baut Remaster, portiert Klassiker in den Browser oder erstellt Plattformportierungen in Windeseile.

Apps & Mobile Entwicklung
Im Test vor 15 Jahren: Als sechs CPU-Kerne noch 950 Euro kosteten
Am 14. November 2011 erschien mit dem Core i7-3960X Intels neuer schnellster Desktop-Prozessor. Der Sechskerner zeigte im Test eindrucksvoll, wie viel Leistung Sandy Bridge-E bot. Allerdings verlangte die Plattform nicht nur beim Kaufpreis erhebliche Zugeständnisse.
Sechs Kerne für Enthusiasten
Als Intel im November 2011 Sandy Bridge-E vorstellte, war die gewöhnliche Sandy-Bridge-Generation bereits seit mehr als zehn Monaten auf dem Markt. Mit dem Core i7-3960X Extreme Edition folgte nun der High-End-Ableger, der sich vor allem an Enthusiasten und professionelle Anwender richtete. Sechs Rechenkerne waren dabei keine Premiere, schließlich hatte schon der Core i7-990X ebenso viele geboten. Der Neuling versprach jedoch eine höhere Leistung pro Takt und brachte zahlreiche technische Neuerungen mit.
Gefertigt in 32 nm, arbeitete der Core i7-3960X mit 3,3 GHz Basistakt und erreichte per Turbo bis zu 3,9 GHz. Hyper-Threading ermöglichte die parallele Bearbeitung von zwölf Threads, hinzu kamen 15 MB L3-Cache. Unter der Haube steckte sogar ein vollständiger Achtkern-Chip mit 2,27 Milliarden Transistoren, bei dem Intel zwei Kerne deaktiviert hatte.
Auch die Plattform war aufwendig. Statt des verbreiteten Sockels LGA 1155 benötigte Sandy Bridge-E ein neues Mainboard mit LGA 2011 und X79-Chipsatz. Der Arbeitsspeicher wurde über vier DDR3-Kanäle angebunden. Allein die günstigsten Mainboards kosteten zum Testzeitpunkt 180 Euro. Zusammen mit den 950 Euro für den Prozessor waren damit bereits mehr als 1.100 Euro ausgegeben, ohne Arbeitsspeicher, Grafikkarte oder andere Komponenten.
In Anwendungen schnell, in Spielen kaum besser
Im Test vom 14. November 2011 setzte sich der Core i7-3960X erwartungsgemäß an die Spitze der Leistungsdiagramme. Vor allem bei Anwendungen, die viele Kerne auslasten konnten, zeigte sich das Potenzial der neuen Architektur. Gegenüber dem damals beliebten Core i5-2500K betrug der Vorsprung je nach Anwendung bis zu 80 Prozent.
Bei Spielen fiel der Unterschied erheblich kleiner aus. Im Spiele-Rating mit 1.680 × 1.050 Pixeln lag der 3960X mit Intels regulären Turbo-Einstellungen lediglich rund zwei Prozent vor dem Core i7-2600K. Auch der deutlich günstigere Core i5-2500K blieb in Reichweite. Die Grafikkarte begrenzte die Bildraten häufig stärker als der Prozessor.
In niedriger Auflösung, bei der die Grafikkarte weniger Einfluss auf die Ergebnisse hatte, konnte der Sechskerner seinen Vorsprung ausbauen. Gegenüber dem Core i5-2500K waren es dort immerhin 16 Prozent. Angesichts des gewaltigen Preisunterschieds dürfte das für die wenigsten Spieler ein überzeugendes Argument gewesen sein.
-

Sandy Bridge-E vs. Gulftown vs. Sandy Bridge
Bild 1 von 6
Wenn das Mainboard ungefragt übertaktet
Eine Besonderheit des damaligen Tests betraf den Turbo-Modus. Eigentlich durfte der Core i7-3960X bei Belastung aller sechs Kerne maximal 3,6 GHz erreichen. Die vollen 3,9 GHz waren dagegen nur für ein oder zwei aktive Kerne vorgesehen.
Das verwendete Asus P9X79 Pro nahm es mit diesen Vorgaben allerdings nicht besonders genau. In der automatischen BIOS-Konfiguration ließ das Mainboard alle sechs Kerne mit 3,9 GHz arbeiten, sofern Kühlung und Temperaturen dies zuließen. Der Prozessor lief damit bereits ohne Eingriff des Nutzers oberhalb der von Intel vorgesehenen Taktraten.
Wir untersuchten deshalb sowohl das Verhalten mit den Asus-Vorgaben als auch mit Intels regulärem Turbo-Modus. Um Letzteren zu erhalten, musste die Turbo-Steuerung im BIOS ausdrücklich auf „Per Core“ umgestellt werden. Der zusätzliche Takt sorgte zwar für mehr Leistung, erhöhte aber zugleich die Leistungsaufnahme.
Wer selbst Hand anlegen wollte, konnte den Core i7-3960X noch deutlich weiter treiben. Im Test waren bis zu 4,8 GHz möglich, allerdings nur mit einer entsprechend hohen Spannung. Bei dieser Einstellung wurden unter Cinebench satte 470 Watt für das gesamte Testsystem gemessen. Für einen Alltagsrechner war das kaum eine empfehlenswerte Konfiguration.
-

Intel Core i7-3960X Extreme Edition original
Bild 1 von 6
950 Euro für die letzten zwei Prozent
Auch ohne Übertaktung war der Stromverbrauch hoch. Unter Last benötigte das neue Spitzenmodell laut damaligem Fazit rund 20 Prozent mehr Energie als sein Vorgänger. Die höhere Leistungsaufnahme ging zwar mit einer entsprechend gestiegenen Rechenleistung einher, sodass die Effizienz insgesamt auf dem Niveau der gewöhnlichen Sandy-Bridge-Prozessoren lag. Sparsam war die Extreme Edition deshalb aber noch lange nicht.
Vor allem hatte Intel mit dem Core i7-3930K zeitgleich eine deutlich preiswertere Alternative im Angebot. Dieser besaß ebenfalls sechs Kerne und zwölf Threads, musste jedoch mit 12 statt 15 MB L3-Cache auskommen und taktete 100 MHz niedriger. Nach damaliger Einschätzung bedeutete das lediglich rund zwei Prozent weniger Leistung.
Preislich lag der Core i7-3930K dagegen nur knapp über der Hälfte des Spitzenmodells. Auch der günstigere Sechskerner besaß einen freien Multiplikator und ließ sich übertakten. Wer unbedingt Sandy Bridge-E haben wollte, konnte sich den erheblichen Aufpreis für den 3960X also guten Gewissens sparen.
Entsprechend fiel auch das damalige Fazit aus: Der Core i7-3960X war konkurrenzlos schnell, verbrauchte viel Strom und kostete schlicht zu viel. Eine Kaufempfehlung gab es nicht. Selbst Enthusiasten waren mit dem Core i7-3930K besser beraten.
15 Jahre später: Vom Sechskerner zum Achtkerner
Der Core i7-3960X blieb nicht das letzte Spitzenmodell seiner Generation. Rund ein Jahr später folgte mit dem Core i7-3970X eine leicht verbesserte Extreme Edition. Intel hob den Basistakt von 3,3 auf 3,5 GHz und den maximalen Turbo von 3,9 auf 4,0 GHz an. Die Anzahl der Kerne blieb unverändert, dafür stieg die TDP von 130 auf 150 Watt. Auch der Listenpreis blieb mit 999 US-Dollar auf dem bisherigen Niveau.
Im September 2013 löste schließlich der Core i7-4960X mit Ivy Bridge-E die bisherige Generation ab. Die Fertigung wechselte auf 22 nm, an den sechs Kernen und zwölf Threads änderte sich jedoch nichts. Im Test lag der Neuling durchschnittlich nur etwa fünf Prozent vor dem ursprünglichen Core i7-3960X. Immerhin fiel die Leistungsaufnahme um sieben bis fünfzehn Prozent niedriger aus.
Erst im August 2014 erhöhte Intel mit Haswell-E die Kernzahl im Desktop-High-End-Segment auf acht. Der Core i7-5960X (Test) brachte neben den zusätzlichen Kernen auch DDR4-Unterstützung mit und kostete erneut rund 1.000 Euro. Interessanter war für viele Käufer allerdings der ebenfalls neue Core i7-5820K: Er bot sechs Kerne und zwölf Threads für knapp 350 Euro.
Nur knapp drei Jahre nach dem Core i7-3960X war ein Sechskerner damit bereits für einen Bruchteil seines ursprünglichen Preises erhältlich. Aus heutiger Sicht wirkt die damalige Extreme Edition deshalb vor allem wie ein Relikt jener Zeit, in der Intel für die letzten Prozentpunkte Leistung nahezu jeden Preis verlangen konnte. Wer 2011 vernünftig einkaufte, griff zum Core i7-3930K und hatte am Ende kaum weniger Rechenleistung zur Verfügung.

Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories

Nach 6-Finger-Menschen: Crimson-Desert-Entwickler setzen stärker auf KI

Microsoft-Ausfall: Woran es lag und wer besonders litt

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar

Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-
 Apps & Mobile Entwicklungvor 2 Monaten
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 2 Monaten
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 2 Monaten
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Künstliche Intelligenzvor 2 Monaten
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken
-

 Künstliche Intelligenzvor 1 Monat
Verbrenner-Aus: Merz und Macron wollen CO₂-Ziel für 2035 weiter lockern
-

 Künstliche Intelligenzvor 2 Monaten
Plug-in-Hybride emittieren sechsmal mehr CO₂ im Alltag als offiziell angegeben
-

 Apps & Mobile Entwicklungvor 3 Monaten
Deutsche Lüfter-Ikone: ebm‑papst geht für 5,1 Milliarden Euro in die USA
-

 Künstliche Intelligenzvor 2 Monaten
Dänischer CO₂-Speicher „Greesand“ geht im Meeresgrund in Regelbetrieb