
Apps & Mobile Entwicklung
OpenCode gehackt: API-Schlüssel gestohlen, KI bremst die Abwehr
Bei einem Angriff auf die OpenCode Console wurden API-Schlüssel von 1,4 Prozent der Anwender kompromittiert und für teils vierstellige Ausgaben genutzt. Auch die Abwehr bereitete Probleme: Sicherheitsfilter der eingesetzten KI-Modelle schlugen beim schadhaften Code an und verhinderten anschließend Teile der Analyse.
OpenCode ist ein quelloffener und modellunabhängiger KI-Agent für die Software-Entwicklung, der anhand natürlichsprachlicher Anweisungen Code untersuchen, Funktionen erstellen und Fehler beheben kann. Dafür lassen sich über Terminal, Desktop-App oder Code-Editor Modelle verschiedener Anbieter einbinden, darunter OpenAI, Anthropic und Google.
Nur ein kleiner Teil der Nutzer betroffen
Ziel des Angriffs war nach bisherigen Erkenntnissen nicht die quelloffene OpenCode-Anwendung selbst, sondern ein älteres System der Online-Plattform OpenCode Console, in dem einige Entwickler API-Schlüssel für externe KI-Dienste in Workspaces hinterlegt hatten. Nach Angaben von OpenCode sollen insgesamt 1,4 Prozent der Console-Anwender betroffen sein, die per E-Mail über den Vorfall informiert und dazu aufgefordert wurden, die kompromittierten Schlüssel bei den jeweiligen Anbietern zu widerrufen und zu ersetzen.
Die Betreiber des KI-Agenten stufen den Vorfall als groß angelegten Destillationsangriff ein, haben bislang jedoch weder erklärt, wie die Angreifer in das System eindringen konnten, noch wie die hinterlegten API-Schlüssel gespeichert waren. Kompromittierte Schlüssel könnten zur Modelldestillation dienen, indem über sie große Mengen an Ausgaben leistungsfähiger KI-Modelle erzeugt werden. Insbesondere in Ländern mit eingeschränktem Zugang zu amerikanischen Modellen ließen sich auf diesem Weg die dafür benötigten Daten beschaffen. Kritiker bezweifeln allerdings diese Einordnung: Belegt seien bislang lediglich der Einbruch und der Missbrauch von API-Schlüsseln, nicht deren tatsächlicher Einsatz für eine Destillation.
Angriff parallel zur Einführung eines neuen Modells
Zeitlich überschnitt sich der Einbruch mit der kostenlosen Bereitstellung von GLM-5.3-Flash durch OpenCode. Die übergeordnete GLM-5.3-Familie hat unter Forschern zu Open-Weight-Modellen Aufmerksamkeit auf sich gezogen, da ihre Fähigkeiten im Bereich Cybersicherheit einem Niveau nahekommen sollen, das zuvor eher mit zugangsbeschränkten Modellen wie Anthropics Claude Mythos Preview verbunden wurde. Ein Zusammenhang zwischen der Veröffentlichung und dem Angriff muss daraus jedoch nicht folgen.
Sicherheitsfilter als Problem
Mitgründer Dax Raad erklärte gegenüber TechCrunch, dass API-Schlüssel aus der lokalen OpenCode-Anwendung nicht an das Projekt übertragen würden. Zur Verteidigung setzte OpenCode KI-Agenten ein, die rund um die Uhr gearbeitet hätten; insgesamt soll der Angriff das Team laut Raad mindestens 48 Stunden ohne Unterbrechung beschäftigt haben. Dabei erwiesen sich allerdings die Sicherheitsmechanismen der verwendeten Modelle selbst als Hindernis: Nachdem der zu untersuchende Schadcode deren Filter ausgelöst hatte, verweigerten sie Teile der weiteren Analyse.
Eine Stabilisierung erfolgte erst, als OpenCode im Anschluss Zugang zu OpenAIs Daybreak-Blue-Programm erhielt. Überprüften Teilnehmern stellt es Modelle bereit, deren Schutzmechanismen bei legitimer defensiver Sicherheitsarbeit seltener zu Ablehnungen führen. Dadurch sollen sich die Möglichkeiten des Teams zur Untersuchung des laufenden Angriffs spürbar verbessert haben. Laut einem Bericht von Bleeping Computer nennt OpenCode für die betroffenen API-Schlüssel den 17. Oktober 2026 um 00:30 Uhr UTC als frühestmöglichen Zeitpunkt einer Offenlegung.
Auslösen der Sicherheitsvorkehrungen nicht neu
Ein ähnliches Problem hatte zuvor bereits Hugging Face beschrieben. Die KI-Plattform berichtete im Juli, dass kommerzielle Modelle bei der Untersuchung eines Eindringens autonomer KI-Agenten die Auswertung von Aktivitätsprotokollen verweigert hätten. OpenAI erklärte später, bei den Angreifern habe es sich um eigene Modelle gehandelt, die während eines Tests mit reduzierten Schutzmechanismen betrieben worden seien. Hugging Face bezeichnete die daraus resultierende Situation als „Asymmetrieproblem“, bei dem Schutzmechanismen nicht zuverlässig zwischen legitimer Incident Response und einem Angreifer unterscheiden könnten. Auch Sicherheitsforscher kritisierten diese Einschränkungen als inkonsistent. Ein Teil greift deshalb auf ausländische Open-Weight-Modelle zurück, die sich herunterladen und ohne vergleichbare Zugriffsbeschränkungen auf eigener Infrastruktur betreiben lassen.
Hohe Rechnungen
Für einige Betroffene hatte der Angriff zudem unmittelbare finanzielle Folgen. Entwickler berichteten auf Reddit und X von gleichzeitig ausgelösten Ausgabenwarnungen bei OpenAI, Anthropic und Google AI. Auf einzelnen Konten entstanden unautorisierte Kosten von mehreren Hundert US-Dollar. Teilweise wurden Beträge von mehr als 1.700 US-Dollar genannt, die innerhalb einer einzigen Nacht angefallen waren. Anthropic und Google sperrten daraufhin API-Schlüssel, die sie als kompromittiert einstuften. OpenAI arbeitete nach eigenen Angaben mit OpenCode zusammen, um den Zugang wiederherzustellen und seinen API-Kunden das durch den Angriff verbrauchte Guthaben zu erstatten. Auch OpenCode erklärte, dass Erstattungen für unautorisierte Kosten bereits angelaufen seien.
Ähnliche Vorfälle häufen sich
Der Angriff auf OpenCode ist kein isolierter Vorfall. Das US-amerikanische Cyber-Sicherheitsunternehmen CrowdStrike berichtete Anfang des Monats, dass ein mutmaßlich aus China operierender Angreifer bei Attacken auf südkoreanische Banken wahrscheinlich einen KI-Agenten für Penetrationstests sowie Claude eingesetzt habe. In der vergangenen Woche warnte zudem Indiens Cyber-Sicherheitsbehörde davor, dass KI-Agenten ohne Autorisierung in Systeme indischer Organisationen gelangt seien, darunter auch von KI-Unternehmen getestete Systeme.



Apps & Mobile Entwicklung
KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR
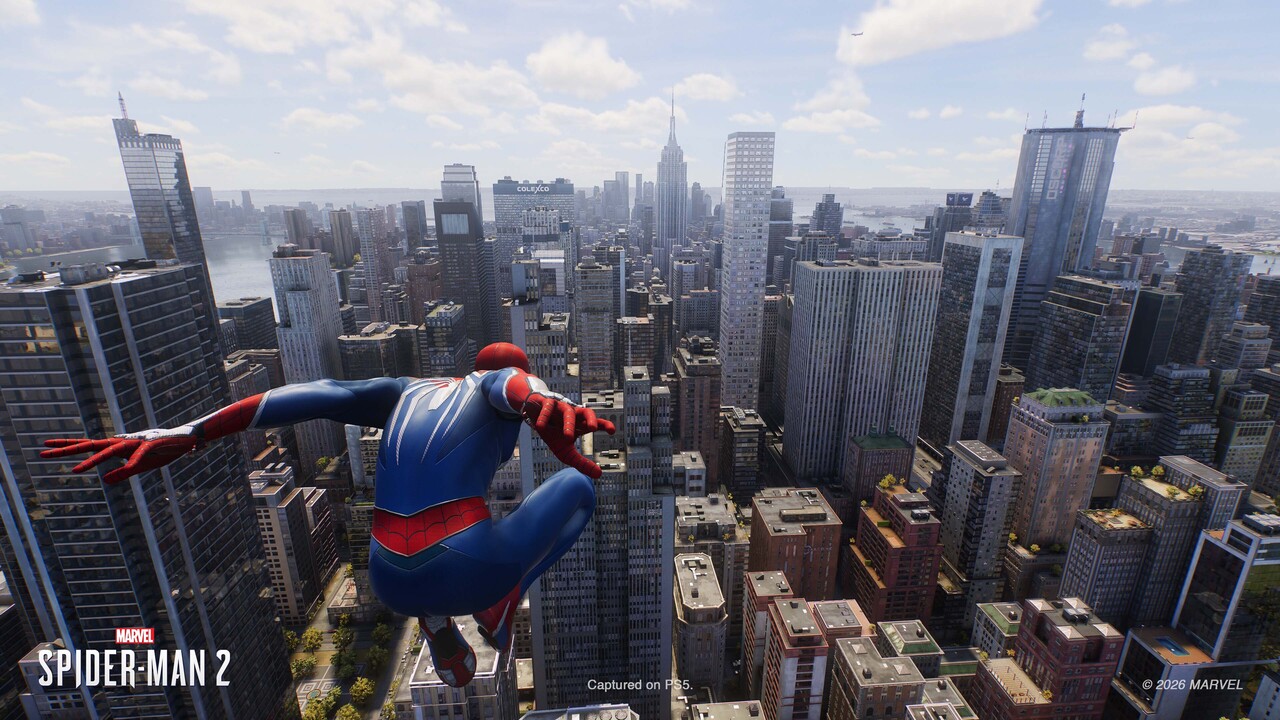
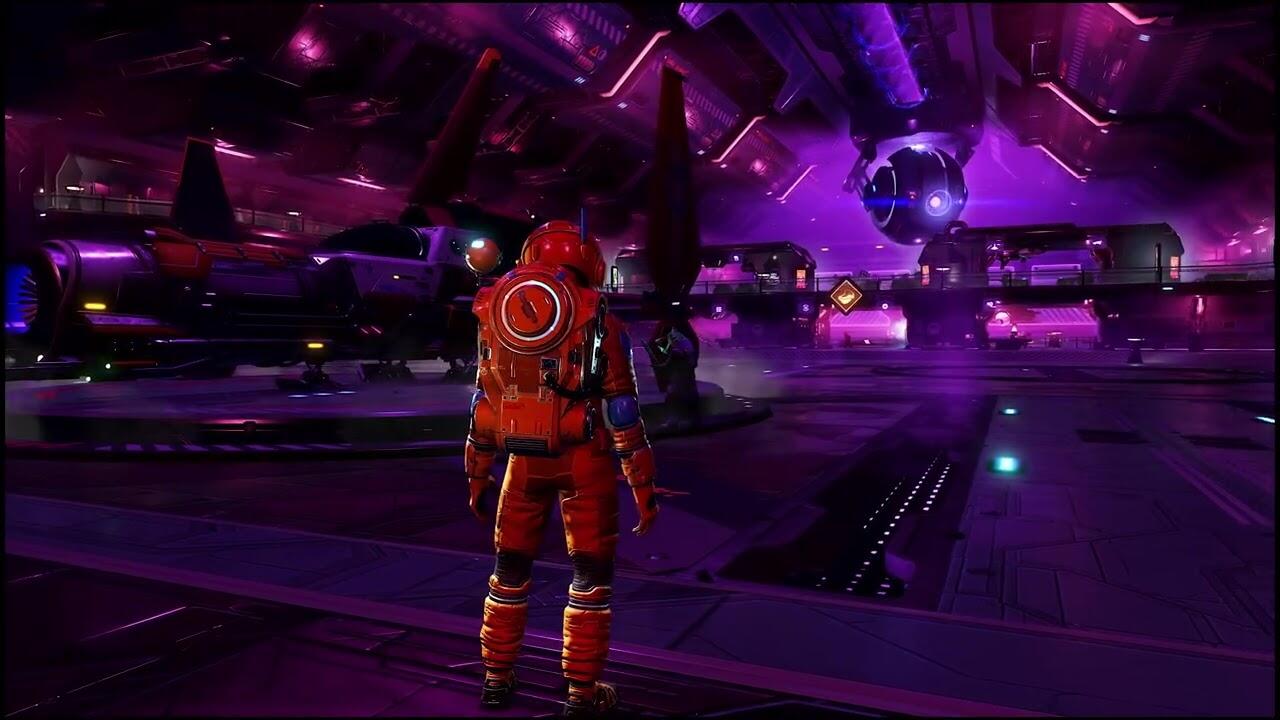
Die Upscaling-Technik Quick Spectral Super Resolution, kurz QSSR, hält in weiteren Spielen für die PlayStation 5 Einzug. Sony verkündet, dass (bald) auch ARC Raiders, Control Resonant, Hell Let Loose: Vietnam, Marvel’s Spider-Man 2, No Man’s Sky und The Finals QSSR unterstützen.
Erst letzten Monat hatte Sony mit QSSR auch für die PlayStation 5 eine KI-basierte Upscaling-Technik eingeführt. Die technische Basis der Software ist die gleiche wie beim PlayStation Spectral Super Resolution (PSSR), das schon länger auf der stärkeren PlayStation 5 Pro eingesetzt wird. Da die Hardware der PS5 aber nicht die dedizierten Machine-Learning-Einheiten mit schneller INT8-Beschleunigung des Pro-Modells besitzt, nutzt QSSR eine schlankere Architektur des neuronalen Netzes.
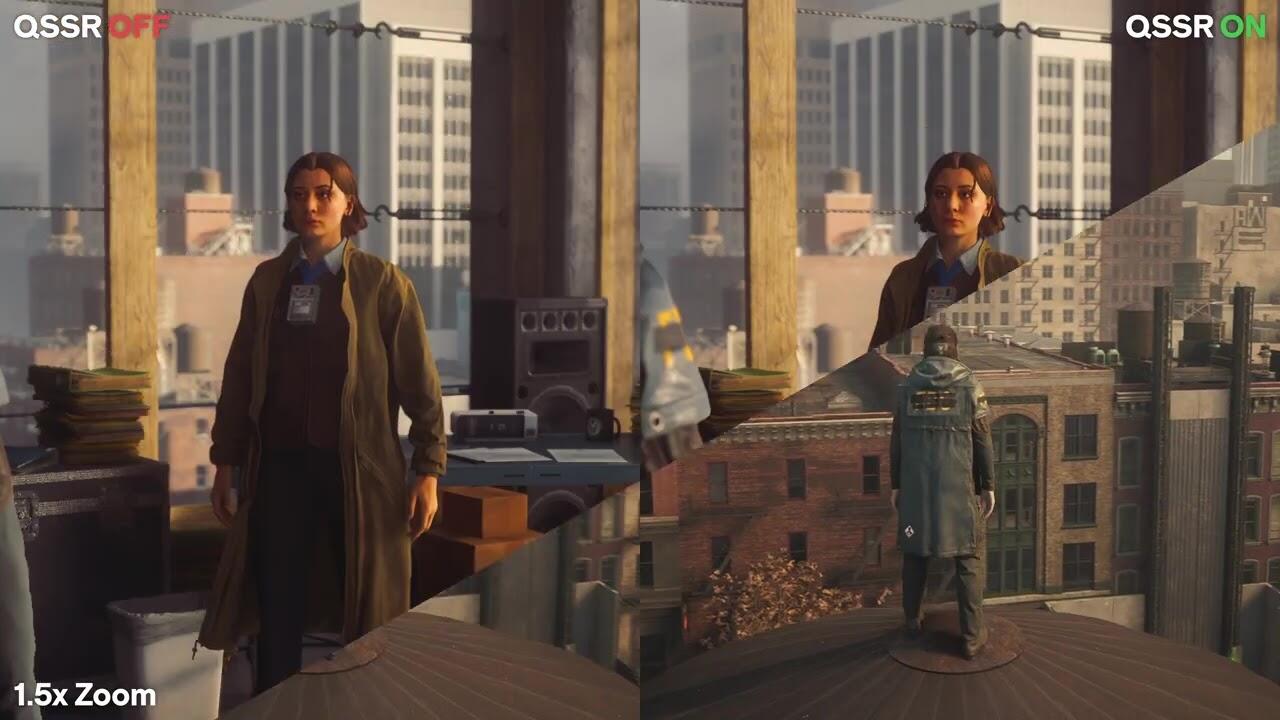
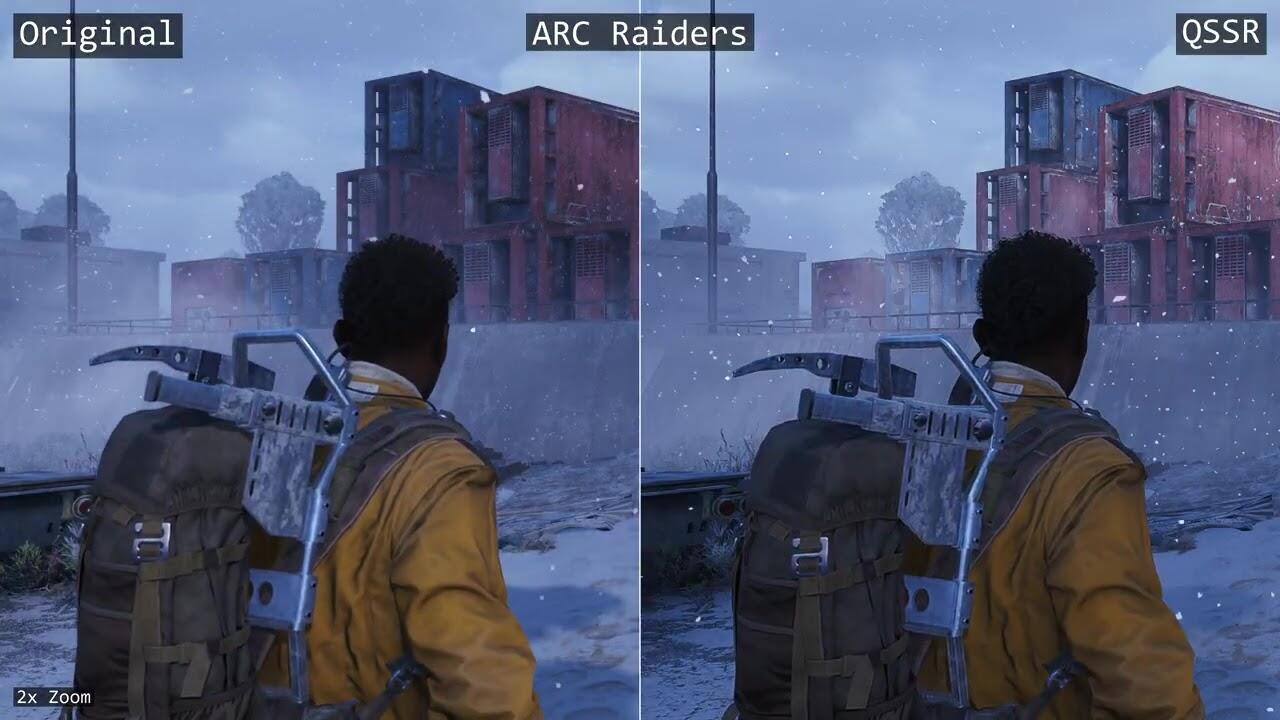
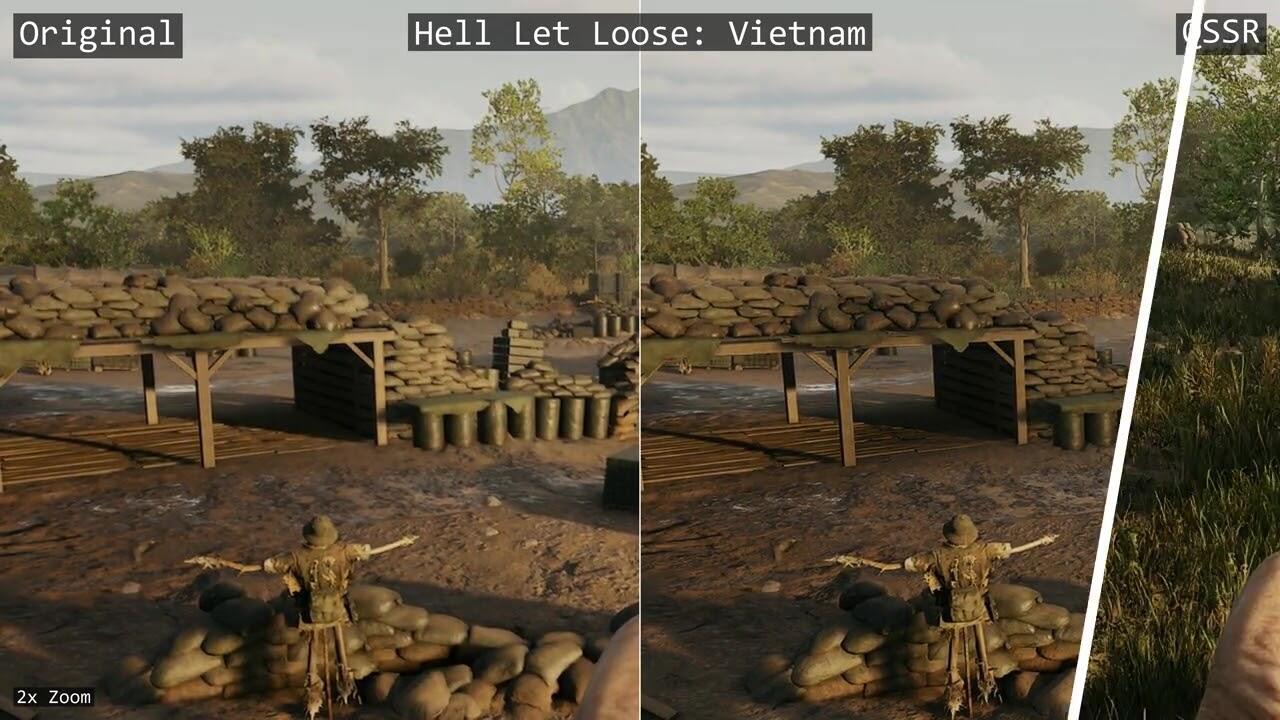
Dennoch wird die Bildqualität auch durch QSSR verbessert. Feine Strukturen werden stabiler rekonstruiert. Außerdem soll das Bild bei Bewegung weniger flimmern oder zerfallen.
Sechs weitere Titel erhalten QSSR
Während zu Beginn nur Wolverine und Ghost of Yōtei QSSR-Support erhielten, kündigt Sony jetzt sechs weitere Spiele an, die zeitnah QSSR erhalten sollen oder es im Falle von Marvel’s Spider-Man 2 bereits bieten.
- ARC Raiders (coming soon)
- Control Resonant (im Dezember)
- Hell Let Loose: Vietnam (ohne Termin)
- Marvel’s Spider-Man 2 (ab sofort)
- No Man’s Sky (in den nächsten Wochen)
- The Finals (coming soon)
Da Insomniac Games schon bei Wolverine Pionierarbeit geleistet hatte, überrascht es nicht, dass ab sofort auch Marvel’s Spider-Man 2 QSSR unterstützt. Das entsprechende Update werde bereits verteilt.
Bei den anderen ist die Terminierung für ein QSSR-Update nicht so eindeutig. Remedy Entertainment spricht zumindest vom Dezember, während es bei No Man’s Sky von Hello Games in den nächsten Wochen so weit sein soll. Bei ARC Raiders und The Finals, beides Titel von den Embark Studios, heißt es nur „coming soon“. Für Hell Let Loose: Vietnam hat der Entwickler Expression Games den Zeitraum noch gar nicht eingegrenzt und spricht lediglich von einem „kommenden Update“.
In den nächsten Monaten sollen weitere PS5-Spiele QSSR bekommen. Sehr wahrscheinlich werden dies vornehmlich Titel sein, die auch schon PSSR für die PS5 Pro unterstützen.
Erste Bildvergleiche
Mal deutlich sichtbar wie bei Hell Let Loose: Vietnam, mal eher subtil wie bei Control Resonant: Kurze Videos zeigen die Vorteile von QSSR.
Apps & Mobile Entwicklung
Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories
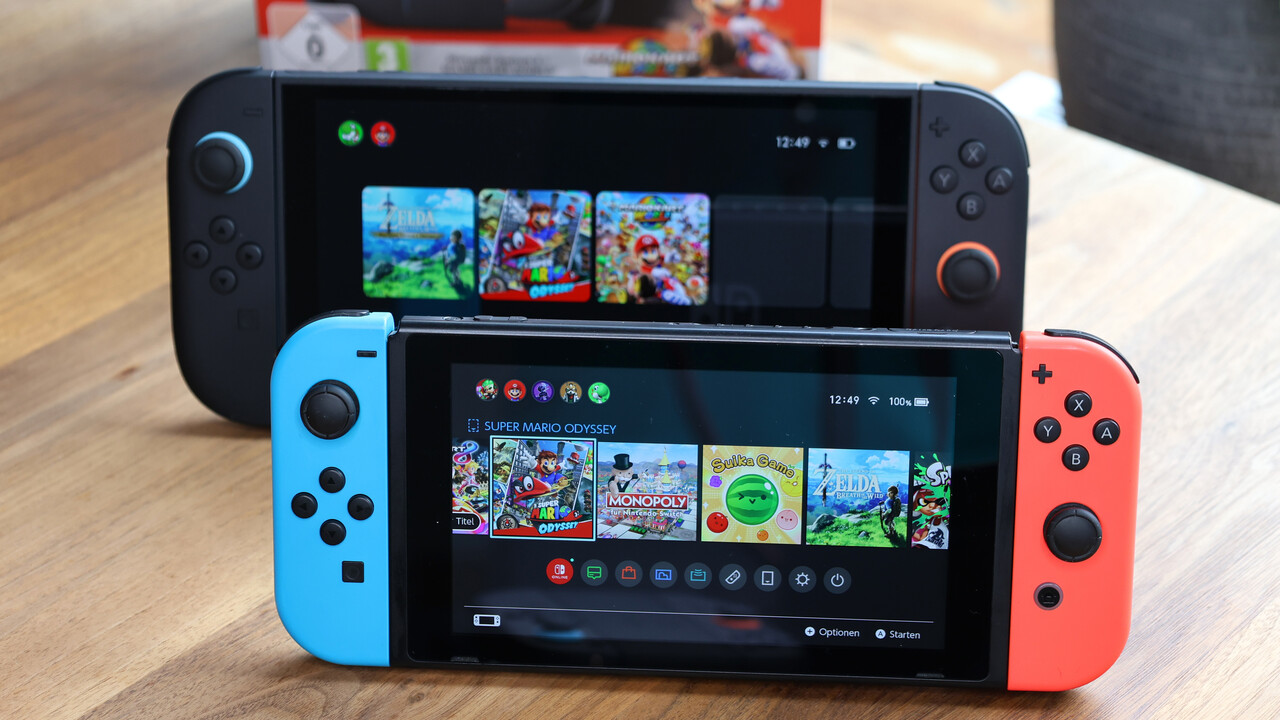
Nintendo geht mit einer neuen DMCA-Beschwerde gegen Firmware für Modchips der ersten Switch-Generation vor. GitHub hat daraufhin 144 Repositories rund um Picofly gesperrt. Auch Emulatoren sind betroffen: Insgesamt erfassen vier Beschwerden 217 Repositories, von denen 215 gesperrt wurden.
Picofly greift beim Start der Switch ein
Picofly basiert auf einem günstigen RP2040-Mikrocontroller, der als Modchip in die Nintendo Switch eingelötet wird. Beim Einschalten der Konsole erzeugt der Chip einen gezielten Spannungsfehler, einen sogenannten Glitch. Damit lässt sich die Sicherheitsprüfung beim Startvorgang aushebeln und nicht autorisierte Software ausführen.
So können Nutzer beispielsweise eigene Programme (Homebrew), Linux oder Spielmodifikationen auf der Switch verwenden. Gleichzeitig ermöglicht der Eingriff das Abspielen unerlaubter Spielekopien, was Nintendo mit seinen technischen Schutzmaßnahmen verhindern möchte.
In der DMCA-Beschwerde vom 6. November 2026 richtet sich Nintendo of America gegen das Repository Ansem-SoD/Picofly und dessen Forks. GitHub sperrte daraufhin das ursprüngliche Projekt sowie 143 daraus entstandene Kopien. Nintendo beruft sich auf den amerikanischen Digital Millennium Copyright Act (DMCA), der unter anderem die Verbreitung von Werkzeugen zur Umgehung technischer Schutzmaßnahmen untersagt.
Der Vorwurf betrifft dabei bereits die Bereitstellung der Modchip-Firmware, unabhängig davon, ob über die betroffenen Repositories tatsächlich urheberrechtlich geschützte Spiele verbreitet wurden. Nintendo verweist in seiner Beschwerde auch auf das frühere Vorgehen gegen Team-Xecuter, dessen Mitglieder unter anderem Modchips für die Switch verkauft hatten.
Auch Switch-Emulatoren betroffen
Neben Picofly stehen zwei bekannte Switch-Emulatoren im Mittelpunkt der Löschaktion. Eine weitere Beschwerde führte zur Sperrung von 71 Repositories des Projekts Citron Neo. Zwei zusätzliche Anträge betrafen Kopien von Yuzu für Windows und Android. Deren Betreiber entfernte den Quellcode einschließlich der Versionshistorie, weshalb die beiden Repositories weiterhin erreichbar sind.
Nintendo geht bereits seit Jahren gegen die Switch-Emulation vor. Besonders weitreichende Folgen hatte das Verfahren gegen Yuzu im März 2024. Die Entwickler verpflichteten sich im Rahmen eines gerichtlichen Vergleichs zur Zahlung von 2,4 Millionen US-Dollar und stellten die Entwicklung des Emulators ein. Seitdem entstanden verschiedene Nachfolgeprojekte auf Grundlage des ursprünglich quelloffenen Programms.
Wie TorrentFreak berichtet, hat Nintendo mit den jüngsten Beschwerden nun erstmals in größerem Umfang auch Modchip-Firmware auf GitHub ins Visier genommen. Bereits im August hatte der Konzern mehr als 400 Repositories rund um Switch-Emulatoren sperren lassen.
Die aktuellen Sperrungen beschränken sich auf die betroffenen GitHub-Projekte. Bereits installierte Modchips bleiben funktionsfähig, und die Firmware ist weiterhin über andere Quellen erhältlich. Ob die Verbreitung der Picofly-Firmware tatsächlich gegen den DMCA verstößt, wurde durch die GitHub-Sperrung selbst nicht gerichtlich entschieden.
Apps & Mobile Entwicklung
Nach 6-Finger-Menschen: Crimson-Desert-Entwickler setzen stärker auf KI
6 Finger an einer Hand, Menschpferd als echte Einheit, – das und mehr fanden Spieler im Action-Rollenspiel Crimson Desert. Die Entwickler setzen trotzdem weiter auf KI zur Unterstützung der Spieleentwicklung. Sie stellen allerdings klar, dass ihre Rolle begrenzt bleibt.
Auch wenn es vielleicht anders anklingt, gehört Crimson Desert zu den richtig guten Spielen des aktuellen Jahrgangs. Groß, schön, vielfältig, es gibt viele Gründe, mit dem Titel eine Menge Spaß zu haben. Das gilt dank kontinuierlicher Weiterentwicklung, die jüngst im Update zur „Enhanced“-Version mündete, im Herbst noch mehr als im Frühjahr.
Für Misstöne sorgte bei Veröffentlichung aber eine Anzahl offenkundig KI-generierter Inhalte vor allem bei im Spiel zu findenden Bildern, die aufgrund fehlerhafter Darstellungen offenkundig generiert wurden. Bei der Darstellung von Personen und Tieren ist „so ähnlich“ eben nicht gut genug. Für Spieler diente das als weiterer Beleg für „KI-Slop“, also gedankenlos generierte Inhalte, die mit echter Kunst und bewusstem Design eines Produktes wenig zu tun haben. Zugleich verstärkte dies die ablehnende Haltung gegenüber der Technologie. Laut Entwicklerstudio Pearl Abyss habe es sich allerdings nur um Platzhalter aus dem Prototypen-Stadium gehandelt, die noch hätten ausgetauscht werden sollen.
Diese Rolle bekommt KI
An KI bei der Spieleentwicklung hält das Studio dennoch fest, das unterstreicht sein jüngster Quartalsbericht. Sie soll die Entwicklung deutlich effizienter machen. Die Technologie werde dazu genutzt, um die „Produktivität und die Qualität beim Entwickeln“ zu erhöhen, verrät der Quartalsbericht.
Dazu wird sie in verschiedenen Bereichen der Entwicklung eingesetzt, „darunter die Automatisierung wiederkehrender Aufgaben, Unterstützung bei der Erstellung von Inhalten und die Optimierung von Tests“. Ihre Rolle solle noch ausgebaut werden, sei aber nicht als Ersatz für menschliche Entwickler zu verstehen. Für Pearl Abyss ist sie „ein Werkzeug“, um „Effizienz und Qualität“ zu erhöhen. Sie sei klar begrenzt auf die Validierung von Konzepten und „Pipeline-Produktivität“ – sie soll also unter anderem dazu beitragen, dass weniger Leerlauf entsteht und schneller gearbeitet werden kann. Das Spielerlebnis und die tatsächlichen Inhalte des Spiels sollen aber vollständig in der Hand des Entwicklerteams bleiben.
Im Kontext fast konservativ
Im Kontext der Entwicklungen in der Branche erscheint dieser Ansatz fast schon konservativ. Epic Games setzt weit stärker auf KI, während Valves Steam von KI-Slop und KI-Klonen überflutet wird. Das lässt sich anekdotisch belegen: Die Anzahl potentiell KI-generierter Pressemitteilungen zu kleinen, potentiell KI-erstellten Solo-Spielen und Tools hat in den vergangenen Wochen erhebliche Ausmaße angenommen. Auch im Falle von Portierungen ist KI kaum mehr wegzudenken. Sie baut Remaster, portiert Klassiker in den Browser oder erstellt Plattformportierungen in Windeseile.


KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR

Liefer-Apps brauchen ihre Supernutzer, wie neue Daten zeigen

Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar

Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-
 Apps & Mobile Entwicklungvor 2 Monaten
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 2 Monaten
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 2 Monaten
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Künstliche Intelligenzvor 2 Monaten
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken
-

 Künstliche Intelligenzvor 1 Monat
Verbrenner-Aus: Merz und Macron wollen CO₂-Ziel für 2035 weiter lockern
-

 Künstliche Intelligenzvor 2 Monaten
Plug-in-Hybride emittieren sechsmal mehr CO₂ im Alltag als offiziell angegeben
-

 Apps & Mobile Entwicklungvor 3 Monaten
Deutsche Lüfter-Ikone: ebm‑papst geht für 5,1 Milliarden Euro in die USA
-

 Künstliche Intelligenzvor 2 Monaten
Dänischer CO₂-Speicher „Greesand“ geht im Meeresgrund in Regelbetrieb