
Apps & Mobile Entwicklung
Gehackte Konten und Patch-Flut: Wie man sich schützt, wenn KI-Agenten das Internet unsicher machen
KI-Agenten entdecken im großen Umfang Sicherheitslücken, Angreifer erhalten mächtige Werkzeuge, die bestehende Risiken verschärfen und neue Unsicherheiten schaffen. Der PHP-Sicherheitsvorfall dieser Woche hat es eindrücklich gezeigt. Welche Gefahren für Nutzer bestehen und wie man sich schützen kann, analysiert ComputerBase.
PHP2Shell ist ein Erdbeben. Durch zwei kritische Sicherheitslücken in PHP, die am Mittwoch offiziell bekannt wurden, können Angreifer per Fernzugriff Code auf betroffenen Webservern ausführen. Weil die die Sicherheitslücke fast alle Versionen bis PHP 5.4 betrifft, ist das Ausmaß enorm. Schätzungen der Google-Tochter Wiz waren bis zu 70 Prozent aller Webseiten betroffen. Die Konsequenz: Bis zum Einspielen der Patches ab Mittwoch Nachmittag mussten Webseiten – wie im Fall von ComputerBase – den Zugang begrenzen oder gingen komplett offline. Das Risiko für kurzfristig gekaperte Webserver war schlicht zu groß.
Möglich waren die Funde durch KI-Modelle. Sicherheitsforscher von Calif, die im Rahmen von OpanAIs Initiative Patch der Planet tätig waren, nutzten GPT-5.6 Sol. Bei der Google-Tochter Wiz waren es neben GPT-5.6 Sol noch Wiz Atlas und Googles aktuelles Modell Gemini 4 Argon. Das Sicherheitsteam von PHP entdeckte eines der grundlegenden Probleme übrigens schon 2024. Gravierend wurde die Sicherheitslücke aber erst, als im Sommer dieses Jahres klar wurde, wie man sie ausnutzen kann.
Die Dringlichkeit beim Patchen ergibt sich ebenfalls durch die aktuellen KI-Modelle, die es Angreifern ermöglichen, Schwachstellen binnen kurzer Zeit auszunutzen. Wie hoch die Geschwindigkeit ist, vermitteln die Zahlen von Cloudflare-CEO Matthew Prince: In den zehn Stunden vor der Veröffentlichung der Patches registrierte man im Cloudflare-Netzwerk Tausende von Exploit-Versuchen, weil erste Informationen zur Schwachstelle schon früher als geplant durchgesickert sind. Mit dem Patch war die Sicherheitslücke dann auch offiziell bekannt und die Anzahl stieg rasant. 45 Minuten nach Bekanntgabe waren es bereits Zehntausende von Exploit-Versuchen, die im Cloudflare-Netzwerk erfasst wurden. Innerhalb von zwei Stunden stieg die Anzahl auf Hunderttausende und knackte kurz danach die Millionen-Marke.
Die Angriffswelle rollte.
Was, wenn es Nutzer betrifft?
Bei PHP2Shell waren es Admins, die schnell reagieren mussten. Doch Sicherheitslücke ist voraussichtlich kein Ausreißer, sondern eher symptomatisch für den aktuellen Stand der IT-Sicherheit. OpenAI erwartet weitere Vorfälle in der nächsten Zeit. „So schwerwiegend diese Fehler sind: Sie gehören zu mehreren bedeutenden Schwachstellen, die wir bereits gefunden haben und an deren Behebung wir arbeiten. Wir erwarten, dass ähnliche Funde in den kommenden Monaten stark zunehmen“, heißt es im Blog-Beitrag.
Was bedeutet das nun für die Nutzer? ComputerBase hatte bereits vor PHP2Shell recherchiert. Die Kernfrage ist: Wie sichert man seine Systeme im aufkommenden KI-Zeitalter? Fast schon erstaunlich an den Tipps von Experten ist, wie bekannt die empfohlenen Schutzmaßnahmen sind: Passwortmanager, 2‑Faktor-Authentifizierung, Passkeys und pünktlich Updates einspielen. Schwieriger sind die Antworten bei der neuen Generation der Agenten wie OpenClaw, Microsoft Autopilot oder Meta Muse, wie die ComputerBase-Analyse zeigt.
Warnung: Angreifer können mit Agenten leichter Konten knacken
Dass die nächsten Jahre turbulent werden, prophezeit etwa Alex Stamos, IT-Sicherheitschef bei Corridor und ehemaliger Chief Security Officer bei Meta. „Ich glaube, es wird eine Zeit lang ungemütlich“, sagte er im Gespräch mit dem US-Autor Derek Thompson im August. Langfristig könnte sich die Lage laut Stamos sogar verbessern, weil KI-Code ab einem bestimmten Zeitpunkt sicherer als alles ist, was Menschen produzieren können. Bis dahin dauert es aber noch, er nennt 2028 oder 2029 als Jahreszahl. In der Zwischenzeit wird es hingegen schwierig, Derek Thompson nutzt dafür den Begriff „Cyberpokalypse“. Es sind Aussagen, die in Zeiten von PHP2Shell gut gealtert sind.
Passwort-Manager und Passkeys als Schutz
Bis die Lage sicherer wird, dauert es also noch. Was Nutzern bis dahin laut Stamos droht: mehr und ausgefeiltere Phishing-Angriffe. Statt dieselbe Nachricht an Tausende Konten zu senden, ist es mit den KI-Tools einfacher, Betrugsversuche maßzuschneidern. So steigt die Gefahr, dass Nutzer hereinfallen.
Ebenso steigt das Risiko, wenn Nutzer dieselbe Kombination aus Benutzernamen und Passwörtern für diverse Webseiten verwenden. Laut Stamos ist das ohnehin der häufigste Grund, weswegen Nutzer gehackt werden. „Wenn du überall dasselbe Passwort nutzt, verwendest du es irgendwann auch auf einer Schrott-Webseite. Diese wird gehackt, was mit KI mittlerweile viel einfacher ist, und dann wird das Passwort gestohlen“, so Stamos. Mit den KI-Tools ist nun deutlich leichter, gestohlene Login-Daten auf Tausenden von Seiten zu testen.
Stamos‘ Rat ist daher: Passwort-Manager nutzen. Ein komplexes Passwort merken und die Passwörter auf allen anderen Seiten ersetzen. Ebenfalls hilfreich ist eine 2-Faktor-Authentifizierung, noch besser sind laut Stamos aber Passkeys, die mit biometrischen Daten wie dem Gesicht oder dem Fingerabdruck abgesichert sind. Diese sollte man einsetzen, wann immer es möglich ist.
- Übersicht der Passwortmanager im Download-Bereich von ComputerBase
Und ein weiterer Tipp von Stamos: All die Maßnahmen ebenfalls bei Eltern, Großeltern und anderen Familienmitgliedern einrichten.
Was das BSI empfiehlt
Nun ist der korrekte Umgang mit IT-Sicherheitsmaßnahmen schon immer ein strittiges Feld, Experten können ausufernd diskutieren. ComputerBase hat daher im September per Mail beim Bundesamt für Sicherheit in der Informationstechnik (BSI) nachgefragt, was die IT-Sicherheitsbehörde von Stamos‘ Einschätzungen hält. Und die Einordnung fällt ähnlich aus.
Was KI-Agenten laut BSI zunehmend autonom durchführen können, sind Brute-Force-Angriffe, bei denen entweder die Anmeldedaten eines Kontos beliebig oft durchprobiert werden oder Angreifer gestohlene Anmeldedaten auf zig Seiten testen. „Diese Bedrohung ist nicht grundsätzlich neu, KI ermöglicht aber eine effizientere Nutzung, Automatisierung und dadurch Beschleunigung einer solchen Methode“, so ein BSI-Sprecher zu ComputerBase. Die Sicherheitsbehörde empfiehlt daher ebenfalls „dringend“, wo „immer möglich Passkeys oder eine Zwei-Faktor-Authentisierung einzusetzen“. So lässt sich verhindern, dass ein abgefangenes Passwort zum erfolgreichen Login in einen Online-Account ausreicht. „Passwortmanager unterstützen dabei, starke und individuelle Passwörter zu erstellen und zu nutzen. Der Zugang zum jeweiligen Passwortmanager sollte dann entsprechend gut abgesichert sein“, so das BSI.
Passwortmanager, 2-Faktor-Authentifizierung und Passkeys – die Ratschläge sind wirklich nicht neu. Nur die Umstände machen den Einsatz dringender denn je.



Apps & Mobile Entwicklung
Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories
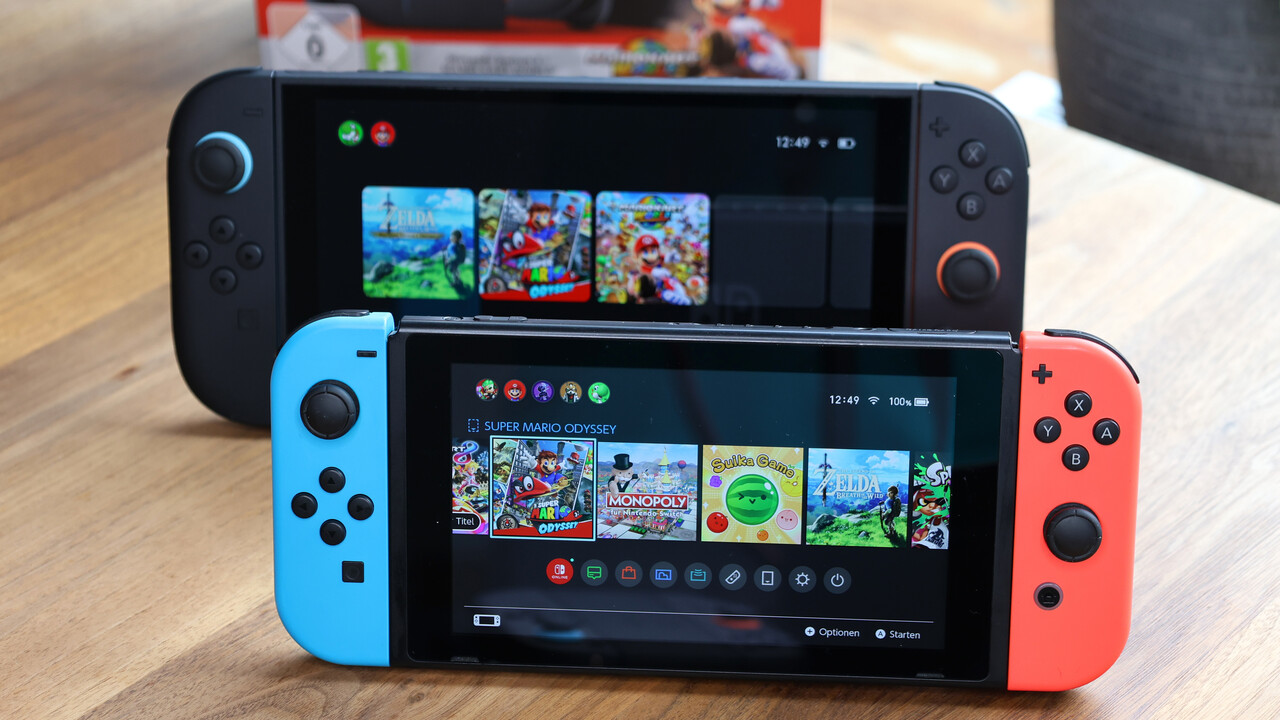
Nintendo geht mit einer neuen DMCA-Beschwerde gegen Firmware für Modchips der ersten Switch-Generation vor. GitHub hat daraufhin 144 Repositories rund um Picofly gesperrt. Auch Emulatoren sind betroffen: Insgesamt erfassen vier Beschwerden 217 Repositories, von denen 215 gesperrt wurden.
Picofly greift beim Start der Switch ein
Picofly basiert auf einem günstigen RP2040-Mikrocontroller, der als Modchip in die Nintendo Switch eingelötet wird. Beim Einschalten der Konsole erzeugt der Chip einen gezielten Spannungsfehler, einen sogenannten Glitch. Damit lässt sich die Sicherheitsprüfung beim Startvorgang aushebeln und nicht autorisierte Software ausführen.
So können Nutzer beispielsweise eigene Programme (Homebrew), Linux oder Spielmodifikationen auf der Switch verwenden. Gleichzeitig ermöglicht der Eingriff das Abspielen unerlaubter Spielekopien, was Nintendo mit seinen technischen Schutzmaßnahmen verhindern möchte.
In der DMCA-Beschwerde vom 6. November 2026 richtet sich Nintendo of America gegen das Repository Ansem-SoD/Picofly und dessen Forks. GitHub sperrte daraufhin das ursprüngliche Projekt sowie 143 daraus entstandene Kopien. Nintendo beruft sich auf den amerikanischen Digital Millennium Copyright Act (DMCA), der unter anderem die Verbreitung von Werkzeugen zur Umgehung technischer Schutzmaßnahmen untersagt.
Der Vorwurf betrifft dabei bereits die Bereitstellung der Modchip-Firmware, unabhängig davon, ob über die betroffenen Repositories tatsächlich urheberrechtlich geschützte Spiele verbreitet wurden. Nintendo verweist in seiner Beschwerde auch auf das frühere Vorgehen gegen Team-Xecuter, dessen Mitglieder unter anderem Modchips für die Switch verkauft hatten.
Auch Switch-Emulatoren betroffen
Neben Picofly stehen zwei bekannte Switch-Emulatoren im Mittelpunkt der Löschaktion. Eine weitere Beschwerde führte zur Sperrung von 71 Repositories des Projekts Citron Neo. Zwei zusätzliche Anträge betrafen Kopien von Yuzu für Windows und Android. Deren Betreiber entfernte den Quellcode einschließlich der Versionshistorie, weshalb die beiden Repositories weiterhin erreichbar sind.
Nintendo geht bereits seit Jahren gegen die Switch-Emulation vor. Besonders weitreichende Folgen hatte das Verfahren gegen Yuzu im März 2024. Die Entwickler verpflichteten sich im Rahmen eines gerichtlichen Vergleichs zur Zahlung von 2,4 Millionen US-Dollar und stellten die Entwicklung des Emulators ein. Seitdem entstanden verschiedene Nachfolgeprojekte auf Grundlage des ursprünglich quelloffenen Programms.
Wie TorrentFreak berichtet, hat Nintendo mit den jüngsten Beschwerden nun erstmals in größerem Umfang auch Modchip-Firmware auf GitHub ins Visier genommen. Bereits im August hatte der Konzern mehr als 400 Repositories rund um Switch-Emulatoren sperren lassen.
Die aktuellen Sperrungen beschränken sich auf die betroffenen GitHub-Projekte. Bereits installierte Modchips bleiben funktionsfähig, und die Firmware ist weiterhin über andere Quellen erhältlich. Ob die Verbreitung der Picofly-Firmware tatsächlich gegen den DMCA verstößt, wurde durch die GitHub-Sperrung selbst nicht gerichtlich entschieden.
Apps & Mobile Entwicklung
Nach 6-Finger-Menschen: Crimson-Desert-Entwickler setzen stärker auf KI
6 Finger an einer Hand, Menschpferd als echte Einheit, – das und mehr fanden Spieler im Action-Rollenspiel Crimson Desert. Die Entwickler setzen trotzdem weiter auf KI zur Unterstützung der Spieleentwicklung. Sie stellen allerdings klar, dass ihre Rolle begrenzt bleibt.
Auch wenn es vielleicht anders anklingt, gehört Crimson Desert zu den richtig guten Spielen des aktuellen Jahrgangs. Groß, schön, vielfältig, es gibt viele Gründe, mit dem Titel eine Menge Spaß zu haben. Das gilt dank kontinuierlicher Weiterentwicklung, die jüngst im Update zur „Enhanced“-Version mündete, im Herbst noch mehr als im Frühjahr.
Für Misstöne sorgte bei Veröffentlichung aber eine Anzahl offenkundig KI-generierter Inhalte vor allem bei im Spiel zu findenden Bildern, die aufgrund fehlerhafter Darstellungen offenkundig generiert wurden. Bei der Darstellung von Personen und Tieren ist „so ähnlich“ eben nicht gut genug. Für Spieler diente das als weiterer Beleg für „KI-Slop“, also gedankenlos generierte Inhalte, die mit echter Kunst und bewusstem Design eines Produktes wenig zu tun haben. Zugleich verstärkte dies die ablehnende Haltung gegenüber der Technologie. Laut Entwicklerstudio Pearl Abyss habe es sich allerdings nur um Platzhalter aus dem Prototypen-Stadium gehandelt, die noch hätten ausgetauscht werden sollen.
Diese Rolle bekommt KI
An KI bei der Spieleentwicklung hält das Studio dennoch fest, das unterstreicht sein jüngster Quartalsbericht. Sie soll die Entwicklung deutlich effizienter machen. Die Technologie werde dazu genutzt, um die „Produktivität und die Qualität beim Entwickeln“ zu erhöhen, verrät der Quartalsbericht.
Dazu wird sie in verschiedenen Bereichen der Entwicklung eingesetzt, „darunter die Automatisierung wiederkehrender Aufgaben, Unterstützung bei der Erstellung von Inhalten und die Optimierung von Tests“. Ihre Rolle solle noch ausgebaut werden, sei aber nicht als Ersatz für menschliche Entwickler zu verstehen. Für Pearl Abyss ist sie „ein Werkzeug“, um „Effizienz und Qualität“ zu erhöhen. Sie sei klar begrenzt auf die Validierung von Konzepten und „Pipeline-Produktivität“ – sie soll also unter anderem dazu beitragen, dass weniger Leerlauf entsteht und schneller gearbeitet werden kann. Das Spielerlebnis und die tatsächlichen Inhalte des Spiels sollen aber vollständig in der Hand des Entwicklerteams bleiben.
Im Kontext fast konservativ
Im Kontext der Entwicklungen in der Branche erscheint dieser Ansatz fast schon konservativ. Epic Games setzt weit stärker auf KI, während Valves Steam von KI-Slop und KI-Klonen überflutet wird. Das lässt sich anekdotisch belegen: Die Anzahl potentiell KI-generierter Pressemitteilungen zu kleinen, potentiell KI-erstellten Solo-Spielen und Tools hat in den vergangenen Wochen erhebliche Ausmaße angenommen. Auch im Falle von Portierungen ist KI kaum mehr wegzudenken. Sie baut Remaster, portiert Klassiker in den Browser oder erstellt Plattformportierungen in Windeseile.

Apps & Mobile Entwicklung
Im Test vor 15 Jahren: Als sechs CPU-Kerne noch 950 Euro kosteten
Am 14. November 2011 erschien mit dem Core i7-3960X Intels neuer schnellster Desktop-Prozessor. Der Sechskerner zeigte im Test eindrucksvoll, wie viel Leistung Sandy Bridge-E bot. Allerdings verlangte die Plattform nicht nur beim Kaufpreis erhebliche Zugeständnisse.
Sechs Kerne für Enthusiasten
Als Intel im November 2011 Sandy Bridge-E vorstellte, war die gewöhnliche Sandy-Bridge-Generation bereits seit mehr als zehn Monaten auf dem Markt. Mit dem Core i7-3960X Extreme Edition folgte nun der High-End-Ableger, der sich vor allem an Enthusiasten und professionelle Anwender richtete. Sechs Rechenkerne waren dabei keine Premiere, schließlich hatte schon der Core i7-990X ebenso viele geboten. Der Neuling versprach jedoch eine höhere Leistung pro Takt und brachte zahlreiche technische Neuerungen mit.
Gefertigt in 32 nm, arbeitete der Core i7-3960X mit 3,3 GHz Basistakt und erreichte per Turbo bis zu 3,9 GHz. Hyper-Threading ermöglichte die parallele Bearbeitung von zwölf Threads, hinzu kamen 15 MB L3-Cache. Unter der Haube steckte sogar ein vollständiger Achtkern-Chip mit 2,27 Milliarden Transistoren, bei dem Intel zwei Kerne deaktiviert hatte.
Auch die Plattform war aufwendig. Statt des verbreiteten Sockels LGA 1155 benötigte Sandy Bridge-E ein neues Mainboard mit LGA 2011 und X79-Chipsatz. Der Arbeitsspeicher wurde über vier DDR3-Kanäle angebunden. Allein die günstigsten Mainboards kosteten zum Testzeitpunkt 180 Euro. Zusammen mit den 950 Euro für den Prozessor waren damit bereits mehr als 1.100 Euro ausgegeben, ohne Arbeitsspeicher, Grafikkarte oder andere Komponenten.
In Anwendungen schnell, in Spielen kaum besser
Im Test vom 14. November 2011 setzte sich der Core i7-3960X erwartungsgemäß an die Spitze der Leistungsdiagramme. Vor allem bei Anwendungen, die viele Kerne auslasten konnten, zeigte sich das Potenzial der neuen Architektur. Gegenüber dem damals beliebten Core i5-2500K betrug der Vorsprung je nach Anwendung bis zu 80 Prozent.
Bei Spielen fiel der Unterschied erheblich kleiner aus. Im Spiele-Rating mit 1.680 × 1.050 Pixeln lag der 3960X mit Intels regulären Turbo-Einstellungen lediglich rund zwei Prozent vor dem Core i7-2600K. Auch der deutlich günstigere Core i5-2500K blieb in Reichweite. Die Grafikkarte begrenzte die Bildraten häufig stärker als der Prozessor.
In niedriger Auflösung, bei der die Grafikkarte weniger Einfluss auf die Ergebnisse hatte, konnte der Sechskerner seinen Vorsprung ausbauen. Gegenüber dem Core i5-2500K waren es dort immerhin 16 Prozent. Angesichts des gewaltigen Preisunterschieds dürfte das für die wenigsten Spieler ein überzeugendes Argument gewesen sein.
-

Sandy Bridge-E vs. Gulftown vs. Sandy Bridge
Bild 1 von 6
Wenn das Mainboard ungefragt übertaktet
Eine Besonderheit des damaligen Tests betraf den Turbo-Modus. Eigentlich durfte der Core i7-3960X bei Belastung aller sechs Kerne maximal 3,6 GHz erreichen. Die vollen 3,9 GHz waren dagegen nur für ein oder zwei aktive Kerne vorgesehen.
Das verwendete Asus P9X79 Pro nahm es mit diesen Vorgaben allerdings nicht besonders genau. In der automatischen BIOS-Konfiguration ließ das Mainboard alle sechs Kerne mit 3,9 GHz arbeiten, sofern Kühlung und Temperaturen dies zuließen. Der Prozessor lief damit bereits ohne Eingriff des Nutzers oberhalb der von Intel vorgesehenen Taktraten.
Wir untersuchten deshalb sowohl das Verhalten mit den Asus-Vorgaben als auch mit Intels regulärem Turbo-Modus. Um Letzteren zu erhalten, musste die Turbo-Steuerung im BIOS ausdrücklich auf „Per Core“ umgestellt werden. Der zusätzliche Takt sorgte zwar für mehr Leistung, erhöhte aber zugleich die Leistungsaufnahme.
Wer selbst Hand anlegen wollte, konnte den Core i7-3960X noch deutlich weiter treiben. Im Test waren bis zu 4,8 GHz möglich, allerdings nur mit einer entsprechend hohen Spannung. Bei dieser Einstellung wurden unter Cinebench satte 470 Watt für das gesamte Testsystem gemessen. Für einen Alltagsrechner war das kaum eine empfehlenswerte Konfiguration.
-

Intel Core i7-3960X Extreme Edition original
Bild 1 von 6
950 Euro für die letzten zwei Prozent
Auch ohne Übertaktung war der Stromverbrauch hoch. Unter Last benötigte das neue Spitzenmodell laut damaligem Fazit rund 20 Prozent mehr Energie als sein Vorgänger. Die höhere Leistungsaufnahme ging zwar mit einer entsprechend gestiegenen Rechenleistung einher, sodass die Effizienz insgesamt auf dem Niveau der gewöhnlichen Sandy-Bridge-Prozessoren lag. Sparsam war die Extreme Edition deshalb aber noch lange nicht.
Vor allem hatte Intel mit dem Core i7-3930K zeitgleich eine deutlich preiswertere Alternative im Angebot. Dieser besaß ebenfalls sechs Kerne und zwölf Threads, musste jedoch mit 12 statt 15 MB L3-Cache auskommen und taktete 100 MHz niedriger. Nach damaliger Einschätzung bedeutete das lediglich rund zwei Prozent weniger Leistung.
Preislich lag der Core i7-3930K dagegen nur knapp über der Hälfte des Spitzenmodells. Auch der günstigere Sechskerner besaß einen freien Multiplikator und ließ sich übertakten. Wer unbedingt Sandy Bridge-E haben wollte, konnte sich den erheblichen Aufpreis für den 3960X also guten Gewissens sparen.
Entsprechend fiel auch das damalige Fazit aus: Der Core i7-3960X war konkurrenzlos schnell, verbrauchte viel Strom und kostete schlicht zu viel. Eine Kaufempfehlung gab es nicht. Selbst Enthusiasten waren mit dem Core i7-3930K besser beraten.
15 Jahre später: Vom Sechskerner zum Achtkerner
Der Core i7-3960X blieb nicht das letzte Spitzenmodell seiner Generation. Rund ein Jahr später folgte mit dem Core i7-3970X eine leicht verbesserte Extreme Edition. Intel hob den Basistakt von 3,3 auf 3,5 GHz und den maximalen Turbo von 3,9 auf 4,0 GHz an. Die Anzahl der Kerne blieb unverändert, dafür stieg die TDP von 130 auf 150 Watt. Auch der Listenpreis blieb mit 999 US-Dollar auf dem bisherigen Niveau.
Im September 2013 löste schließlich der Core i7-4960X mit Ivy Bridge-E die bisherige Generation ab. Die Fertigung wechselte auf 22 nm, an den sechs Kernen und zwölf Threads änderte sich jedoch nichts. Im Test lag der Neuling durchschnittlich nur etwa fünf Prozent vor dem ursprünglichen Core i7-3960X. Immerhin fiel die Leistungsaufnahme um sieben bis fünfzehn Prozent niedriger aus.
Erst im August 2014 erhöhte Intel mit Haswell-E die Kernzahl im Desktop-High-End-Segment auf acht. Der Core i7-5960X (Test) brachte neben den zusätzlichen Kernen auch DDR4-Unterstützung mit und kostete erneut rund 1.000 Euro. Interessanter war für viele Käufer allerdings der ebenfalls neue Core i7-5820K: Er bot sechs Kerne und zwölf Threads für knapp 350 Euro.
Nur knapp drei Jahre nach dem Core i7-3960X war ein Sechskerner damit bereits für einen Bruchteil seines ursprünglichen Preises erhältlich. Aus heutiger Sicht wirkt die damalige Extreme Edition deshalb vor allem wie ein Relikt jener Zeit, in der Intel für die letzten Prozentpunkte Leistung nahezu jeden Preis verlangen konnte. Wer 2011 vernünftig einkaufte, griff zum Core i7-3930K und hatte am Ende kaum weniger Rechenleistung zur Verfügung.

Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories

Nach 6-Finger-Menschen: Crimson-Desert-Entwickler setzen stärker auf KI

Microsoft-Ausfall: Woran es lag und wer besonders litt

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar

Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-
 Apps & Mobile Entwicklungvor 2 Monaten
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 2 Monaten
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 2 Monaten
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Künstliche Intelligenzvor 2 Monaten
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken
-

 Künstliche Intelligenzvor 1 Monat
Verbrenner-Aus: Merz und Macron wollen CO₂-Ziel für 2035 weiter lockern
-

 Künstliche Intelligenzvor 2 Monaten
Plug-in-Hybride emittieren sechsmal mehr CO₂ im Alltag als offiziell angegeben
-

 Apps & Mobile Entwicklungvor 3 Monaten
Deutsche Lüfter-Ikone: ebm‑papst geht für 5,1 Milliarden Euro in die USA
-

 Künstliche Intelligenzvor 2 Monaten
Dänischer CO₂-Speicher „Greesand“ geht im Meeresgrund in Regelbetrieb