
Apps & Mobile Entwicklung
Cyberwaffe Stuxnet: Forscher rekonstruiert den Quellcode 16 Jahre später
Stuxnet gilt als Meilenstein der IT-Sicherheitsgeschichte: Der 2010 entdeckte Wurm manipulierte gezielt Industrieanlagen und verursachte damit physischen Schaden. Nun hat ein Sicherheitsforscher den Code der Schadsoftware auf Basis bekannter Binärdateien rekonstruiert und auf GitHub veröffentlicht.
Kein geleakter Originalcode
Bei dem auf GitHub veröffentlichten Projekt handelt es sich ausdrücklich nicht um den bislang unbekannten Original-Quellcode von Stuxnet. Der Entwickler beschreibt das Repository vielmehr als „reconstructed source code“, der aus dekompilierten Binärdateien hervorgegangen sei. Ziel sei es, die ursprüngliche Logik und die Angriffswege in einer besser lesbaren Form für Forschung und Ausbildung nachvollziehbar zu machen.
Das Repository enthält dazu zahlreiche in C rekonstruierte Bestandteile des Schädlings sowie technische Erläuterungen zur Architektur. Dokumentiert werden unter anderem die Verbreitung über USB-Datenträger und Netzwerke, die Manipulation der Kommunikation mit Siemens Step 7 sowie Rootkit-Komponenten, mit denen sich Stuxnet auf befallenen Systemen versteckte. Der Autor betont, dass das Projekt ausschließlich für Forschung, Malware-Analyse und defensive Sicherheitsarbeit gedacht sei.
Die Rekonstruktion macht Stuxnet damit wesentlich einfacher lesbar als die ursprünglichen Binärdateien. Vollständig mit dem einst von den Entwicklern geschriebenen Quelltext gleichsetzen lässt sie sich jedoch nicht. Namen von Variablen, Kommentare oder ursprüngliche Projektstrukturen lassen sich aus kompilierten Programmen beispielsweise nicht ohne Weiteres zurückgewinnen.
Eine Schadsoftware mit realen Folgen
Stuxnet wurde 2010 öffentlich bekannt und unterschied sich grundlegend von vielen bis dahin bekannten Computerschädlingen. Statt Daten zu stehlen oder Rechner lediglich außer Gefecht zu setzen, suchte der Wurm gezielt nach Systemen mit Siemens WinCC und Step 7. Über diese Software konnte er speicherprogrammierbare Steuerungen von SCADA-Systemen, sogenannte PLCs beziehungsweise SPS, manipulieren.
Das Ziel waren letztlich Anlagen zur Urananreicherung im iranischen Natanz. Analysen von Symantec zeigten später, dass Stuxnet in die Steuerung der dort eingesetzten Zentrifugen eingriff. Dabei wurden unter anderem Betriebsparameter verändert, um die Maschinen außerhalb ihres normalen Arbeitsbereichs zu betreiben und so zu beschädigen. Symantec konnte später auch eine ältere Stuxnet-Version analysieren, die Ventile der Urananreicherungsanlage manipulierte.
Außergewöhnlich war auch der Aufwand hinter dem Angriff. Die Schadsoftware kombinierte mehrere damals unbekannte Windows-Sicherheitslücken mit gestohlenen digitalen Zertifikaten und speziell auf die Siemens-Technik zugeschnittenem Code. ICS-CERT dokumentierte unter anderem vier Zero-Day-Lücken sowie mehrere Wege, über die sich Stuxnet verbreiten konnte.
Die Redaktion berichtete bereits im September 2010 über Stuxnet. Schon damals deuteten die außergewöhnliche Komplexität und die sehr konkrete Zielauswahl darauf hin, dass hinter dem Schädling kein gewöhnlicher Cyberkrimineller stand.
Vom Cyberangriff zum Studienobjekt
Mehr als 16 Jahre nach seiner Entdeckung ist Stuxnet technisch längst überholt. Die von ihm ausgenutzten Windows-Lücken wurden geschlossen und auch die damaligen Zielsysteme entsprechen nicht mehr dem Stand aktueller Industrieanlagen. Interessant bleibt der Wurm dennoch, weil er exemplarisch zeigte, dass Schadsoftware nicht auf digitale Schäden beschränkt sein muss.
Genau hier setzt die Rekonstruktion an. Sicherheitsforscher können die damalige Architektur nun in vergleichsweise gut lesbarem Code untersuchen, ohne sich ausschließlich durch Maschinencode und dekompilierte Fragmente arbeiten zu müssen. Aus einer der berühmtesten Cyberwaffen der Computergeschichte wird damit zunehmend auch ein öffentlich zugängliches Lehrstück für die Absicherung kritischer Infrastruktur.



Apps & Mobile Entwicklung
Neue DHL-Tarife: Das Päckchen wird auf- und abgewertet, fast alles wird teurer
Ab dem kommenden Jahr sollen neue Preise für den Versand von Päckchen und Paketen mit DHL gelten. Bei der Frankierung in der Filiale wird alles teurer. Bei der Online-Frankierung bleiben immerhin die Preise der populärsten Produkte stabil. Wenn diese direkt an eine Packstation verschickt werden, lassen sich zudem 20 Cent sparen.
Phase 1 der höheren Paketpreise
Wie die DHL offiziell mitteilt, seien „wegen gestiegener Kosten für Löhne, Energie und Inflation sowie zur Sicherstellung der flächendeckenden Versorgung in Deutschland“ weitere Preiserhöhungen nötig. Die nun angekündigten Preise, die ab dem 1. Januar 2027 gelten, sofern die Bundesnetzagentur kein Veto einlegt, können aber schon bald noch höher ausfallen. Denn auf Basis einer vorläufigen Entscheidung der Bundesnetzagentur, die der Deutschen Post auch im regulierten Privatkunden-Paketbereich Preiserhöhungen einräumt, werde zum 1. Januar 2028 bereits „eine weitere Preisanpassung bei den Paketprodukten“ folgen.
Preisänderungen der DHL für Päckchen und Pakete
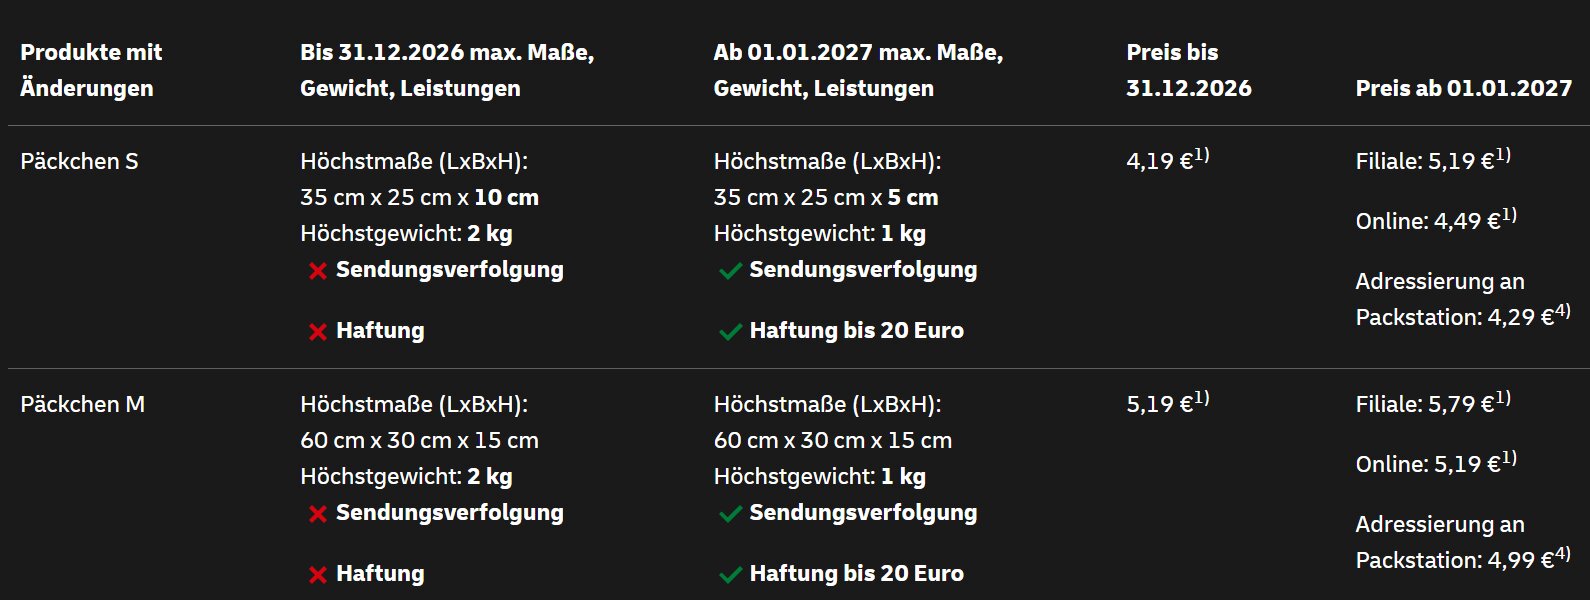
Die nachfolgende Tabelle zeigt auf einen Blick, wie sich die Kosten für den Versand von Päckchen und Paketen mit der DHL ab dem kommenden Jahr verändern werden. An dieser Stelle werden nur die Gebühren für den nationalen Versand aufgeführt.
Schnell wird ersichtlich, dass die DHL die Frankierung in den Filialen durchweg teurer und die Online-Frankierung insgesamt attraktiver macht. Anteilsmäßig besonders hoch ist der Preisanstieg beim Päckchen S, das sich von bisher 4,19 Euro auf dann 5,19 Euro und damit um 24 Prozent verteuert. Bei den laut DHL gefragtesten Produkten Päckchen M, Paket bis 2 kg und Paket bis 5 kg bleiben die Preise für die Online-Frankierung stabil. Bei diesen Produkten gibt es sogar Sparpotenzial, denn durch die neu eingeführte Preiskategorie für den Versand direkt an eine Packstation lassen sich je 20 Cent gegenüber dem Online-Preis sparen.
Angehoben werden zudem die Kosten für eine zusätzlich buchbare Transportversicherung. Die Tarife für Optionen wie Nachnahme, Sperrgut oder die Abholung bleiben wiederum unverändert. Details dazu wie auch zu den neuen Gebühren für den internationalen Paketversand liefert ein PDF der DHL.
Zudem wurde eine Webseite geschaltet, die über die beschriebenen Änderungen informiert.
Sendungsverfolgung für Päckchen kommt
Während die Preise für den Versand von Päckchen stark steigen, erhalten diese aber auch mehr Leistungen. Dazu zählt die bisher nur bei Paketen inkludierte Sendungsverfolgung. Außerdem sollen Päckchen ab dem kommenden Jahr bis 20 Euro versichert werden.
Das bisher nur online buchbare Paket bis 2 kg wird künftig auch in der Filiale erhältlich sein, dort aber 80 Cent mehr kosten.
Päckchen dürfen nur noch 1 kg wiegen
Eine Information, die in der Pressemitteilung der DHL nicht erwähnt wird, betrifft die zulässigen Höchstmaße für das Päckchen S: Dieses soll ab 2027 nur noch 5 cm hoch sein dürfen, während es bisher 10 cm sind. Außerdem darf das Päckchen S nur noch maximal 1 kg statt bisher 2 kg wiegen. Beides schränkt den Einsatz des kleinsten Tarifs deutlich ein. Auch beim Päckchen M wird das Höchstgewicht auf 1 kg halbiert.
Bundesnetzagentur muss noch zustimmen
Vorerst handelt es sich um „geplante Preisanpassungen“, schreibt die DHL, denn die Bundesnetzagentur müsse diesen erst noch zustimmen. Das gilt auch für die vor rund drei Wochen angekündigte Anhebung des Portos von aktuell 0,95 Euro auf 1,15 Euro für den Standardbrief, die ebenso ab 2027 greifen soll.
Apps & Mobile Entwicklung
KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR
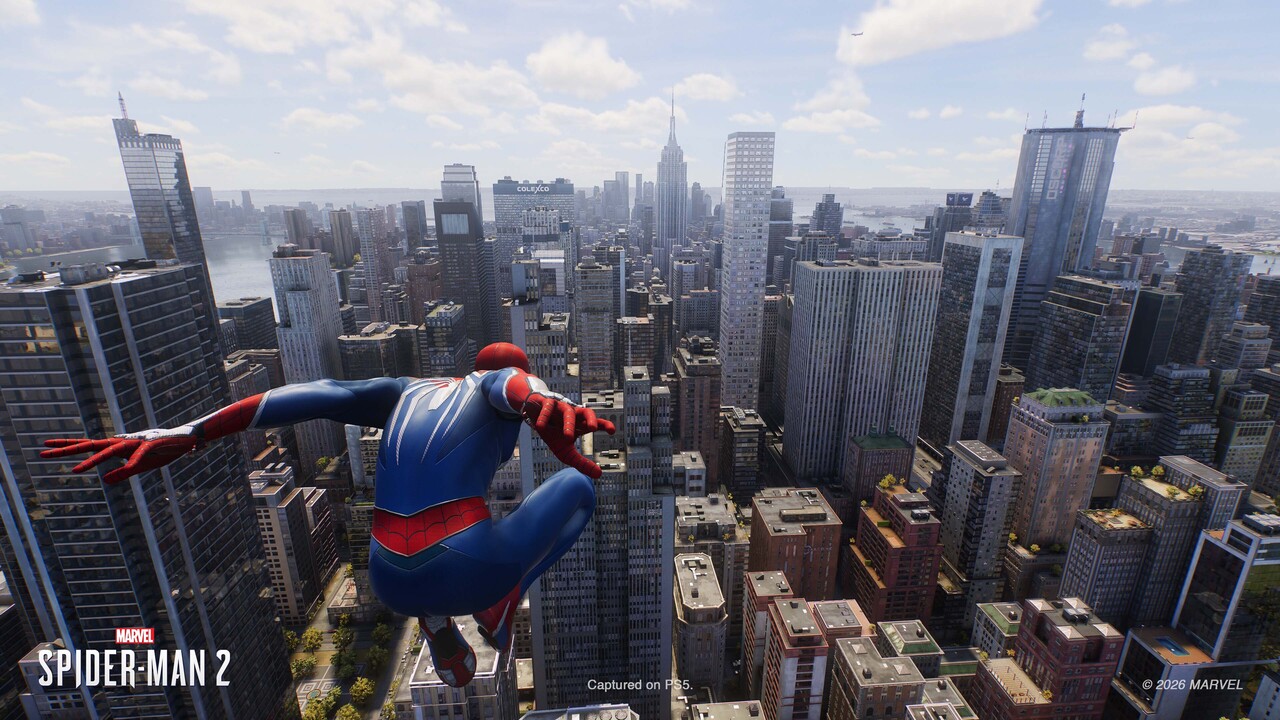
Die Upscaling-Technik Quick Spectral Super Resolution, kurz QSSR, hält in weiteren Spielen für die PlayStation 5 Einzug. Sony verkündet, dass (bald) auch ARC Raiders, Control Resonant, Hell Let Loose: Vietnam, Marvel’s Spider-Man 2, No Man’s Sky und The Finals QSSR unterstützen.
Erst letzten Monat hatte Sony mit QSSR auch für die PlayStation 5 eine KI-basierte Upscaling-Technik eingeführt. Die technische Basis der Software ist die gleiche wie beim PlayStation Spectral Super Resolution (PSSR), das schon länger auf der stärkeren PlayStation 5 Pro eingesetzt wird. Da die Hardware der PS5 aber nicht die dedizierten Machine-Learning-Einheiten mit schneller INT8-Beschleunigung des Pro-Modells besitzt, nutzt QSSR eine schlankere Architektur des neuronalen Netzes.
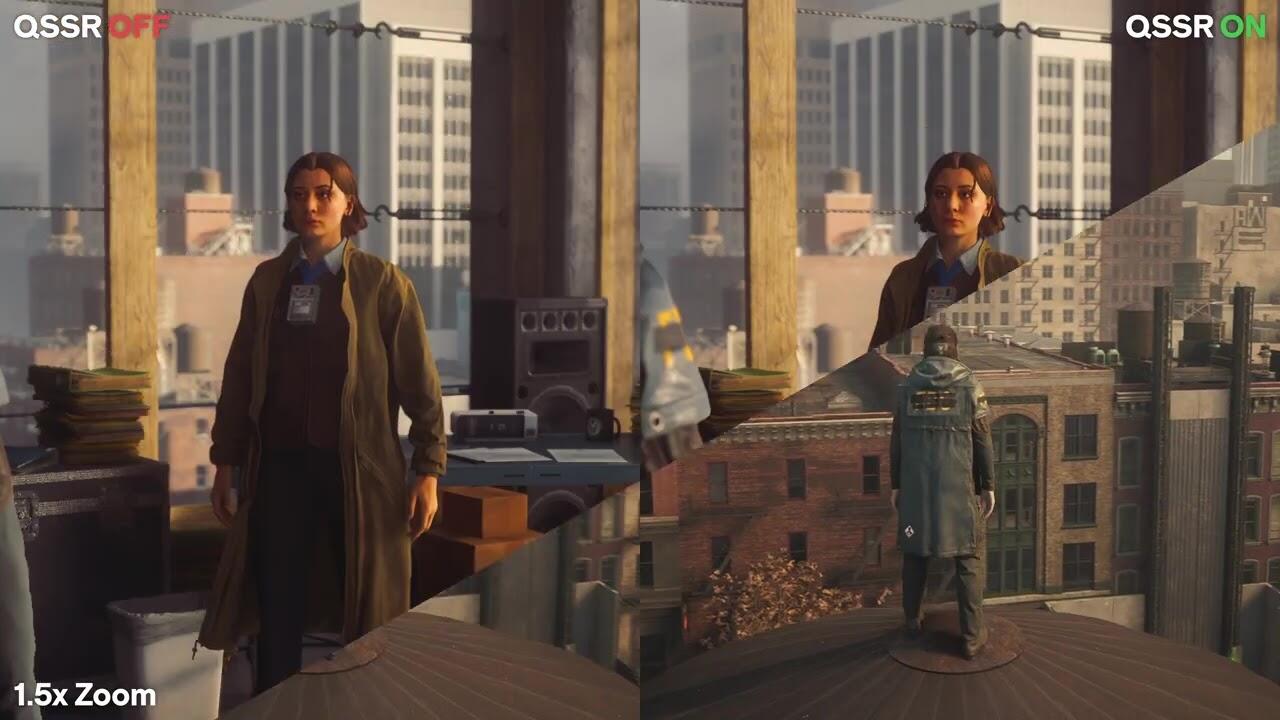
Dennoch wird die Bildqualität auch durch QSSR verbessert. Feine Strukturen werden stabiler rekonstruiert. Außerdem soll das Bild bei Bewegung weniger flimmern oder zerfallen.
Sechs weitere Titel erhalten QSSR
Während zu Beginn nur Wolverine und Ghost of Yōtei QSSR-Support erhielten, kündigt Sony jetzt sechs weitere Spiele an, die zeitnah QSSR erhalten sollen oder es im Falle von Marvel’s Spider-Man 2 bereits bieten.
- ARC Raiders (coming soon)
- Control Resonant (im Dezember)
- Hell Let Loose: Vietnam (ohne Termin)
- Marvel’s Spider-Man 2 (ab sofort)
- No Man’s Sky (in den nächsten Wochen)
- The Finals (coming soon)
Da Insomniac Games schon bei Wolverine Pionierarbeit geleistet hatte, überrascht es nicht, dass ab sofort auch Marvel’s Spider-Man 2 QSSR unterstützt. Das entsprechende Update werde bereits verteilt.
Bei den anderen ist die Terminierung für ein QSSR-Update nicht so eindeutig. Remedy Entertainment spricht zumindest vom Dezember, während es bei No Man’s Sky von Hello Games in den nächsten Wochen so weit sein soll. Bei ARC Raiders und The Finals, beides Titel von den Embark Studios, heißt es nur „coming soon“. Für Hell Let Loose: Vietnam hat der Entwickler Expression Games den Zeitraum noch gar nicht eingegrenzt und spricht lediglich von einem „kommenden Update“.
In den nächsten Monaten sollen weitere PS5-Spiele QSSR bekommen. Sehr wahrscheinlich werden dies vornehmlich Titel sein, die auch schon PSSR für die PS5 Pro unterstützen.
Erste Bildvergleiche
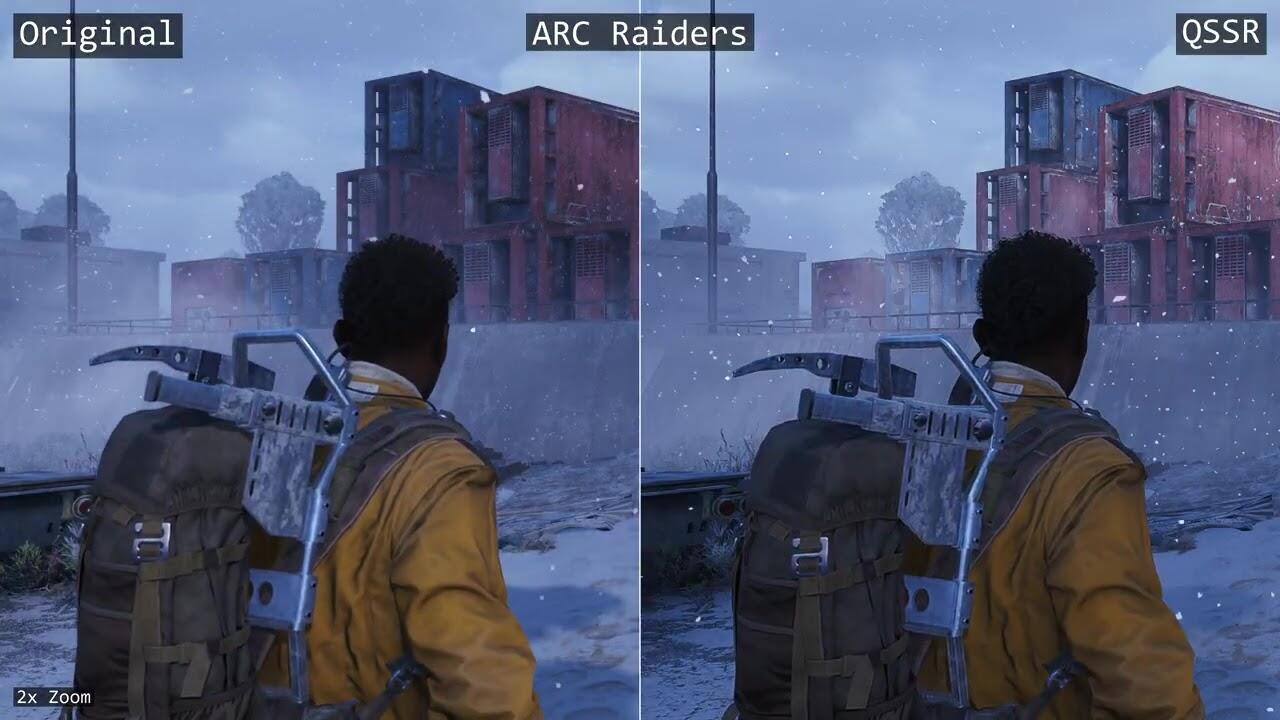
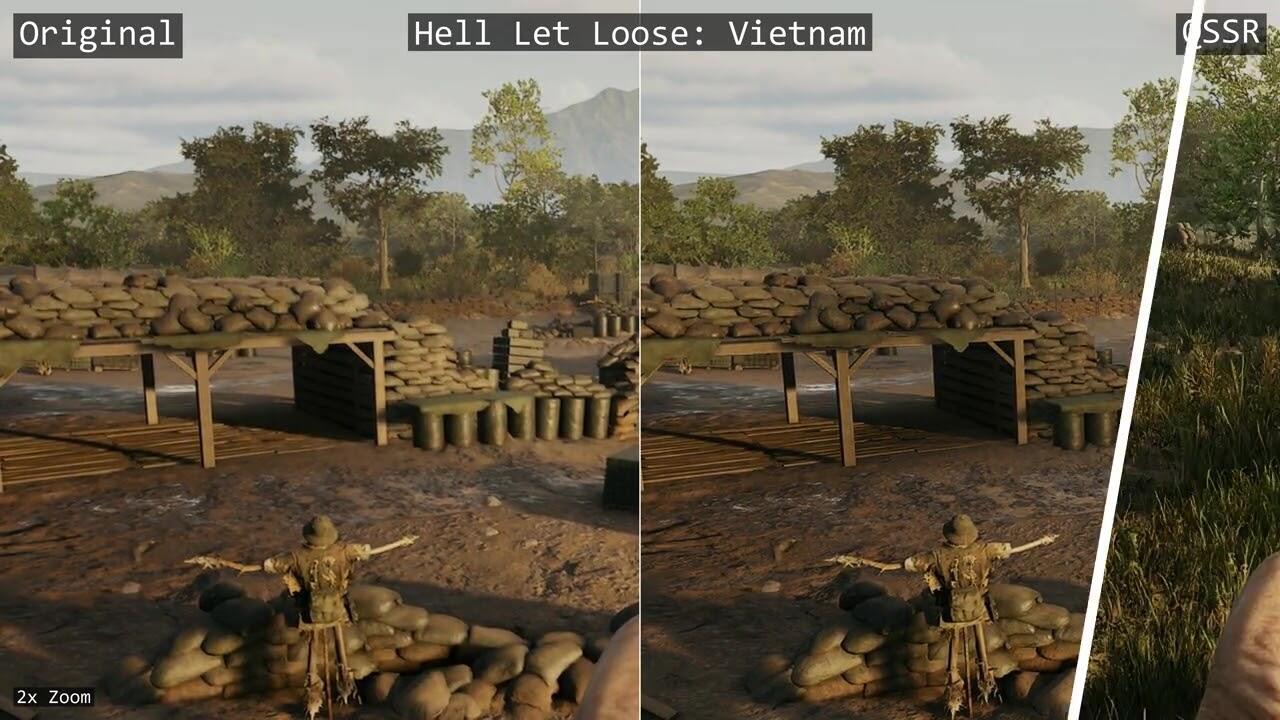
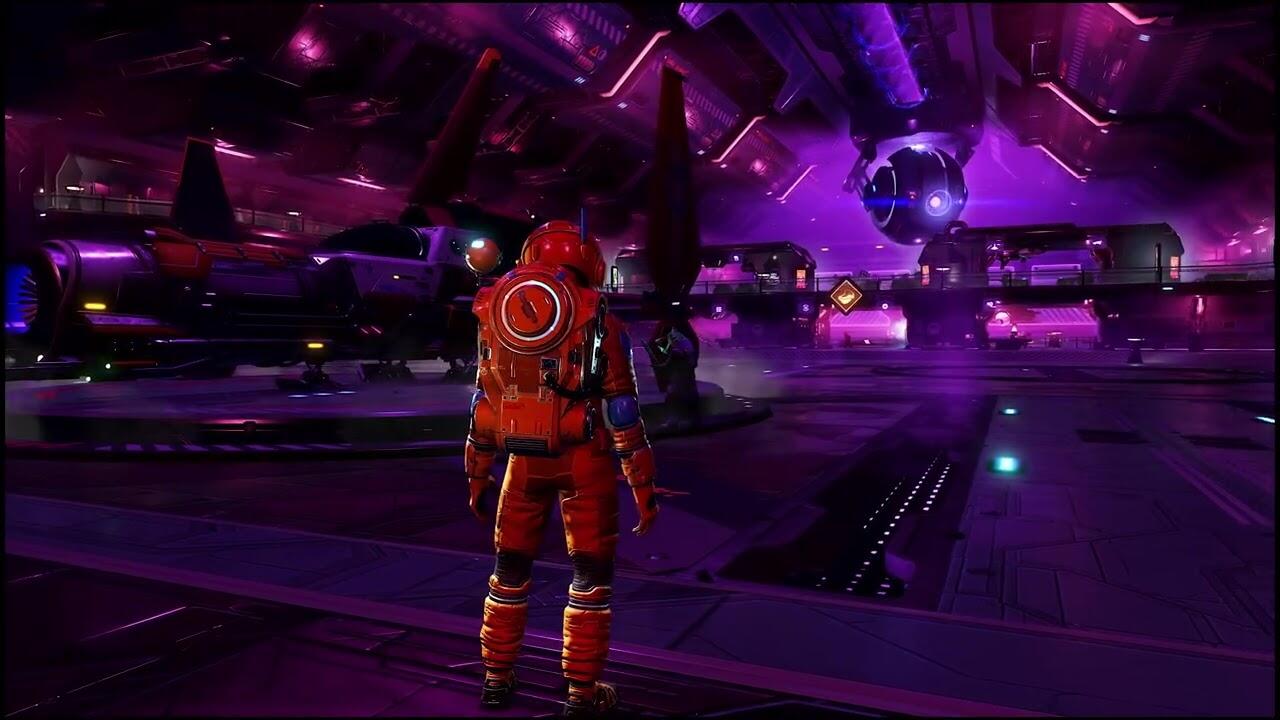
Mal deutlich sichtbar wie bei Hell Let Loose: Vietnam, mal eher subtil wie bei Control Resonant: Kurze Videos zeigen die Vorteile von QSSR.
Apps & Mobile Entwicklung
Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories
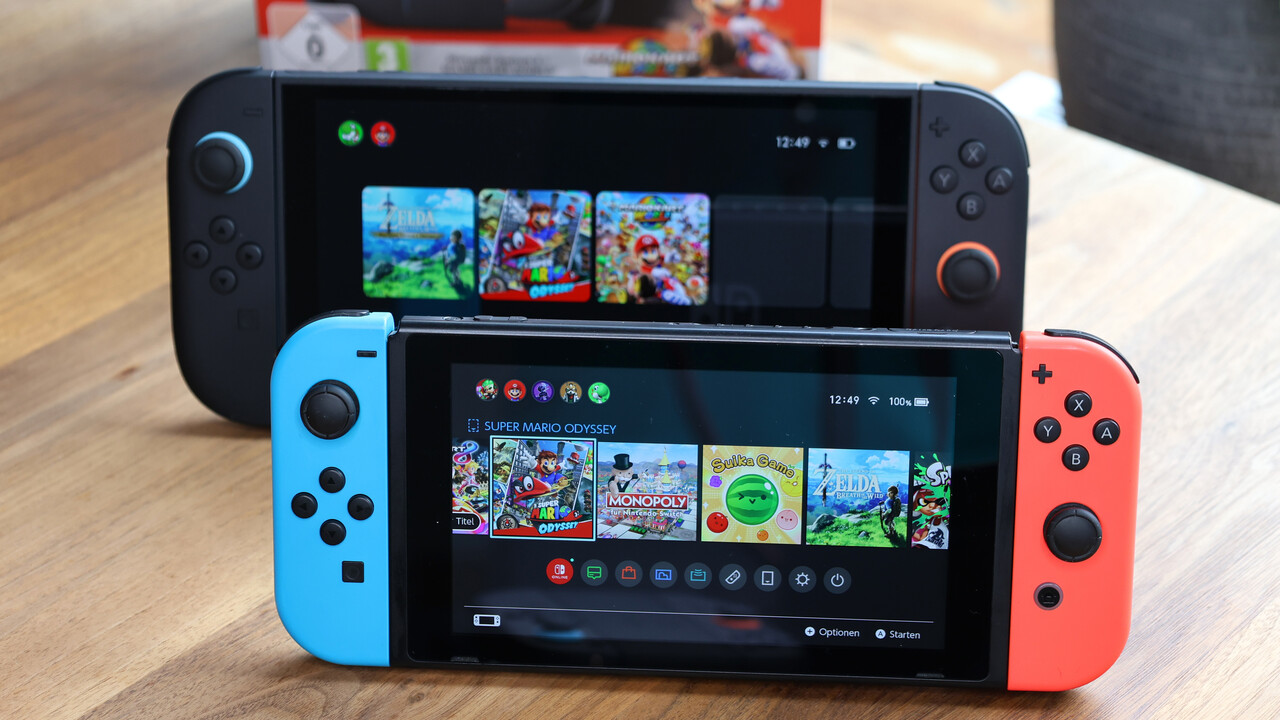
Nintendo geht mit einer neuen DMCA-Beschwerde gegen Firmware für Modchips der ersten Switch-Generation vor. GitHub hat daraufhin 144 Repositories rund um Picofly gesperrt. Auch Emulatoren sind betroffen: Insgesamt erfassen vier Beschwerden 217 Repositories, von denen 215 gesperrt wurden.
Picofly greift beim Start der Switch ein
Picofly basiert auf einem günstigen RP2040-Mikrocontroller, der als Modchip in die Nintendo Switch eingelötet wird. Beim Einschalten der Konsole erzeugt der Chip einen gezielten Spannungsfehler, einen sogenannten Glitch. Damit lässt sich die Sicherheitsprüfung beim Startvorgang aushebeln und nicht autorisierte Software ausführen.
So können Nutzer beispielsweise eigene Programme (Homebrew), Linux oder Spielmodifikationen auf der Switch verwenden. Gleichzeitig ermöglicht der Eingriff das Abspielen unerlaubter Spielekopien, was Nintendo mit seinen technischen Schutzmaßnahmen verhindern möchte.
In der DMCA-Beschwerde vom 6. November 2026 richtet sich Nintendo of America gegen das Repository Ansem-SoD/Picofly und dessen Forks. GitHub sperrte daraufhin das ursprüngliche Projekt sowie 143 daraus entstandene Kopien. Nintendo beruft sich auf den amerikanischen Digital Millennium Copyright Act (DMCA), der unter anderem die Verbreitung von Werkzeugen zur Umgehung technischer Schutzmaßnahmen untersagt.
Der Vorwurf betrifft dabei bereits die Bereitstellung der Modchip-Firmware, unabhängig davon, ob über die betroffenen Repositories tatsächlich urheberrechtlich geschützte Spiele verbreitet wurden. Nintendo verweist in seiner Beschwerde auch auf das frühere Vorgehen gegen Team-Xecuter, dessen Mitglieder unter anderem Modchips für die Switch verkauft hatten.
Auch Switch-Emulatoren betroffen
Neben Picofly stehen zwei bekannte Switch-Emulatoren im Mittelpunkt der Löschaktion. Eine weitere Beschwerde führte zur Sperrung von 71 Repositories des Projekts Citron Neo. Zwei zusätzliche Anträge betrafen Kopien von Yuzu für Windows und Android. Deren Betreiber entfernte den Quellcode einschließlich der Versionshistorie, weshalb die beiden Repositories weiterhin erreichbar sind.
Nintendo geht bereits seit Jahren gegen die Switch-Emulation vor. Besonders weitreichende Folgen hatte das Verfahren gegen Yuzu im März 2024. Die Entwickler verpflichteten sich im Rahmen eines gerichtlichen Vergleichs zur Zahlung von 2,4 Millionen US-Dollar und stellten die Entwicklung des Emulators ein. Seitdem entstanden verschiedene Nachfolgeprojekte auf Grundlage des ursprünglich quelloffenen Programms.
Wie TorrentFreak berichtet, hat Nintendo mit den jüngsten Beschwerden nun erstmals in größerem Umfang auch Modchip-Firmware auf GitHub ins Visier genommen. Bereits im August hatte der Konzern mehr als 400 Repositories rund um Switch-Emulatoren sperren lassen.
Die aktuellen Sperrungen beschränken sich auf die betroffenen GitHub-Projekte. Bereits installierte Modchips bleiben funktionsfähig, und die Firmware ist weiterhin über andere Quellen erhältlich. Ob die Verbreitung der Picofly-Firmware tatsächlich gegen den DMCA verstößt, wurde durch die GitHub-Sperrung selbst nicht gerichtlich entschieden.

Neue DHL-Tarife: Das Päckchen wird auf- und abgewertet, fast alles wird teurer

Inference Manager: neues Ubuntu-Tool verwaltet lokale KI-Modelle

KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar

Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-
 Apps & Mobile Entwicklungvor 2 Monaten
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 2 Monaten
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 2 Monaten
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Künstliche Intelligenzvor 2 Monaten
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken
-

 Künstliche Intelligenzvor 1 Monat
Verbrenner-Aus: Merz und Macron wollen CO₂-Ziel für 2035 weiter lockern
-

 Künstliche Intelligenzvor 2 Monaten
Plug-in-Hybride emittieren sechsmal mehr CO₂ im Alltag als offiziell angegeben
-

 Apps & Mobile Entwicklungvor 3 Monaten
Deutsche Lüfter-Ikone: ebm‑papst geht für 5,1 Milliarden Euro in die USA
-

 Künstliche Intelligenzvor 2 Monaten
Dänischer CO₂-Speicher „Greesand“ geht im Meeresgrund in Regelbetrieb