
Datenschutz & Sicherheit
KI-Boom: Wie die Bundesregierung die Regulierung von Rechenzentren aushöhlt
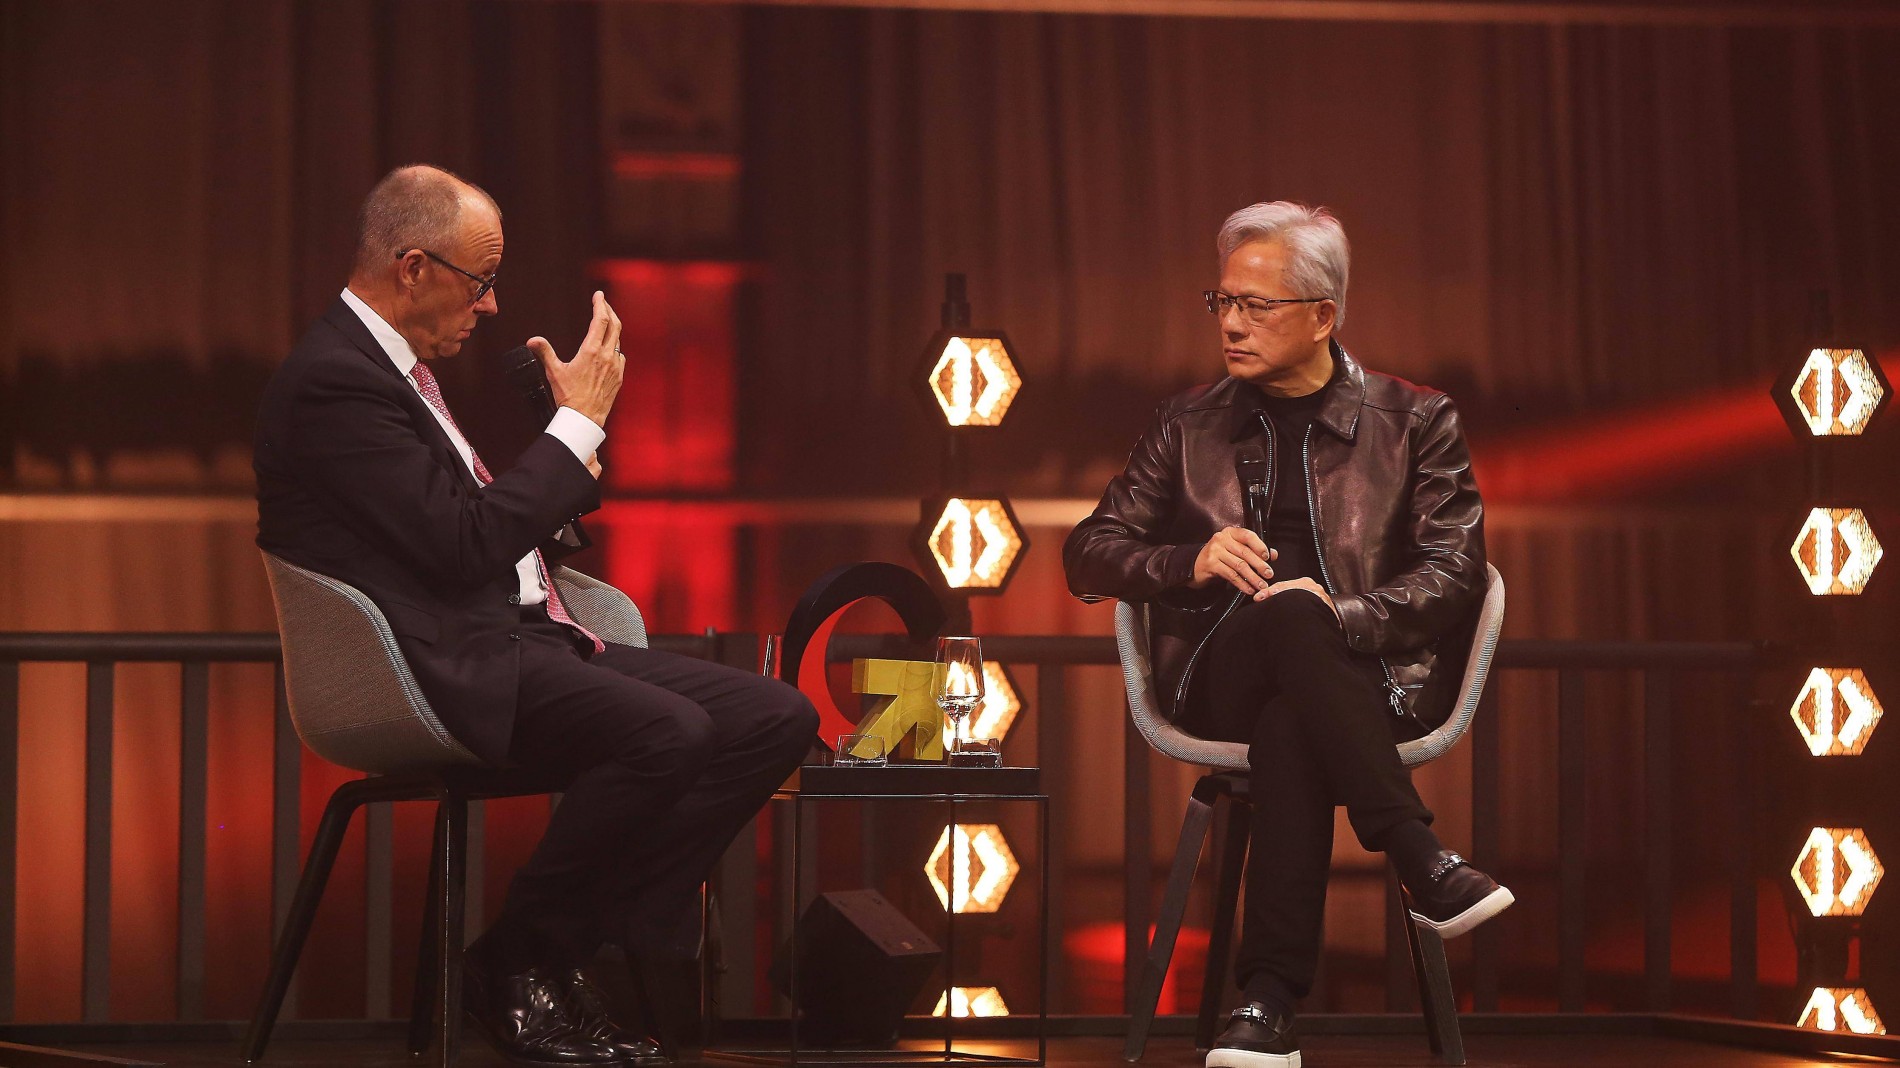
Die Bundesregierung und der Technologiekonzern Nvidia haben Anfang dieser Woche eine engere Zusammenarbeit bei der Entwicklung künstlicher Intelligenz vereinbart. Sie wollen damit die Wettbewerbsfähigkeit stärken, sagten Bundeskanzler Friedrich Merz (CDU) und Nvidia-Chef Jensen Huang am Rande eines „Investitionsgipfels“ am Montag.
Den Ausbau der IT-Infrastruktur in Deutschland will die Regierung in den kommenden Jahren deutlich vorantreiben. Der kürzlich veröffentlichten Rechenzentrumsstrategie zufolge soll die IT-Leistung in Deutschland bis 2030 von derzeit etwa zwei Gigawatt auf mehr als vier Gigawatt ansteigen und sich damit mehr als verdoppeln. Die KI-Leistung soll sich sogar vervierfachen.
Weitergehende Prognosen gehen davon aus, dass der KI-Boom im nächsten Jahrzehnt erst so richtig starten wird: Ein Gutachten von Borderstep und anderen im Auftrag des Wirtschaftsministeriums sagt voraus, dass der Stromverbrauch von Rechenzentren bis 2045 auf etwa 80 Terawattstunden anwachsen wird. Das wäre etwa vier Mal so viel Strom wie heute. Zur Einordnung: Mit 80 Terawattstunden ließen sich jährlich rund 16 Millionen Haushalte mit Strom für Wärmepumpen versorgen oder 40 Millionen Elektroautos betreiben.
Angesichts dieses enormen Zuwachs sollte die Nachhaltigkeit von Rechenzentren im Fokus der politischen Regulierung stehen. Doch die Bundesregierung schlägt den geradezu entgegengesetzten Weg ein: Anstatt sicherzustellen, dass der Ausbau der Rechenzentren mit den Zielen der Energiewende vereinbar bleibt, weicht sie die Effizienzvorgaben auf. Voraussichtlich im November wird der Bundestag das deutlich abgeschwächte Energieeffizienzgesetz beschließen.
Wie viel Strom und Wasser deutsche Rechenzentren derzeit verbrauchen, ist obendrein nur lückenhaft dokumentiert. Das erschwert nicht nur den Ausbau der erneuerbaren Energien und die Planung von Netzanschlusskapazitäten, sondern auch die kommunale Wärmeplanung und eine vorausschauende Wassernutzung.
Nur wenig Wissen über Ressourcenverbrauch
Laut Borderstep-Gutachten gibt es bundesweit derzeit 2.000 Rechenzentren mit einer Anschlussleistung von mehr als 100 Kilowatt. Vor allem die Zahl von Großrechenzentren mit einer Größe von mehr als fünf Megawatt nimmt zu. Doch Studien wie die von Borderstep beruhen auf freiwilligen Branchenumfragen und geben daher nur ein verzerrtes Bild der Realität wieder. Wer würde in einer Umfrage schon zugeben, dass sein Rechenzentrum besonders ineffizient mit Strom, Wasser oder Flächen umgeht?
Seit Mitte August ist immerhin ein wenig Licht ins Dunkel gekommen. Das Bundeswirtschaftsministerium hat, wie es das Energieeffizienzgesetz (EnEfG) vorsieht, erstmals ein Rechenzentrumsregister veröffentlicht. Allerdings legten gerade einmal 319 der geschätzt 2.000 meldepflichtigen Rechenzentren ihre Daten transparent mit Namen im öffentlichen Register offen. 166 weitere Rechenzentren meldeten ihre Daten nur anonym.
Dem Leitfaden des Branchenverbands Bitkom zufolge wäre eine Veröffentlichung zwar auch „auf der eigenen Webseite oder per öffentlichem Aushang vor dem RZ“ möglich. Stichproben haben aber ergeben, dass die Webseiten der nicht meldenden Betreiber ebenso wenig Auskunft geben. (Ob es an den Werkstoren der Rechenzentren Aushänge gibt, haben die Studienverantwortlichen nicht geprüft.) Da der Großteil der deutschen Rechenzentrumsbetreiber keine Betriebsdaten veröffentlicht, fehlt eine verlässliche öffentliche Übersicht über tatsächlich eingehaltene Effizienzstandards sowie Strom- und Wasserverbrauch der Branche.
Aus den gemeldeten Daten lassen sich dennoch drei Schlüsse ziehen:
- Gut ein Drittel der deutschen Rechenzentren erreicht bereits jetzt zukünftige gesetzliche Anforderungen bezüglich der Energieverbrauchseffektivität (Power Usage Efficiency, PUE), wie das Umweltbundesamt ermittelt hat. Ambitionierte Grenzwerte sind hier also durchaus möglich.
- Ein weiteres Drittel der einzeln gemeldeten Rechenzentren weisen einen deutlich erhöhten PUE auf (>1,5). Eine gesetzliche Regulierung ist daher notwendig.
- Der Abwärmenutzungsgrad (ERF) der bestehenden Rechenzentren ist mit knapp drei Prozent winzig. Wollen wir nicht weiterhin große Mengen an klimaneutraler Wärme vergeuden, so müssen Rechenzentren zur Abgabe von Abwärme verpflichtet werden.
Neben dem Umfang ist auch die Qualität der veröffentlichten Daten deutlich verbesserungsbedürftig. Berichtspflichten müssen also durchgesetzt und die gemeldeten Daten überprüft werden.
Regeln drohen verwässert zu werden
Angesichts des erwarteten Booms an Rechenzentren-Neubauten haben europäische wie deutsche Gesetzgeber damit begonnen, den Stromverbrauch von Rechenzentren zu regulieren oder wenigstens transparent zu machen.
Auf nationaler Ebene bietet das Energieeffizienzgesetz den wesentlichen Stellhebel. Die Ampel-Regierung hat es im Jahr 2023 eingeführt. Das Gesetz gibt Regeln vor für die Energieverbrauchseffektivität sowie für die Wiederverwendung von Abwärme (Energy Reuse Factor, ERF). Neue Rechenzentren sollen demnach ab Juli dieses Jahres mit einem PUE von höchstens 1,2 gebaut werden und stufenweise bis Juli 2028 einen Abwärmenutzungsgrad von 20 Prozent aufweisen. Für bestehende Rechenzentren gelten niedrigere Standards.
Europaweit wird derzeit an einem Label für Rechenzentren gearbeitet. Künftig sollen Rechenzentren – allerdings nur freiwillig – ein einheitliches Label nutzen können, das sowohl über die Energieeffizienz auf der bekannten Skala von A bis G als auch über die Wassernutzung informiert.
Die Verhandlungen zu diesem Label laufen derzeit noch. Es besteht die Gefahr, dass die IT-Branche die Regeln so stark verwässert, dass am Ende alle Rechenzentren in der Effizienzklasse A landen. Nächstes Jahr will die EU dann auch Mindesteffizienzstandards für Rechenzentren einführen. Auch hier ist unklar, wie wirksam diese sein werden.
Strom ist ein umkämpftes Gut
Viele Rechenzentren brüsten sich damit, zu 100 Prozent Grünstrom zu verwenden. Nach aktuellem EnEfG müssen sie das ab dem 1. Juli des kommenden Jahres allerdings ohnehin tun. Das Gesetz sieht dabei lediglich vor, dass Rechenzentren ihren Strombedarf bilanziell mit Strom aus erneuerbaren Energien decken. Diese Anforderung ist auch erfüllt, wenn norwegische Wasserkraftzertifikate gekauft werden – und der Strom tatsächlich aus einem Gaskraftwerk kommt.
Probleme bereiten auch die beschränkten Netzanschlusskapazitäten. Sie geben die maximale Leistung an, die ein Netzbetreiber an einem bestimmten Netzanschlusspunkt dauerhaft für Strombezug bereitstellt. Viele Rechenzentren belegen große Netzanschlusskapazitäten, die sie aber mitunter erst Jahre nach ihrer Inbetriebnahme nutzen. In der Zwischenzeit ist das Rechenzentrum nur zu einem geringen Teil mit IT-Hardware gefüllt, die knappe Ressource Netzanschluss bleibt aber reserviert und kann nicht anderweitig genutzt werden, etwa um Gebäude mittels Wärmepumpen zu heizen oder E‑Autos zu laden.
Dänemark hat auf diese Entwicklung jüngst reagiert und wird Anfragen nach Netzanschlüssen zukünftig politisch priorisieren. Privathaushalte, das Gesundheitswesen oder die Ladeinfrastruktur für Elektroautos sollen dann eher Stromkapazitäten erhalten als etwa große Rechenzentren.
Übererfüllt Deutschland die europäische Effizienzrichtlinie?
Auf deutscher und EU-Ebene erfolgt die Regulierung von Rechenzentren erst seit kurzem. Die geltenden Standards sind vor drei Jahren beschlossen worden und beginnen erst, Wirkung zu entfalten. Nichtsdestotrotz hat sich die Bundesregierung in ihrem Koalitionsvertrag verpflichtet, das Energieeffizienzgesetz auf „europäisches Mindestmaß zurückzuführen“.
Diesem Wunsch liegt das Missverständnis zugrunde, dass Deutschland die europäische Energieeffizienz-Richtlinie (EED) zu ambitioniert umgesetzt habe und die deutsche (Digital-)Wirtschaft unnötigerweise mit Auflagen belaste, die europarechtlich gar nicht vorgeschrieben seien.
Tatsache ist allerdings, dass die EED konkret vorsieht, Endenergie einzusparen. Die Mitgliedsstaaten können dafür sogenannte Einsparverpflichtungssysteme einführen, zum Beispiel in Form sogenannter „weißer Zertifikate“. Deutschland hat sich gegen diese Verpflichtungssysteme entschieden und muss daher laut Richtlinie andere Maßnahmen ergreifen, die ähnlich wirksam sind.
Als solche hat die Bundesregierung im letzten Nationalen Energie- und Klimaplan unter anderem strengere Regeln für Rechenzentren benannt. Wenn Deutschland nun unter anderem die Regeln für Rechenzentren auf das vermeintliche Mindestmaß nach EU-Recht senkt, zugleich aber weiterhin keine Einsparverpflichtungssysteme erlässt, ist dies nach Auffassung von Jurist:innen ein gravierender Rechtsverstoß.
Schwarz-Rot will Vorgaben abschwächen
Die von der Regierung geplanten Änderungen sehen unter anderem vor, die PUE-Werte für Rechenzentren anzuheben und weitere Ausnahmen für die Abwärmenutzung einzuführen.
Welche Folgen diese Lockerungen hätten, haben das Umweltinstitut München, das Fraunhofer-Institut für System- und Innovationsforschung und AlgorithmWatch untersucht. Demnach würde eine geringe Senkung der Effizienzvorgaben den Strombedarf erheblich erhöhen, wenn man das zu erwartende Wachstum der Branche berücksichtigt. Im Jahr 2045 werden dann etwa neun Terawattstunden mehr Strom verbraucht, während rund zehn Terawattstunden Wärme weniger genutzt würden.
Um die Effizienzverluste auszugleichen, wären bis zu sieben zusätzliche Gaskraftwerke und elf Tankschiffladungen Flüssigerdgas (LNG) erforderlich. Das wäre klimapolitisch fatal und würde massive weitere Emissionen verursachen. Zudem tragen die zusätzlichen Energiekosten am Ende die deutsche Digitalwirtschaft sowie die Endverbraucher:innen.
Lobbydruck statt wirksamer Effizienzregeln
Der Bundestag hat über die Novelle bereits beraten und wird das deutlich abgeschwächte Energieeffizienzgesetz voraussichtlich im November beschließen. Vorangegangen war ein massiver Lobbydruck, insbesondere durch große US-amerikanische Tech-Konzerne. Zahlreiche Branchentreffen sind dokumentiert und etliche Änderungen am Gesetz weisen erstaunliche, teils wortgenaue Ähnlichkeiten mit den Forderungen von Big Tech auf, wie das Umweltinstitut gemeinsam mit LobbyControl und Campact zeigt.
Mit Umweltverbänden hat sich die Bundeswirtschaftsministerin Katherina Reiche (CDU) nicht zu den Standards für Rechenzentren ausgetauscht. Die geplanten Änderungen begünstigen nun auch die Interessen vor allem großer US-amerikanischer Tech-Konzerne. Das wirft die Frage auf, ob Umwelt- und Gemeinwohlinteressen bei der Überarbeitung des Gesetzes überhaupt eine Rolle spielen.
Es gibt Alternativen
Keine wesentliche Rolle spielen auch mögliche Alternativen zu den riesigen Rechenzentren auf der grünen Wiese. Dass es diese Alternativen gibt, zeigen zahlreiche mittelständische deutsche Rechenzentrumsbetreiber.
Sie setzen auf kleinere Rechenzentren, die siedlungsnah gebaut werden. Modulare Systeme erlauben eine offene Nutzung mit freier Software und befreien Nutzer:innen von der Vormachtstellung US-amerikanischer Tech-Giganten. Hocheffiziente Kühlsysteme sparen Strom, Wasser und damit Kosten ein, eigene Verträge mit nahegelegenen Solar- und Windparks sorgen für echten grünen Strom.
Diese Form der Digitalisierung ist in Deutschland möglich – wenn die politischen Weichen dafür gestellt werden.
Leonard Burtscher ist Referent für Klima- und Energiepolitik am Umweltinstitut München e.V.



Datenschutz & Sicherheit
KW 46: Die Woche, in der wir Richtung Geheimpolizei gehen
Liebe Leser*innen,
Deutschland ist auf dem Weg, eine Art Geheimpolizei zu schaffen. Und gemessen daran, was die schwarz-rote Koalition am gestrigen Freitag erfolgreich durch den Bundestag gebracht hat, sind die Reaktionen bisher erstaunlich zurückhaltend. Kaum jemand protestiert dagegen, dabei ist diese Reform aus dem Hause Dobrindt (CSU) wirklich ein Umbruch.
Agent*innen des Verfassungsschutzes sollen etwa das Recht bekommen, heimlich Wohnungen von Bürger*innen betreten zu dürfen. Sie sollen sogar Datenträger heimlich zerstören oder manipulieren dürfen, Informationen löschen.
Wer aus welchen Gründen auch immer auf dem Radar des Verfassungsschutzes landet, wird womöglich nie erfahren, wer in der Wohnung war und warum. Denn anders als die Polizei, die bisher erst nach richterlicher Anordnung eine Wohnung durchsuchen und dabei viele Regeln befolgen muss, müssen „echte Geheimdienste“, wie Dobrindt sie jetzt nennt, kaum Rechenschaft ablegen.
Das ist eine ganz schön harte Gangart für einen Rechtsstaat. Besonders für einen Rechtsstaat wie Deutschland, wo die Aufgaben von Geheimdiensten und Polizei ganz bewusst getrennt wurden, als Lehre aus dem Nationalsozialismus und der Brutalität, mit der die Geheime Staatspolizei damals gegen Jüd*innen und politisch Andersdenkende vorging. Das Trennungsgebot war ein wichtiger Pfeiler der Vorsicht, um den Sicherheitsapparat einzuhegen und Menschen vor Übergriffen des Staates zu schützen.
Das heimliche Betreten von Wohnungen ist nur eine von vielen problematischen neuen Befugnissen. Meine Kollegin Anna Biselli hat sie nochmal hier aufgezählt. Die Linken-Abgeordnete Clara Bünger hielt gestern im Bundestag eine flammende Gegenrede. Flankiert wurde sie von den Warnrufen vieler Menschenrechtsorganisationen. Konstantin von Notz von den oppositionellen Grünen lobte hingegen die Arbeit der Koalition: „Heute ist ein guter Tag für die Sicherheit der Bundesrepublik Deutschland“.
Öl ins Feuer
Die Bundesregierung gießt mit dieser Reform Öl ins Feuer: Sie rüstet den Überwachungsstaat auf und beschneidet Grundrechte. Das ist besonders gefährlich in einer Zeit, in der Rechtsextreme in Richtung Regierung drängen. Denn der Schutz demokratischer Werte und Errungenschaften beginnt schon, bevor die Rechtsradikalen an den Hebeln der Macht sitzen.
Auch deswegen haben wir eng und detailliert über dieses Gesetz berichtet. Wie so oft haben wir es nicht verhindern können. Doch wir wollen wenigstens, dass die kritischen Stimmen so laut wie möglich sind und dass das historische Ausmaß klar wird, in dem diese Reform unsere Demokratie verändert. Es ist wahrlich eine „Jahrhundertreform“, wie Alexander Dobrindt sagt – nur nicht im guten Sinne.
Wir sagen nicht nur laut, was schief läuft und gefährlich für unsere Verfassung ist. Wir denken Sicherheit auch anders und neu. Als echte Sicherheit, die schon bei unseren Lebensgrundlagen anfängt, bei Bildung, sozialer Sicherung oder Klimaschutz.
Damit Grund- und Freiheitsrechte eine hörbare Stimme haben, suchen wir derzeit Unterstützung. Bis Sonntag läuft noch unsere Suche nach Brandschutzhelfer*innen: Menschen, die uns mit einem monatlichen Betrag unterstützen.
Für uns macht das einen großen Unterschied, denn regelmäßige Unterstützung wirkt nachhaltiger als eine Einzelspende.Wir können damit Recherchen langfristig anlegen und zugleich in die Tiefe gehen. Wir müssen seltener um Unterstützung bitten und können mehr Energie in die redaktionelle Arbeit stecken.
Wenn du unsere Arbeit mit einer Dauerspende unterstützt, können wir dranbleiben – an der Geheimdienstreform, an dieser Bundesregierung und an allen Versuchen, die unsere Verfassung gefährden. Wir wühlen uns durch die Bleiwüsten von Gesetzen, um klar und deutlich zu sagen, was passiert.
Das geht nur mit Deiner Hilfe.
Chris
Datenschutz & Sicherheit
Amazon Ring rüstet auf: Endlich autonome Drohnen für die Heimüberwachung!
Es gibt solche Meldungen, wo man einfach nur noch den Kopf schütteln kann. Also einerseits darüber, wie man als Journalist eine Drohne zur Heimüberwachung so genügsam heruntererzählen kann, als habe irgendwer gerade ein neues Druckermodell oder eine elektrische Zahnbürste herausgebracht.
Andererseits über das Produkt selbst: Wir sind jetzt also bei autonomen Überwachungsdrohnen für den Heimgebrauch angekommen. Fliegende Kameras, die mit der notorischen Amazon-Videoüberwachung gekoppelt das Eigenheim absichern sollen.
Zunächst soll die Drohne nur in den USA verkauft werden. Bei Heise heißt es dazu nüchtern:
Sie harrt in ihrer Ladestation aus und startet ihre Kontrollflüge anhand zuvor festgelegter Routen und Zeitpläne. Zudem kann die Drohne in ein bestehendes Ring-Ökosystem eingebunden werden. Dann führt die Ring Drone automatisch einen Kontrollflug in Innenbereichen zu festgelegten Punkten durch, wenn ein Alarm von einer Ring-Kamera, einem Sensor oder einem Alarmsystem ausgelöst wird. Dort erfasst die Drohne dann die Umgebung durch eine 360-Grad-Flugbewegung und sendet die Bilder an Smartphones von Nutzerinnen und Nutzern.
Schöne neue Welt.
Wie die Polizei mit vernetzten privaten Kameras amerikanische Kleinstädte überwacht
Eigentlich ist Sarkasmus fehl am Platze. Denn Amazon Ring rüstet seit Jahren private Haushalte mit Überwachungs-Gagdets aller Art auf – und erweitert dadurch die Überwachungssphäre des Staates massiv.
Behörden bekommen zum Nulltarif eine Überwachung von Wohnungen, Vorgärten und Straßen aufgebaut.
Sie können die Aufnahmen per Knopfdruck beim Bürger anfragen oder sie von Amazon bekommen, manchmal ohne richterlichen Beschluss und machmal auch mit. Schon vor fünf Jahren arbeiteten 2.000 US-Behörden mit Amazon bei dieser Form der Überwachung zusammen.
Nie war der Ausbau der Videoüberwachung so billig. Die Bürger:innen protestieren nicht dagegen. Sie schrauben die Kameras selbst an die Wand. Sie zahlen sie sogar mit Freude.
Win Win Win für den Überwachungsstaat – und für Amazon.
Datenschutz & Sicherheit
Operation Endgame: Weltweiter Schlag gegen Cybercrime
In einer international von Europol koordinierten Aktion aus dem Umfeld der „Operation Endgame“ sind Strafverfolger gegen 235 Server und 257 Domains aus dem Malware-Umfeld von Gootloader, CastleRAT und StealC vorgegangen. Die Malware-Verteilungsnetzwerke seien dadurch empfindlich gestört, teilt Europol zur jüngsten Runde der Operation mit.
Weiterlesen nach der Anzeige
Europol erklärt in der Mitteilung, dass sie mit „Operation Endgame“ insbesondere „Cybercrime-as-a-Service“-Geschäftsmodelle im Visier haben. Die dabei eingesetzten Tools ermöglichten weitere Straftaten wie Ransomware-Angriffe und Datendiebstahl. Die Strafverfolger haben zudem mit Unternehmen aus der Wirtschaft zusammengearbeitet. Sie sind gegen drei bösartige Toolkits vorgegangen: Bei Gootloader handelt es sich um einen Dropper/Loader, der unbefugten Zugriff auf Computer ermöglicht. Er kommt üblicherweise in Form gefälschter juristischer Dokumente auf kompromittierten Webseiten – oftmals geknackte WordPress-Seiten – auf die Rechner der Opfer. Die Täter setzen oft auf Erpressung durch Installation von Ransomware. Allein zu Gootloader haben die Ermittler 14 Server und 218 Domains vom Netz genommen, 681 infizierte Webseiten wurden bereinigt.
Der Remote-Access-Trojan (RAT) CastleRAT ist demnach seit dem Jahr 2025 bekannt. Er ermöglicht den Missbrauch infizierter Computer aus der Ferne. CastleRAT liefere eine moderne technische Architektur, erörtern die Ermittler. Er lasse sich flexibel verteilen und nutze Mechanismen, die die Erkennung erschweren. Auch mit CastleRAT haben die Angreifer zahlreiche Daten verschlüsselt und ganze IT-Systeme lahmgelegt, um die Betroffenen um Lösegeld zu erpressen. 120 der Server betrafen das RAT, dazu gehören zudem 39 der beschlagnahmten Domains. Die Daten von Opfern wurden zudem weitergegeben, um sie zu warnen. Außerdem waren 102 der Server für den Infostealer StealC zuständig. Der wurde über zahlreiche Angriffsvektoren verteilt und dient dazu, sensible Informationen wie Zugangsdaten und Passwörter, digitale Identitäten und mehr von infizierten Computern auszuleiten. Die Täter missbrauchen die Daten dann etwa für Handel und Betrügereien.
Millionen Datensätze
Mehr als 6 Millionen Zugangsdaten von Opfern haben die Ermittler in der kriminellen Infrastruktur ausfindig gemacht. Die Angreifer hätten die Daten verkauft, sodass sie später auch für Cyberangriffe etwa mit Ransomware missbraucht werden können. Die Daten der Opfer haben die Ermittler etwa mit dem Have-I-Been-Pwned-Projekt, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, der Shadowserver Foundation und dem NL-NCSC geteilt, damit diese die Opfer über den Diebstahl durch die CastleRAT-Malware informieren können. Europol rät WordPress-Nutzerinnen und -Nutzern, ihre Zugangsdaten zu erneuern und Mehr-Faktor-Authentifizierung einzusetzen – außerdem sollen sie Schwachstellen in ihren Installationen patchen.
An der Aktion waren zahlreiche internationale Strafverfolgungsbehörden aus Europa, Kanada und den USA beteiligt. Aus Deutschland wirkte das Bundeskriminalamt mit. Beim Infostealer StealC knüpft die jetzige Aktion an die Juni-Runde an, in der die Ermittler auch gegen die Malware „SocGholish“ vorgegangen waren.
(dmk)

Neue DHL-Tarife: Das Päckchen wird auf- und abgewertet, fast alles wird teurer

Inference Manager: neues Ubuntu-Tool verwaltet lokale KI-Modelle

KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar

Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-
 Apps & Mobile Entwicklungvor 2 Monaten
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 2 Monaten
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 2 Monaten
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Künstliche Intelligenzvor 2 Monaten
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken
-

 Künstliche Intelligenzvor 1 Monat
Verbrenner-Aus: Merz und Macron wollen CO₂-Ziel für 2035 weiter lockern
-

 Künstliche Intelligenzvor 2 Monaten
Plug-in-Hybride emittieren sechsmal mehr CO₂ im Alltag als offiziell angegeben
-

 Apps & Mobile Entwicklungvor 3 Monaten
Deutsche Lüfter-Ikone: ebm‑papst geht für 5,1 Milliarden Euro in die USA
-

 Künstliche Intelligenzvor 2 Monaten
Dänischer CO₂-Speicher „Greesand“ geht im Meeresgrund in Regelbetrieb