Datenschutz & Sicherheit
LinkedIn, Etsy, Roblox: Wer dein Gesicht scannt, wenn du dich online verifizierst
Drei Jahre lang verkauft Johanna digitale Nähanleitungen auf Etsy, einem beliebten Online-Marktplatz für Kunsthandwerk und hochwertige Waren. Vor einigen Wochen fordert Etsy sie auf, ihre Daten zu bestätigen. „Ok, Etsy will sicherstellen, dass die Daten aktuell sind“, denkt sie. Als sie jedoch ein Foto von ihrem Ausweis hochladen und ein Live-Selfie von sich machen soll, bricht sie den Vorgang sofort ab, erzählt Johanna.
Johanna, die in Wirklichkeit anders heißt und anonym bleiben möchte, wird nicht nur deshalb stutzig, weil sie ihre sensiblen biometrischen Daten preisgeben soll. „Ich habe noch einen der letzten Personalausweise ohne Fingerabdruck, kaufe schon seit über zwanzig Jahren nicht mehr bei Amazon und habe noch nie ein Foto von mir irgendwo hochgeladen“, erzählt sie.
Johanna stellt bei Nachforschungen außerdem fest, dass nicht Etsy selbst, sondern eine andere ihr gänzlich unbekannte Firma diese Daten erheben und verarbeiten soll: Persona Identities, Inc, mit Sitz in San Francisco, Kalifornien. Persona ist der externe Dienstleister, den Etsy damit beauftragt hat, die Identität von Verkäufer*innen wie Johanna zu verifizieren.
Immer mehr digitale Plattformen kontrollieren die Identität oder das Alter ihrer Nutzer*innen. Oder besser gesagt: Sie lassen es kontrollieren. Eines der Unternehmen, das sich darauf spezialisiert hat und von dieser Entwicklung profitiert, ist Persona. Seine Technologien sind mittlerweile in vielen Branchen im Einsatz: Finanzdienstleistungen, Online-Marktplätze, Videospiele, Lernplattformen oder Soziale Medien. Auch an einem Verfahren für Alterskontrollen in Australien, wo seit letztem Herbst ein Social-Media-Verbot für unter 16-Jährige gilt, ist Persona beteiligt.
Der Trend zu Identitäts- und Alterskontrollen wirft grundsätzliche Fragen auf: Wenn wir unsere Gesichter – wie wir das etwa von einer biometrischen Kontrolle am Flughafen oder der Eröffnung eines neuen Bankkontos kennen – nun auch scannen lassen müssen, um selbst gemachte Kunst zu verkaufen, mit Freund*innen zu chatten oder Online-Spiele zu spielen, macht es das Internet tatsächlich sicherer? Lassen sich Deepfakes, Bots und gestohlene Identitäten mit biometrischen Kontrollen kommerzieller Anbieter bekämpfen, die biometrische Daten von Millionen von Menschen sammeln und damit zu einem begehrten Ziel für Hacker*innen und Identitätsdiebstahl werden? Und welche Auswirkungen hat die konkrete Umsetzung solcher Kontrollen – von Datenschutz bis zu politischen Fragen, wenn unsere persönlichen Informationen in den Händen von US-Unternehmen liegen?
Gesichtszüge, der Abstand zwischen den Augen, die Form des Kinns und andere biometrische Merkmale gehören zu den sensibelsten personenbezogenen Informationen überhaupt. Anders als ein Passwort oder eine PIN kann man sie nach einem Datenleck nicht einfach zurücksetzen oder neu vergeben. Gleichzeitig werden Datenlecks solcher sensibler Informationen immer mehr Teil unseres Alltags – wie zuletzt in Polen, wo Gesundheitsdaten von rund 19 Millionen Menschen kompromittiert wurden, oder nach einem Datenleck von biometrischen Informationen im Jahr 2019, bei dem eine Million Fingerabdrücke und Daten zur Gesichtserkennung offen im Netz standen.
Über 1 Milliarde Verifizierungen
Etsy, LinkedIn, Reddit, Roblox, OpenAI mit ChatGPT sowie seit neustem Anthropic mit Claude. Das sind nur einige Beispiele für Plattformen des modernen digitalen Lebens, die die Identität oder das Alter ihrer Nutzenden von Persona verifizieren lassen. Sie gehören zu den mittlerweile mehr als 4.000 Unternehmen, die solche Kontrollen über Persona abwickeln. Vergangenes Jahr hat Persona die Marke von einer Milliarde Verifizierungen überschritten.
Ihren Shop hat Johanna ins Leben gerufen, noch bevor Etsy im Jahr 2024 die biometrische Identitätskontrolle über Persona zur Bedingung für eine Shop-Eröffnung machte. Damals habe sie eine Kopie ihres Führerscheins hochgeladen. „Das barg für mich ein geringes Risiko“, erinnert sie sich. Im Frühjahr hat der US-amerikanische Online-Marktplatz sodann damit begonnen, einige bereits aktive Verkäufer*innen in der EU zur Bestätigung ihrer Daten aufzufordern. So traf es auch Johanna und ihren Shop.
Anlass sind offenbar Fake-Shops, die auf Etsy billig produzierte Massenware vertreiben und diese als handgemachte Unikate deklarieren. Laut eigenen Angaben möchte Etsy durch die Datenüberprüfungen gegen Betrug vorgehen und gesetzlichen Verpflichtungen nachkommen. Auf unsere Frage, was der konkrete Anlass für die Verifizierungen bereits bestehender Verkäufer*innen ist, hat Etsy nicht reagiert. Neben der Abfrage nach Steuer- und Kontodaten gehört auch die Prüfung der Identität durch Persona dazu.
Wer steckt hinter Persona?
Seit der Gründung im Jahr 2018 ist Persona enorm gewachsen. Gegründet haben das Unternehmen zwei frühere Mitbewohner: Rick Song, ehemals Softwareentwickler beim US-amerikanischen Zahlungsdienstleser Square im Bereich der Identitätsbetrugsbekämpfung, und Charles Yeh, ehemals Softwareentwickler bei Dropbox.
Die Firma konnte nicht zuletzt dank der Risikokapitalgesellschaft „Founders Fund“ expandieren, die unter anderem von Peter Thiel gegründet wurde. Der rechtsautoritäre Tech-Milliardär ist Mitbegründer des Überwachungs- und Datenanalyseunternehmens Palantir. Sein Founders Fund ist neben anderen Risikokapitalgesellschaften ein wichtiger Geldgeber von Persona: Mehrere Investitionsrunden in Höhe von insgesamt 350 Millionen US-Dollar führte der Founders Fund mit an. Nach der letzten Finanzierungsrunde ist der Wert von Persona auf zwei Milliarden US-Dollar geklettert.
Persona hat jegliche Verbindungen zu Palantir und der US-Regierung bestritten und beteuert, dass Thiel weder direkt in den Geschäftsbetrieb noch in Entscheidungen der Firma involviert sei. Wie viele Firmenanteile der Founders Fund an Persona hält, ist nicht öffentlich bekannt. Auf unsere Frage, wie viel strategischen Einfluss die Risikokapitalgesellschaft auf die Firma ausübt, wollte Persona nicht öffentlich antworten – ebenso wie auf viele weitere Fragen, die wir dem Unternehmen gestellt haben.
Johanna hat der Kapitalgeber aber in ihrem Entschluss bekräftigt, die Identitätskontrolle mit Persona nicht durchzuführen: „Ich werde meine persönlichsten Daten wie Gesichtsbiometrie und Ausweisdokumente nicht über Etsy an eine Firma geben, mit der Peter Thiel zu tun hat“, erklärt sie. Da Etsy nicht zulässt, den Shop ohne die geforderte Identitätskontrolle weiterzubetreiben, hat sie sich entschieden, Etsy zuvorzukommen und ihren Shop zu schließen. „So viel kann ich bei Etsy gar nicht verdienen, dass es mir das wert ist.“ Für sie war der Shop „eine schöne Möglichkeit, ein passives Einkommen zu generieren“. Pläne, ihre digitalen Nähanleitungen woanders zu vertreiben, habe sie nicht.
„Ich musste von meinem Ersparten leben“
Janine hingegen hat ihren Etsy-Shop zum Beruf gemacht. Sie ist nicht nur Verkäuferin in Vollzeit und lebt seit mehr als einem Jahrzehnt von den Einnahmen, die sie aus dem Verkauf von Kurzwaren für Bastelarbeiten erzielt. Sie ist auch Starverkäuferin: Ihr Shop trägt ein besonderes Abzeichen, da sie sich durch kontinuierlich gute Bewertungen hervorgetan hat. Der kleine lila Stern neben ihrem Shop-Namen soll den Käufer*innen auf den ersten Blick Zuverlässigkeit und Vertrauen signalisieren.
Als Etsy Janine zur Verifizierung ihrer Daten auffordert, kann sie das nachvollziehen. „In einem geschäftlichen Verhältnis möchte man wissen, wer gegenüber sitzt und ob das auch wirklich die Person ist.“ Fake-Shops, die den besonderen Charakter von Etsy schädigen, machten ihr selbst zu schaffen und haben negative Auswirkungen auf die Kund*innen, erklärt sie.
Janine macht sich also für die Verifizierung bereit. Foto vom Ausweis hochladen, ein Echtzeit-Selfie aufnehmen, fertig – Personas Identitätskontrolle soll in wenigen Klicks erledigt sein. Die Gesichtserkennungssoftware extrahiert die Gesichtsmerkmale aus dem Ausweisfoto und dem Selfie und vergleicht diese Gesichtsgeometrie miteinander. So will Persona sicher stellen, dass das Gesicht zu der Person auf dem Ausweis gehört.
Allerdings scheitert Janine bereits am ersten Schritt. Jedes Mal, wenn sie ein Foto von ihrem deutschen Ausweis oder Reisepass hochlädt, erklärt Persona ihre Dokumente für nicht gültig. Nach „unzähligen verzweifelten“ Versuchen wendet sie sich an den Kundensupport von Etsy. Doch dann findet sie sich in einer „KI-Loop der Hölle“ wieder, erzählt Janine. Mehrere Wochen lang versucht sie vergeblich, zu einem echten Menschen im Support durchzukommen. Auch die Legal Abteilung von Etsy kontaktiert sie – wieder ohne Erfolg.
Schließlich tritt die von Etsy angekündigte Frist ein: „Etsy hat meinen Shop dann einfach in den Ferienmodus geschickt“, erzählt Janine. „Meine ganzen Produkte waren unsichtbar. Es war praktisch nur noch eine Art digitale Visitenkarte von mir da“. Zwei Monate lang befindet sich Janines Shop im Ferienmodus, zwangspausiert. Für sie bedeutet das einen kompletten zweimonatigen Verdienstausfall. „Ich musste von meinem Ersparten leben und auch meine Krankenkasse davon bezahlen“, erzählt sie weiter.
Kameras prüfen, ob du artig bist.
Da werden wir unbequem. Mit deiner Unterstützung.
Erst nachdem ein Anwalt Etsy in Janines Namen kontaktiert, reagiert der US-amerikanische Konzern. Sie solle die Identitätsverifizierung noch mal machen, lautet die Antwort. Diesmal funktioniert es. Was zuvor schiefgelaufen war, weiß sie nicht. 30 Tage mehr und Etsy hätte ihren Shop geschlossen.
Weder eine Entschädigung noch eine Entschuldigung hat Janine bis heute erhalten. Janine heißt in Wirklichkeit anders. Aus Angst, dass Etsy ihren Shop wegen dieses Artikels sperren könnte, will sie anonym bleiben.
„Ich wollte das blaue Häkchen auf LinkedIn“
Die Identitätsverifikation wird so zur Arbeitsvoraussetzung auf Etsy: Bis Anfang 2027 wird der Konzern die Verifizierungswelle in der EU fortsetzen.
Nicht immer geht es bei Identitätskontrollen um so etwas Essenzielles wie den Lebensunterhalt und wirtschaftliche Teilhabe. Und sie ist nicht immer verpflichtend. Auf dem Berufsnetzwerk LinkedIn etwa soll das blaue Häckchen nach der Verifizierung signalisieren, dass hinter dem Profil wirklich die Person ist, für die man sich ausgibt – und nicht etwa ein Fake-Profil oder ein*e falsche*r Personalvermittler*in.
LinkedIn betont, die Verifizierung durch Persona sei vollständig freiwillig, die Datenverarbeitung beruht also auf der Einwilligung der Nutzenden. Gleichzeitig wirbt die Tochterfirma von Microsoft damit, dass verifizierte Mitglieder im Durchschnitt 60 Prozent mehr Profilaufrufe erhalten und das Engagement um 50 Prozent steigern. Diese Anreize zeigen offenbar Wirkung: Seitdem LinkedIn die Verifizierung im Jahr 2024 eingeführt hat, haben sich nach Angaben von LinkedIn weltweit mehr als 100 Millionen Nutzende verifiziert.
Unter ihnen ist auch der Zürcher Mastodon-Nutzer, der sich „rogi“ nennt und in einem Blog namens „The Local Stack“ über „Überwachungskapitalismus“ schreibt. „Ich wollte das blaue Häkchen auf LinkedIn“, schreibt rogi. „Dann tat ich, was wahrscheinlich sonst kaum jemand tut: Ich habe mir die Datenschutzerklärung und die Nutzungsbedingungen durchgelesen“, erklärt er. Und zwar die von Persona, nicht die von LinkedIn. Sein Beitrag ist viral gegangen und hat eine breite Debatte darüber ausgelöst, was mit den persönlichen Informationen von LinkedIn-Nutzenden tatsächlich passiert.
Was passiert, wenn man auf „Verifizieren“ klickt?
Persona erfasst laut den Datenschutzbestimmungen für die LinkedIn-Verifizierung den vollständigen Namen, den Personalausweis samt Foto, ein Echtzeit-Selfie, die daraus extrahierte biometrische Gesichtsgeometrie, Ausweisnummer, Geschlecht, Nationalität, Geburtsdatum, Alter, E‑Mailadresse, Telefonnummer, Postanschrift, IP-Adresse, Gerätetyp, MAC-Adresse, Browser, Betriebssystemversion, Sprache sowie Standortdaten, die aus der IP-Adresse abgeleitet werden.
Außerdem verfolgt Persona, wie die Nutzenden die Verifizierung durchlaufen – etwa wie lange sie dafür brauchen und ob sie Informationen per Copy-and-Paste einfügen. Neben der physiologischen Biometrie des Gesichts erfasst Persona also auch sogenannte verhaltensbiometrische Daten.
Zusätzlich behält sich Persona vor, Daten über Nutzende aus einem „globalen Netzwerk vertrauenswürdiger Datenquellen von Drittanbietern“ zu beziehen und abzugleichen: behördliche Datenbanken, nationale Ausweisregister, Kreditauskunfteien, Versorgungsunternehmen, Mobilfunkanbieter und Postadressdatenbanken. „Ich habe meinen Reisepass gescannt, um ein Häkchen zu erhalten, und Persona hat einen Hintergrundcheck durchgeführt“, kommentiert rogi in seinem Beitrag dazu.
„Geht weit über eine einfache Identitätsprüfung hinaus“
Der CEO von Persona Rick Song hat auf die Vorwürfe in der Recherche reagiert und unter anderem erklärt, dass Ausweise europäischer Nutzer*innen nicht für KI-Training verwendet würden. Die entsprechende Passage, dass „berechtigte Interessen“ Persona dazu legitimieren, Ausweis-Bilder zur Verbesserung der Dienste zu nutzen, hat Persona aus der Datenschutzrichtlinie entfernt. Sie findet sich auf einer archivierten Version der Seite. Außerdem würden laut Song biometrische Daten sofort nach der Verarbeitung gelöscht und andere personenbezogene Daten maximal 30 Tage gespeichert.
Michael Mrak vom Verein österreichischer betrieblicher und behördlicher Datenschutzbeauftragter kommt zu der Einschätzung, dass das Ausmaß der Datensammlung und ‑Verarbeitung „weit über das hinausgeht, was für eine einfache Identitätsprüfung erforderlich wäre“. Außerdem sagt er: „Ein Häkchen auf LinkedIn wiegt grundrechtlich nicht schwer genug, um diesen Umfang an Datenverarbeitung zu rechtfertigen“.
Nach der Verifizierung erhält LinkedIn wiederum nach Einwilligung der Nutzer*innen einige der Daten von Persona. Dazu gehören der vollständige Name, die Art des amtlichen Ausweises und die ausstellende Behörde sowie gegebenenfalls die Telefonnummer. Biometrische Daten sowie Fotos aus dem Ausweis gehören laut LinkedIn nicht dazu. Wie lange das Karriere-Netzwerk die Daten speichert, dazu wollte sich der Sprecher auf unsere Anfrage nicht äußern.
Etsy hingegen informiert darüber, dass biometrische Daten von Verkäufer*innen bis zu einem Jahr lang gespeichert werden – von Persona. Auch Etsy selbst geht nicht leer aus. Das Selfie und das Ausweisbild bewahrt Etsy 6 Jahre lang nach Schließung des Shops auf.
269 Hintergrundchecks und 3 Jahre Speicherfrist
Im Februar hatte Song alle Hände voll damit zu tun, auf harsche Kritik zu reagieren. Denn parallel zur Kontroverse um LinkedIn entfaltete sich eine weitere um Personas Alterskontrollen auf Discord in Großbritannien. Sicherheitsforscher*innen entdeckten ein Frontend von Persona im Netz, das Persona später als Testumgebung bezeichnete.
Der Fund offenbarte, dass Persona bis zu 269 verschiedene Prüfungen durchführen kann: darunter das Gesicht mit Fotos im Internet sowie in behördlichen Datenbanken, Fahndungslisten und Listen politisch exponierter Personen abgleichen, auf negative Medienberichte scannen sowie jeder Person einen Risikowert zuweisen.
Persona hat daraufhin klargestellt, dass keine Partnerplattform alle 269 Hintergrundchecks durchführt. Sie stellten lediglich eine Auswahl an möglichen Überprüfungen dar und würden nicht auf jede einzelne Person angewendet. Monate später ließ Persona den eigenen Quellcode von der unabhängigen IT-Security-Firma Trails of Bits prüfen. Dort heißt es: „Die 269 Check sind ein konfigurierbares Menü und nicht universell angewandt.“ Welche Abgleiche des Gesichts und persönlicher Informationen mit welchen Datenbanken wann greifen, legt Persona nicht offen.
Discord hat die Zusammenarbeit mit Persona nach der einmonatigen Testphase im Frühjahr beendet. Man habe als neuen Maßstab gesetzt, dass „Altersschätzung anhand des Gesichts […] vollständig auf dem Gerät selbst durchgeführt werden muss“. Persona erfülle diese Anforderungen nicht. Reddit und Roblox nutzen Personas Alterskontrollen weiterhin. Die persönlichen Informationen, die Persona möglicherweise bei einer Alterskontrolle sammelt und auswertet, ähneln denen, die bei einer Identitätskontrolle von LinkedIn-Nutzer*innen erfasst werden.
„Die Angaben von Persona sind sehr vage“, sagt Felix Mikolasch gegenüber netzpolitik.org. Er ist Datenschutzjurist bei der Wiener Datenschutzorganisation Noyb. Es sei unklar, welche Daten wann konkret verarbeitet werden. Die vollständige Liste aller möglichen Daten wirke äußerst umfangreich. „Eine so umfangreiche Datenverarbeitung dürfte kaum oder nur sehr, sehr selten verhältnismäßig sein, um Alter oder Identität zu bestätigen“, sagt Mikolasch weiter.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Biometrische Daten von 75 Millionen Kindern und Jugendlichen
So verlangt die beliebte Videospiel-Plattform Roblox seit Anfang des Jahres eine Alterskontrolle, um chatten zu können. Roblox nutzt die Alterskontrolle von Persona außerdem, um Spielende in Altersgruppen einzusortieren und ihnen altersbasierte Konten zuzuweisen.
Entweder schätzt Persona das Alter anhand des Gesichts oder liest es aus dem Ausweis aus, wobei auch bei dieser Ausweisverifizierung ein Selfie her muss. Wer die Alterskontrolle nicht macht, kann bei Roblox nur auf ein eingeschränktes Spielangebot zugreifen. Auf diese Weise werden Millionen von Spieler*innen faktisch in den Biometrieprozess gedrängt.
Nach Angaben der Gaming-Plattform gegenüber netzpolitik.org haben bereits 57 Prozent der weltweit täglichen Nutzenden die Altersverifikation abgeschlossen. Bei 132 Millionen aktiven Nutzenden täglich bedeutet es, dass sensible biometrische Daten von rund 75 Millionen Spieler*innen an Personas Infrastruktur übertragen wurden ― die meisten davon dürften Kinder und Jugendliche sein.
Gefragt nach konkreten Speicherfristen, schweigt sich der Spieleanbieter aus: „Unser Anbieter Persona löscht Bilder und Videos, sobald sie sicher verarbeitet wurden“, sagte eine Sprecherin auf Anfrage von netzpolitik.org. Biometrische Daten insbesondere von Minderjährigen unterliegen einem besonderen Schutz. Versteckt im Kleingedruckten auf der Hilfeseite zur Ausweisverifizierung sowie in der Datenschutzrichtlinie von Roblox findet sich der Hinweis, dass Persona biometrische Daten bis zu 30 Tage lang speichere. Andere Plattformen benennen wiederum andere Fristen. Für Reddit etwa spricht Persona von einer automatischen Löschung nach drei Tagen.
Persona wirbt mit deutscher Jugendschutz-Zertifizierung
In Deutschland hat die Kommission für Jugendmedienschutz (KJM) Personas Konzept für das „Tool zur Alterseinschätzung mittels künstlicher Intelligenz“ 2024 als geeignet bewertet. Persona präsentiert das Logo der Behörde auf der eigenen Webseite.
In ihrer Bewertung beschreibt die KJM Personas Technologie als ein neuronales Netzwerk, das mittels einer Vielzahl von Gesichtsbildern dazu trainiert wurde, das Alter anhand biometrischer Daten einzuschätzen. Maßgeblich für die Positivbewertung ist, ob die Technologie eine „geschlossene Benutzergruppe für Erwachsene“ sicherstellen kann. In anderen Worten, ob sie Kinder ausschließen und gefährdende Inhalte nur Erwachsenen zugänglich machen kann.
Im Antrag habe Persona damals angegeben, die Datenrechte der betroffenen Personen zu beachten, sagte eine KJM-Sprecherin auf Anfrage von netzpolitik.org. Bei Personas Alters- und Identitätsverifikation ist „weder ein Vorhalten von Daten noch ein Datenbankabgleich erforderlich“ und „findet ausweislich des zur Bewertung vorgelegten Antrags auch nicht statt“, so die Sprecherin weiter. Die für die Altersschätzung erforderlichen Daten würden nach Abschluss des Vorgangs gelöscht, hieß es damals außerdem im Antrag.
Im Widerspruch zum europäischem Datenschutz
Joris Leander Kanowski und Michael Kolain vom Zentrum für Digitalrechte kritisieren, dass entgegen dem Prinzip „Privacy by Design“ Nutzende nicht kontrollieren können, wer in welchem Umfang auf ihre Daten zugreifen kann. Denn Persona legt die Daten an eine Reihe weiterer Tech-Unternehmen offen, die sie ebenfalls verarbeiten ― wiederum im Auftrag von Persona. Insgesamt zählt Persona 17 solcher Subunternehmen, darunter die KI-Unternehmen Anthropic, OpenAI und Groqcloud. An welche dieser Unternehmen Daten von Nutzer*innen geschickt werden, ist aus der veröffentlichten Liste nicht ersichtlich. Unter den Aufgaben, die die Subunternehmen ausführen, finden sich etwa Kreditkarten-Verarbeitung, Bildverarbeitung oder Datenbankdienste. Mit einer Ausnahme aus Kanada haben alle diese Subunternehmen ihren Hauptsitz in den USA.
Es bleibe unklar, auf welchen Rechenzentren und in welchen algorithmischen Systemen die Daten der Nutzer*innen zirkulieren, so Kanowski und Kolain weiter. „Das hat mit informationeller Selbstbestimmung nichts mehr zu tun“.
Laut Datenschutzjurist Felix Mikolasch steige dadurch außerdem das Risiko, dass die Daten für andere Zwecke als nur die Verifizierung von Alter oder Identität weiterverwendet werden. „Ob das geschieht, ist für Nutzende und für uns, zumindest derzeit, kaum nachvollziehbar“. Hinzu komme das Risiko, dass ein Unternehmen die Daten unabsichtlich öffentlich macht oder US-Behörden darauf zugreifen.
Sind biometrische Daten in den USA überhaupt sicher?
Damit spricht Mikolasch den Konflikt zwischen europäischem Datenschutz und der US-amerikanischen Gesetzgebung, dem sogenannten CLOUD Act, an. Im Kern geht es darum, dass US-Sicherheitsbehörden wie FBI, NSA, CIA und Co. sich Zugriff auf sensible Daten europäischer Bürger*innen verschaffen können. Auf Verlangen der Behörden müssen US-Unternehmen die Daten europäischer Nutzer*innen herausgeben, selbst wenn sie diese in Rechenzentren innerhalb der EU speichern.
Laut Mikolasch sind persönliche Informationen europäischer Nutzer*innen in den USA nicht sicher. Denn für die Übermittlung personenbezogener Daten in das Land sei „derzeit kein angemessenes Schutzniveau vorhanden“, sagte der Jurist gegenüber netzpolitik.org. Das Data Privacy Framework, das Abkommen zwischen der EU und den USA, das den Datentransfer regelt und auf das sich Persona bezieht, bietet laut dem Juristen „keinen wirklichen Schutz“.
Das Problem ist laut Noyb umso akuter, als dass die US-amerikanische Aufsichtsbehörde FTC, die die Einhaltung der Datenschutzpflichten durch Unternehmen überwachen und durchsetzen soll, nun direkt Trump untersteht. Das hat der Oberste Gerichtshof der USA Ende Juni entschieden. Die Unabhängigkeit dieser Behörde ist aber eine wichtige Voraussetzung für den transatlantischen Datendeal. Damit ist das rechtliche Konstrukt, das den Schutz biometrischen Daten europäischer Nutzer*innen garantieren soll, noch mehr in Frage gestellt, als es ohnehin schon war.
Nicht-biometrische Alternativen und öffentlicher Druck sind notwendig
Persona unterhält seit letztem Jahr neben einem Sitz in London auch einen Sitz in Dublin. Auch wenn die irische Datenschutzbehörde für ihre Zurückhaltung gegenüber Big Tech bekannt ist: zumindest rechtlich ist damit ein Zugriff auf das Unternehmen und seinen Umgang mit persönlichen Informationen europäischer Nutzer*innen möglich. Damit die Behörde aktiv wird, braucht es öffentlichen Druck.
Es gehört nicht nur zu Personas Geschäftsmodell, sensible biometrische Daten von Nutzer*innen zu verarbeiten. Anbieter von biometrischen Kontrollen wie Persona sowie Plattformen, die solche Kontrollen einführen, leisten auch der Normalisierung derartiger Verfizierungsmethoden im Internet insgesamt Vorschub.
Solange es keine verbindlichen Regelungen für Identitäts- und Alterskontrollen gibt, werden Unternehmen wie Persona den nachvollziehbaren Wunsch nach vertrauensvoller Kommunikation und verlässlichem Online-Handel mit Slogans wie „Das Internet menschlich halten“ nutzen, um biometrische Kontrollen als Versprechen gegen KI-Fakes, Bots und Betrug zu verkaufen.
Solange Nutzer*innen zu biometrischen Kontrollen faktisch gezwungen werden, bleibt ihnen die Wahl, entweder ihre Biometrie gegenüber US-Unternehmen preiszugeben oder – wie Johanna – die Plattformen zu verlassen oder nur eingeschränkt zu nutzen. Letztlich mit der Konsequenz, dass sie von essenziellen digitalen Diensten ausgeschlossen sind. Menschen, die auf die Dienste nicht verzichten wollen oder können – wie Janine – müssen ihre sensibelsten persönlichen Informationen gegenüber kommerziellen Unternehmen offenlegen. Sie müssen dann mit der Angst leben, dass ihre sensibelsten persönlichen Informationen in einem Datenleck offengelegt werden können.
Um Menschen nicht vor diese Wahl zu stellen, müssen Plattformen nicht-biometrische Alternativen anbieten und auf diese mindestens genauso prominent hinweisen wie auf biometrische Kontrollen.


Datenschutz & Sicherheit
Phishing-Angriff auf Merz und viele andere: CDU-Mailkonto in Heilbronn gehackt
Cyberkriminelle sind in ein E-Mail-Konto der Heilbronner CDU eingebrochen und haben von dort Tausende Phishing-Nachrichten an Ministerien, andere politische Kontakte und auch Bundeskanzler Friedrich Merz verschickt. Die Polizei geht derzeit von einem Phishing-Versuch aus. „Nach ersten Erkenntnissen ging die Mail an circa 6500 Kontakte, von denen zahlreiche im sicherheitsrelevanten Bereich sind“, sagte ein Sprecher der Heilbronner Polizei der Deutschen Presse-Agentur (dpa). „Wir wissen zum Beispiel, dass auch Nachrichten an den Bundeskanzler gingen.“
Weiterlesen nach der Anzeige
Die zuständige Polizeidienststelle antwortete nicht unmittelbar auf eine Anfrage von heise online bezüglich weiterer Details zu der Phishing-Attacke – etwa welche Daten auf welchem Wege erbeutet werden sollten. Dieser Artikel wird ggf. noch entsprechend aktualisiert.
Bekannt ist, dass die Phishing-Mail – welche auch an die Redaktion der dpa gesendet wurde – einen Einladungslink zu einer Veranstaltung mit prominenten Gästen enthielt. Phishing ist eine der häufigsten Betrugsmaschen im Internet. Dabei versuchen Cyberkriminelle, durch Antworten auf gefälschte Nachrichten an sensible Daten wie Passwörter oder Bankinformationen zu gelangen.
Im Frühjahr gab es einen großangelegten Phishing-Angriff, welcher über die Messenger-App Signal erfolgte. Die Angreifer hatten Politiker, Militärs und Diplomaten sowie Investigativjournalisten im Visier. Das BSI und der Verfassungsschutz warnten, der Angriff würde wahrscheinlich durch staatliche gesteuerte Akteure durchgeführt.
(nen)
Datenschutz & Sicherheit
Interview mit Simon Strick: „Faschisierung ist ein medialer Prozess“
Faschisierung ist von Beginn an eine Grundtendenz digitaler Medien. Der heutige Rechtspopulismus und das Internet entstanden nicht nur zeitgleich, sondern arbeiten auch mit verwandten Formeln und haben die Öffentlichkeit zum Reaktionären hin transformiert.
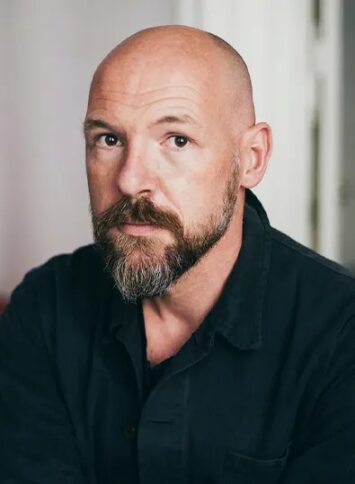
Das schreibt der Kulturwissenschaftler Simon Strick in seinem Buch „Faschisierung. Fluchtlinie des Digitalen“, das vor wenigen Tagen im Suhrkamp Verlag erschienen ist.
Strick zeigt darin eine kulturelle und politische Entwicklung, die mehr als zwanzig Jahre zurückreicht. Dieser Entwicklung stehen wir bis heute nicht nur unvorbereitet und hilflos gegenüber, sondern wir treiben selbst auch einen Prozess an, in dem wir jeden Tag und in aller Öffentlichkeit rechtsradikale Formeln einüben.
Wir haben mit Simon Strick über die digital-getriebene Faschisierung gesprochen.
Fortwährende Faschisierung
netzpolitik.org: Warum wählen Sie den Begriff „Faschisierung“ statt Faschismus?
Simon Strick: Die Rede vom Faschismus impliziert meistens Umschlagpunkte – der Faschismus droht irgendwann, man warnt also davor. Darum dreht sich unser Diskurs nun schon seit einigen Jahren.
Wenn man immer darauf wartet, dass der Faschismus irgendwann kommt, verpasst man die vielen faschistischen Entwicklungen, die die ganze Zeit stattfinden.
Mir geht es daher konkret um einen gesamtgesellschaftlichen Prozess der Faschisierung, der sich fortwährend vollzieht.
netzpolitik.org: Wie sieht dieser Prozess aus?
Simon Strick: Er hat viele Formen. Ich untersuche vor allem eine Umformung des politischen Diskurses und der Öffentlichkeit, die sich im Netz beziehungsweise durch die digitalen Medien ereignet hat.
Es gibt Mechanismen, Prozesse und Dynamiken, die genuin mit digitalen Medien zusammenhängen und die ich als Faschisierung einordne.
Die kollektive Praxis des Einübens
netzpolitik.org: Sie sprechen hier auch von einer kollektiven Praxis des Einübens.
Simon Strick: Dem Philosophen Pierre Zaoui zufolge gibt es so etwas wie eine faschistische Alltagssprache, die vor der offiziellen Sprache des Faschismus liegt. Sie zeichnet sich dadurch aus, dass man sich von der kleinsten Irritation bis zur Vernichtung einer Menschengruppe quasi durchargumentieren kann.
Diese Alltagssprache findet sich oft in der Kommunikation im Netz. Je nach Plattform oder Kommunikationszirkel haben sich Nutzer daran gewöhnt, sich mittels Memes und Sprache sehr schnell von kleinsten Irritationen hin zur Abwertung oder gar Auslöschungswunsch einer anderen Gruppe zu bewegen.
Das ist das Entscheidende am Begriff der Faschisierung: Es geht nicht um Einzelfälle, die irgendetwas kippen lassen, sondern um einen breiten gesellschaftlichen und vor allem medial bedingten Prozess des gemeinsamen Einübens oder eben der Normalisierung.
netzpolitik.org: Haben Sie dafür ein Beispiel?
Simon Strick: 2019 wurde im Internetforum 4chan die Zeichnung eines Clowns veröffentlicht. Sie zeigt eine Variation des Alt-Right-Symbols Pepe the Frog mit Regenbogenperücke und roter Nase. Ein Nutzer schlug vor, das Bild als neues rechtsradikales Symbol zu übernehmen, queerfeindliche Gewaltfantasien inklusive. Der Verfassungsschutz nahm es in seinen Bericht über rechtsextreme Symbolik auf.
Aus dem Bild entstand das Meme „Clownwelt“, wurde mit der Zeit zu einem Symbol im rechten Kulturkampf, schließlich zum allgemeinverständlichen reaktionären Symbol. Im deutschsprachigen Raum steht es unter anderem dafür, dass Regenbogenfahnen verschwinden sollen, damit Schwarz-Rot-Gold wieder zu seinem Recht kommt.
Wir kaufen keine Daten.
Wir recherchieren, wer es tut. Mit deiner Unterstützung.
Dieser Antagonismus von Nationalfarben und LGBTQ+ ist völlig alltäglich geworden, Bundestagspräsidentin Julia Klöckner nutzte ihn im Sommer 2025 in der sogenannten Fahndendebatte. Sie ordnete an, Regenbogenfahnen aus Abgeordnetenbüros zu entfernen. Auch Bundeskanzler Friedrich Merz kommentierte die Debatte: Der Bundestag sei kein Zirkuszelt, auf das man beliebig Fahnen hissen könnte – das Bild queerer Menschen als Clowns schien durch.
Das Beispiel ist etwas verkürzt, zeigt aber zwei Dinge: Als rechtsextrem kategorisierte Memes wie „Clownwelt“ finden Eingang in offizielles Sprechen und prägen Shitstorms wie den um Merz’ „Zirkuszelt“ mit. Und zweitens: Wenn der Kanzler rechtsextreme Memes variiert, dann ist der Begriff „Extremismus“ nicht mehr aussagekräftig. Eher geht es darum zu fragen, warum 4chan und Kanzleramt gleichklingend und queerfeindlich sprechen. Diese eingeübten „Gleichklänge“ der Radikalisierung beschreibe ich als Faschisierung, und Beispiele dafür sind jeden Tag sichtbar.
„Faschisierung und Digitalisierung sind verschwistert“
netzpolitik.org: Faschisierung und Digitalisierung hängen eng zusammen, schreiben Sie, sie seien „verschwistert“. Wie meinen Sie das?
Simon Strick: Wir hatten in den 1990er-Jahren eine historisch interessante Konstellation: Es bildete sich der Rechtspopulismus als Bewegungsprojekt quer zu staatlichen Systemen und Parteienstrukturen heraus, ich skizziere das im Buch für die USA. Gleichzeitig entsteht mit einem ganz ähnlichen Anspruch – quer zur Öffentlichkeit und zu den Leitmedien – die Netzkultur.
Aus meiner Sicht gibt es hier eine mythologische Übereinstimmung, die zu einer inneren Wesensverwandtschaft einiger digitaler Medien und reaktionärer Bewegungen führte: Beide verstanden sich als radikale Alternativen zum Status quo, als neue Ideen politischer Öffentlichkeit. Faschisierung bietet eine Möglichkeit, um diese Wesensverwandtschaft zu verstehen und zu beschreiben.
netzpolitik.org: Für viele war das Netz gerade in seinen Anfängen ein Raum für Gleichheit, Partizipation und Utopie. Scheren Sie mit Digitalität und Rechtspopulismus nicht zwei sehr verschiedene Dinge über einen Kamm?
Simon Strick: Das Netz ist natürlich ein pluralistischer Raum. Und im politischen Raum der 90er-Jahre gab es unterschiedliche Bewegungen, die eine grundlegende Veränderung etwa an Regierungssystemen oder am Neoliberalismus verlangten. Der Rechtspopulismus, wie Murray Rothbard ihn entwirft, war eine dieser Bewegungen.
Analog dazu findet sich in der „Unabhängigkeitserklärung des Cyberspace“ von John Perry Barlow eine populistische Vorstellung des Internets: Gegen Großunternehmen, Telekommunikationskonzerne und Regierungsorgane soll ein utopisches Land errichtet werden. Die Anhänger dieser Idee verstanden den Cyberspace explizit als Gegenentwurf zu den Regierungen der analogen Welt, den „müden Riesen aus Fleisch und Stahl“.
Dieser Cyberlibertarismus war eine spezifische Ausprägung im Pluralismus des frühen Netzes. Er brachte aber eine Art reaktionäres Nutzungsszenario für digitale Medien mit: Im Internet sagt man das, was draußen in den Leitmedien angeblich verboten oder nicht präsent ist. Man postet sozusagen immer quer zu einer Hegemonie, was zum Beispiel neofaschistischen Gruppen sehr entgegenkam, die auch zu den Netzpionieren gehörten.
Aus dieser Grundmythologie entwickelte sich – begünstigt durch die sozialen Medien – das Netz als Gegenöffentlichkeit und begünstigte damit vor allem reaktionäre Projekte. Die Alternativmedien wie Nius und Tichys Einblick oder zahllose Angebote auf X senden alle auf dieser Mythologie digitaler Dissidenz. Die Leitmedien folgen nach.
„Wir befinden uns dauerhaft im Reaktionsmodus“
netzpolitik.org: Wie haben die sozialen Medien diese Entwicklung beeinflusst?
Simon Strick: Soziale Medien sind darauf ausgerichtet, Ereignisse herzustellen, auf die man reagieren kann. Nutzer liken, kommentieren und befinden sich dauerhaft im Reaktionsmodus auf ihre Timeline. Das heißt erstens, dass Politik als Ereignis stattfinden muss. Und zweitens müssen politische Ereignisse möglichst kontrovers oder provokativ sein, um mehr Reaktionen hervorzurufen.
Das Problem ist also nicht nur Rechtspopulismus, sondern eine Öffentlichkeit, die um das Prinzip Reaktionsmaximierung herum gebaut ist. Parteien, die am krassesten agieren – was oftmals rechte Parteien sind –, politische Figuren, die am lautesten reagieren. Das erhält die größte Aufmerksamkeit.
Parteien und Journalismus passen sich diesen digitalen Reaktionsformen an. Ich fand den Protest der SPD-Bundestagsfraktion auf dem Bebelplatz in Berlin dazu aufschlussreich.
netzpolitik.org: …dem Ort der Bücherverbrennung durch die Nazis im Jahr 1933.
Simon Strick: Ja, hier wurde das politische Ereignis „Antifaschismus“ von einer Regierungspartei hergestellt, für „Reaction Content“. Reaktionen kamen sofort, sowohl skandalisierend als auch nach dem Motto „Endlich tut sich was!“. Passiert war im Grunde genommen nichts, außer einem Flashmob mit Kamerabegleitung.
„Memes transportieren Vernichtungsfantasien“
netzpolitik.org: Welche Rolle spielen Memes bei dieser Neuformierung der Öffentlichkeit?
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Simon Strick: Ich halte sie für unheimlich wichtig. Memes sind nicht nur lustige Bildchen, sondern spezifische Verschaltungen von Informationen, die vor allem irritieren und affektiv wirken sollen.
Es werden Dinge zusammengebracht, die eigentlich nicht zusammengehören, um einen Witz oder eine Irritation zu erzeugen. Das ist eine grundlegende Kulturtechnik im Social-Media-Zeitalter: Informationskombination, um affektiv den Informationsfluss zu unterbrechen. Als Grundprinzip digitaler Kommunikation wird das aus meiner Sicht unterbewertet.
Politische Akteure wie Donald Trump oder auch das Weiße Haus kommunizieren in Memes. Auch die SPD-Aktion am Bebelplatz kann man als memetische Operation verstehen, die Unzusammenhängendes verbindet, um eine Irritation oder Affekt zu erreichen: Regierungspartei kämpft als Antifa gegen die NSDAP. Modernes Branding, vorbei an politischen Realitäten.
netzpolitik.org: Sie schreiben in Ihrem Buch, dass Memes auch das Aussprechen von Vernichtungsfantasien erleichtern.
Simon Strick: Dafür gibt es viele Beispiele. Ein Beispiel, das ich im Buch beschreibe: Queere Menschen setzen sich unter anderem für palästinensische Unabhängigkeit ein. Das Motto „Queers for Palestine“ wurde im Netz mit „Chicken for KFC“ gleichgesetzt, nach dem Motto: Weil Gaza angeblich in Gänze Hamas und queerfeindlich sei, sind „Queers for Palestine“ wie Hühner, die für ihre Schlachtung durch Kentucky Fried Chicken demonstrieren.
Diese Formel verbreitete sich rasant, weil sie sowohl Palästinenser als brutale Barbaren als auch Queers als irrational und naiv darstellt. Beide Minderheiten hätten sich quasi „verdient“. Im Buch zeichne ich nach, wie dieses Meme vor und nach dem 7. Oktober 2023 in den Legitimationsdiskursen zur israelischen Kriegseskalation immer wieder auftaucht.
Völlig verschiedene Akteure kommen dabei zum Gleichklang: anonyme Onlinetrolle, die AfD-Abgeordnete Beatrix von Storch, die Schriftstellerin Herta Müller, der ehemalige Antisemitismus-Beauftragte Felix Klein und auch Benjamin Netanjahu, der „Chicken for KFC“ vor dem US-Senat als Witz anbringt.
Solche Memes transportieren Entmenschlichungs- und Vernichtungsfantasien fast von selbst weiter, selbst wenn die einzelnen Sprecher:innen das nicht beabsichtigen. Sind Queers so naiv, sollten sie abgeschlachtet werden. Sind Palästinenser solche Barbaren, muss die Vernichtung Gazas eskaliert werden. Es bilden sich memetische Kollektive, die sich gegenseitig darin bestärken, solche Sprach- oder Memefantasien als Legitimation zu nehmen, als Argument, schließlich als Vorlage für Handlungen.
Die Dynamik der Eskalation
netzpolitik.org: Besonders Donald Trump hat die Wirkweise der Memes offenbar verstanden.
Simon Strick: Trumps Kommunikation und Stil sind sehr interessant. Sie zeigen sehr klar, wie sich politische Öffentlichkeit in digitale Räume verlagert, wo andere Gesetze gelten als zuvor. Der Trumpismus kann als Politikstil gelesen werden, der sich mehr und mehr nach Netzlogiken richtet: Trolling, Irritation, Memes und ganz generell „Content“.
Trump ist die ideale Figur für diesen Transfer, weil er selbst hochgradig Meme-tauglich ist. Seit den 80er-Jahren ist er eine Ikone der amerikanischen Popkultur, jeder kennt ihn.
Bei ihm zeigt sich eine neue Form des Regierens, die vor allem memetisch und digital kommuniziert und die Regierungsgeschäfte auf Plattformen abwickelt. Etwa wenn Trump geopolitische Entscheidungen direkt über soziale Medien verkündet. Der Wahrheitsgehalt ist immer unklar – wie bei jeder Online-Information.
netzpolitik.org: Memes selbst bewirken aber keine materiellen Veränderungen. Sie stoppen beispielsweise keine Inflation. Läuft die memetische Kommunikation nicht irgendwann ins Leere?
Simon Strick: Jetzt könnte man lange über Börsen reden, die ja aufgrund von Gerüchten extrem materielle Wertschöpfungs- oder Wertvernichtungsprozesse ins Werk setzen können. Aber das nur am Rande.
Memetische Politik bietet in materieller Hinsicht natürlich schon etwas. Zum einen geht Faschisierung oft einher mit persönlicher Bereicherung, Oligarchie und Macht, die sich durch eine Kapitalisierung der Aufmerksamkeit ergeben kann. Das zeigt Trump eindrücklich, und Elon Musk hat neofaschistische Memes zum Markenkern von X.com gemacht.
Andererseits ist das „Leere“ im Netz kein Problem, es lebt von Hype Cycles, Aufregungspunkten oder Ereignissen, die nicht unbedingt „real“ sein müssen. Bei dem, was ich Faschisierung nenne, speist sich der Prozess aus einer Dynamik der Reaktion und Eskalation. Sie produziert ständig neues Reaktionsmaterial, das die Dynamik weiter antreibt. Autoren wie Lucie Varga, Leo Löwenthal oder Walter Benjamin haben übrigens Ähnliches für faschistische Propaganda der 1920er- bis 1940er-Jahre konstatiert: Die Inhalte oder die Ideologie sind fast beliebig, die Dynamik des Reaktionären und das gemeinsame Phantasma sind wichtiger.
netzpolitik.org: Wir müssen uns die Faschisierung also wie ein Perpetuum mobile vorstellen?
Simon Strick: Zumindest als etwas, das eine starke Eigendynamik hat, die sich immer weiter selbst antreibt. Das ist mein Vorschlag, um zu erklären, warum große Teile der politischen Öffentlichkeit sich mitreißen lassen, die nicht ohne weiteres als rechtsextrem klassifizierbar sind. Im Buch nenne ich das: Es gibt mehr Faschisierung als es Faschisten gibt. Aus meiner Sicht ist das ein massives Problem unserer Gegenwart.
Datenschutz & Sicherheit
KW 42: Die Woche, in der Europa Palantir auf die Finger schaut
Liebe Leser:innen,
diese Woche bin ich sehr zuversichtlich. Das liegt an einer großen Recherche-Kooperation mit Kolleg:innen aus vielen europäischen Ländern. Gemeinsam haben wir diese Woche veröffentlicht, wo überall in Europa das US-Unternehmen Palantir Verträge mit Regierungen hat – und wo sich Staaten wegen unterschiedlicher Bedenken von dem Anbieter abwenden.
Es geht mir bei meiner Freude gar nicht so sehr darum, was im Text steht. Mich erfreut besonders, was möglich ist, wenn Journalist:innen aus 18 verschiedenen Staaten zusammenarbeiten. In den vielen Wochen, die vor der Veröffentlichung lagen, fragten die Kolleg:innen immer wieder bei ihren Regierungen und Ministerien nach, verschickten zahllose Presse- und Informationsfreiheitsanfragen. Sie ließen nicht locker, auch wenn es zäh wurde. Und so trugen sie jede Menge Informationen zusammen, schon in der Recherchephase erschienen allerortens immer wieder Ausschnitte aus dem, was sie herausfanden. Manche Neuigkeit kam auch erst kurz vor der Deadline. So erfuhren wir alle kurz vor Redaktionsschluss, dass in Spanien der einzige Vertrag mit Palantir wohl nicht verlängert werden soll.
So ergab sich Stück für Stück ein Bild. Wir trugen zusammen, was die verschiedenen Regierungen für Palantir-Software ausgaben und ‑geben. Das sind dann mal 25 Millionen Euro in Baden-Württemberg und 6,2 Millionen Euro in Italien. Einzeln wirkt das nicht wie ein Riesenbetrag. Aber wenn man alles zusammenwirft, kommen rund 1,4 Milliarden Euro dabei heraus – mindestens, denn einige Regierungen wollen keine Kosten offenlegen.
Diese Informationen kann keine Person alleine zusammensuchen. Dafür braucht es ein großes Team aus findigen Rechercheur:innen, die genau wissen, wie sie die Informationen im eigenen Land am besten herausfinden. Aber die harten Zahlen sind nicht das einzige, was ich an der Kooperation sehr zu schätzen gelernt habe.
Alles netzpolitisch Relevante
Drei Mal pro Woche als Newsletter in deiner Inbox.
Es erleichtert die eigene Arbeit ungemein, wenn man genau weiß, dass es für jede Region eine kundige Ansprechpartnerin gibt. Wenn man ganz mitbekommt, wie die Diskussionen um Palantir in den verschiedenen Ländern laufen – nicht nur aus leidlich automatisiert übersetzten Nachrichtenmeldungen, sondern von den Experten für genau dieses Thema. Und wenn Konkurrenz keine Rolle spielt, sondern alle gemeinsam daran arbeiten, möglichst viele Informationen ans Licht zu bringen und die Puzzleteile zusammenzusetzen. Davon braucht es mehr. Denn die meisten der Themen, zu denen wir recherchieren, der Unternehmen, die wir beleuchten, sie reichen weit über ein einzelnes Land hinaus. Daher geht ein großer Dank an die Kolleg:innen der Investigativ-Plattform Follow The Money, die unsere Recherche geleitet und koordiniert haben.
Ganz am Ende einer Kurzübersicht im Text, der bei Follow The Money erschien, findet sich übrigens ein unscheinbarer Hinweis: „Dieser Artikel ist Teil einer fortlaufenden Reihe“. Und ich glaube auch: Das war sicher nicht der letzte Teil.
Viele Grüße
anna

Deutsch-französische Initiative soll Autoindustrie stärken

Straßen aus Asphalt mit recyceltem Kunststoff können länger halten

Volkswagen bereitet Rückruf für verschiedene Elektroautos vor

Ryzen AI Embedded X100: AMDs Embedded-Sparte geht mit Strix Halo All‑In

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 3 Monaten
Ryzen AI Embedded X100: AMDs Embedded-Sparte geht mit Strix Halo All‑In
-
 Apps & Mobile Entwicklungvor 1 Monat
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 1 Monat
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-

 Apps & Mobile Entwicklungvor 1 Monat
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Entwicklung & Codevor 3 Monaten
Kommentar: KI-Verbote in Open-Source-Projekten können KI nicht stoppen
-
Apps & Mobile Entwicklungvor 2 Monaten
Amazon gibt Gas: Neues KI-Kraftwerk könnte größter US-CO₂-Sünder werden
-

 Künstliche Intelligenzvor 3 Monaten
iX-Workshop: Spurensicherung nach M365-Angriff ‒ Protokolle gezielt auswerten
-

 Künstliche Intelligenzvor 4 Wochen
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken