
Apps & Mobile Entwicklung
Signal: Kritische Lücke ließ Mikro und Kamera nach Anrufen an
Signal hat eine kritische Lücke beim Beenden von Anrufen geschlossen, die dazu führen konnte, dass das Mikrofon und die Kamera nach dem Auflegen nicht ausgeschaltet wurden. Das Audiosignal ließ sich so theoretisch weiterhin übertragen. Ein Update für die Android-App, das die Lücke schließt, steht bereits zur Verfügung.
Ereigniswarteschlange überlastet
Die Schwachstelle trägt die Kennung CVE-2026-113380 und gilt mit einem CVSS-Wert von 9,3 als kritisch. Betroffen ist die Open-Source-Bibliothek RingRTC, die Signal für Sprach- und Videofunktionen nutzt. Demnach war es einem Angreifer möglich, die interne Ereigniswarteschlange mit einer Vielzahl von Anfragen zu überlasten, was dazu führte, dass das Beenden des Gesprächs blockiert wurde. So ließ sich das Audiosignal weiterhin übertragen, worauf der Nutzer, der das Gespräch beendet hat, gegebenenfalls nur durch den Hinweis in der Statusleiste von Android auf den Zugriff auf das Mikrofon durch Signal noch aufmerksam gemacht wurde. Der Fehler ermöglichte kein Auslesen von Passwörtern oder Chatverläufen.
Nur unter Android reproduzierbar
Um die Schwachstelle auszunutzen, müsste der Angreifer somit zunächst einen aktiven Anruf mit dem betroffenen Nutzer haben. Dies ist bei Signal nur zwischen bekannten Kontakten mit akzeptierter Nachrichtenanfrage oder gemeinsamem Gruppenchat möglich. Ein unbekannter Nutzer kann keinen Anruf auslösen. Laut Signal ließ sich das Verhalten ausschließlich unter Android reproduzieren, obwohl die betroffene Bibliothek auch in den Signal-Apps für iOS und Desktop-PCs genutzt wird. Berichte über das aktive Ausnutzen der Schwachstelle gibt es bislang nicht.
Update schließt die Lücke
Signal hat die fehlerhafte Bibliothek inzwischen aktualisiert und mit Version 8.27 der Signal-App vom 9. September ein Update für Android ausgeliefert. Inzwischen ist bereits Version 8.33 verfügbar. Der Auflege-Befehl bei Anrufen wird nun unabhängig von der Ereigniswarteschlange verarbeitet, so dass er nicht mehr blockiert werden kann. Signal empfiehlt, die verfügbaren Updates auf allen Plattformen zu installieren, sofern noch nicht automatisch aktualisiert.



Apps & Mobile Entwicklung
Neue DHL-Tarife: Das Päckchen wird auf- und abgewertet, fast alles wird teurer
Ab dem kommenden Jahr sollen neue Preise für den Versand von Päckchen und Paketen mit DHL gelten. Bei der Frankierung in der Filiale wird alles teurer. Bei der Online-Frankierung bleiben immerhin die Preise der populärsten Produkte stabil. Wenn diese direkt an eine Packstation verschickt werden, lassen sich zudem 20 Cent sparen. Phase 1 der höheren Paketpreise Wie die DHL offiziell mitteilt …
Quelle: Den vollständigen Artikel beim Originalanbieter lesen
Apps & Mobile Entwicklung
KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR
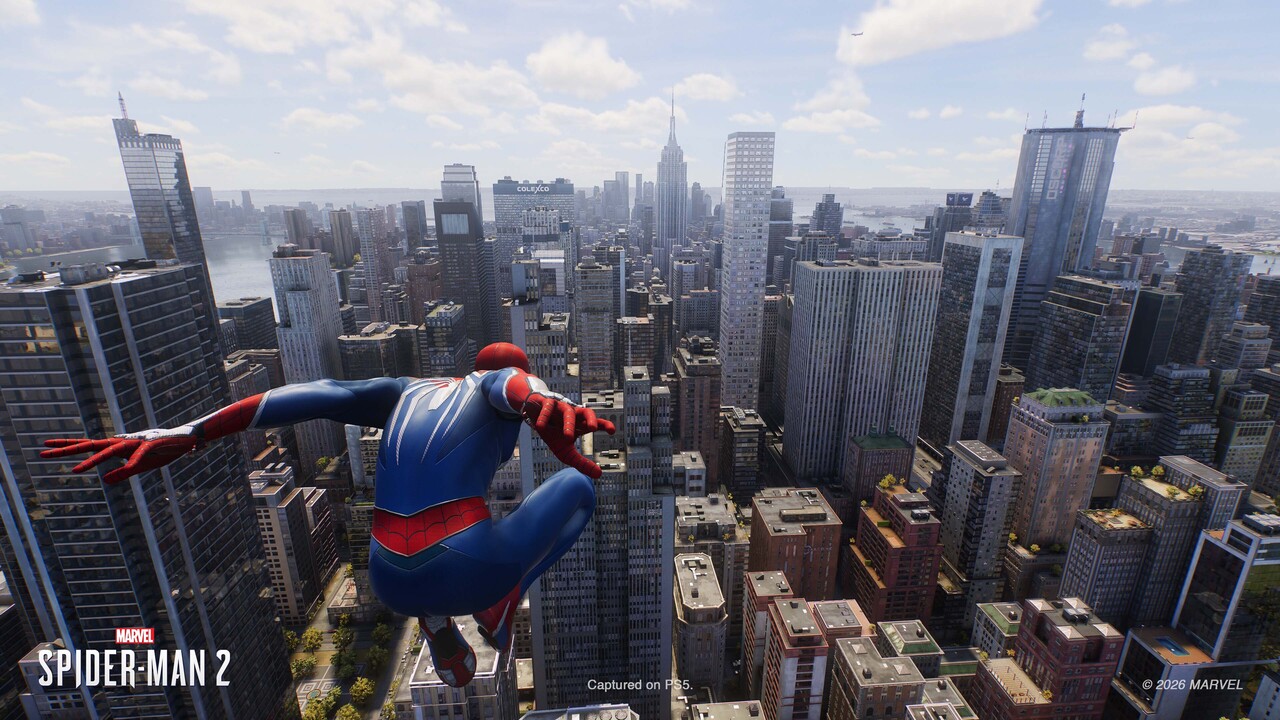
Die Upscaling-Technik Quick Spectral Super Resolution, kurz QSSR, hält in weiteren Spielen für die PlayStation 5 Einzug. Sony verkündet, dass (bald) auch ARC Raiders, Control Resonant, Hell Let Loose: Vietnam, Marvel’s Spider-Man 2, No Man’s Sky und The Finals QSSR unterstützen.
Erst letzten Monat hatte Sony mit QSSR auch für die PlayStation 5 eine KI-basierte Upscaling-Technik eingeführt. Die technische Basis der Software ist die gleiche wie beim PlayStation Spectral Super Resolution (PSSR), das schon länger auf der stärkeren PlayStation 5 Pro eingesetzt wird. Da die Hardware der PS5 aber nicht die dedizierten Machine-Learning-Einheiten mit schneller INT8-Beschleunigung des Pro-Modells besitzt, nutzt QSSR eine schlankere Architektur des neuronalen Netzes.
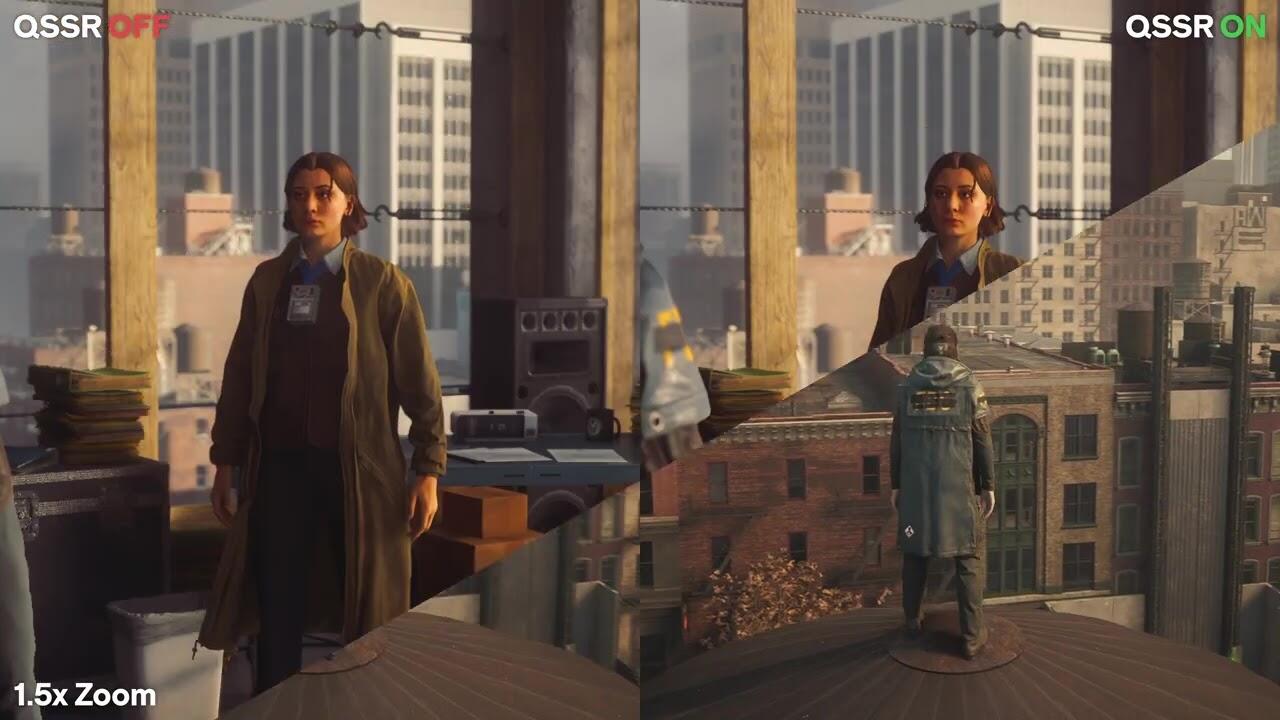
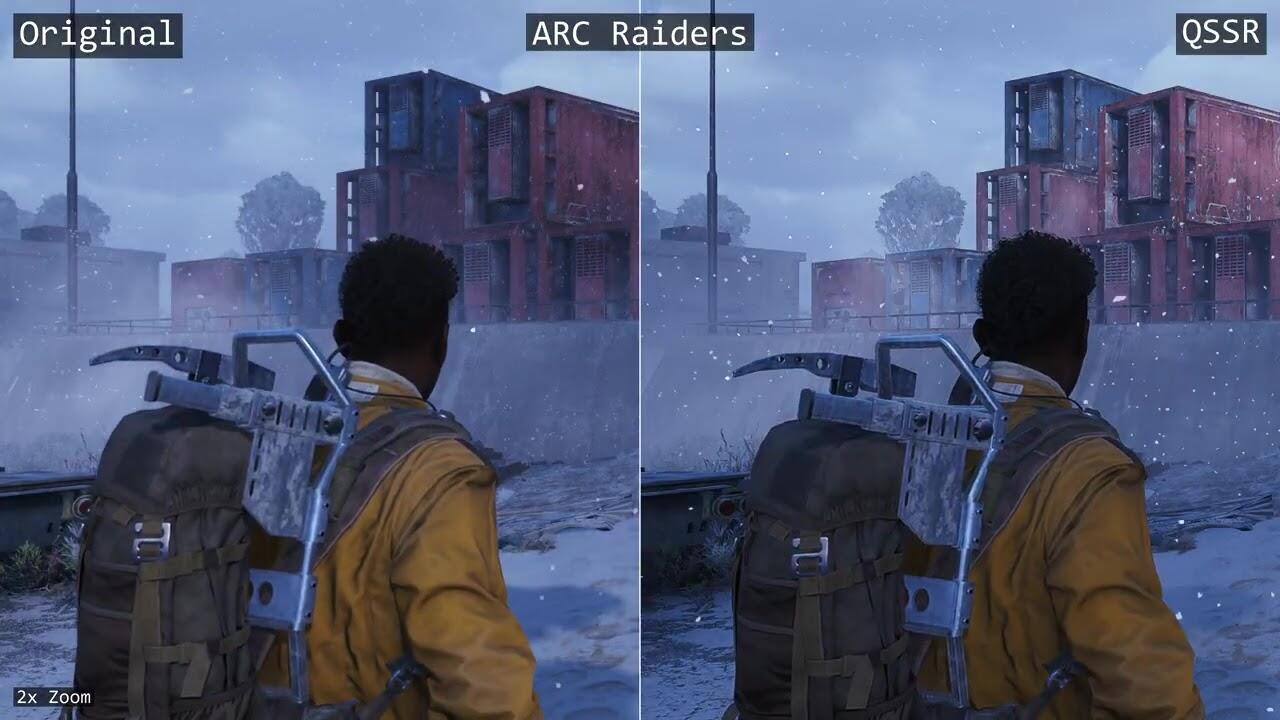
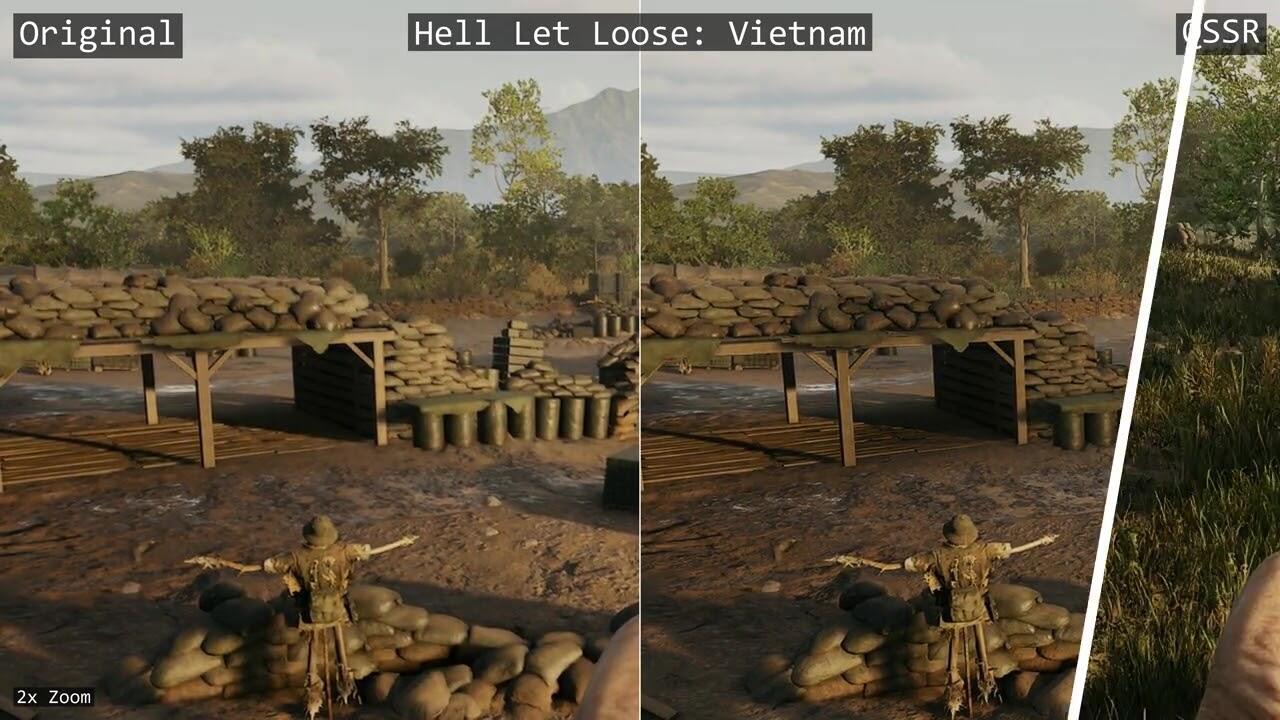
Dennoch wird die Bildqualität auch durch QSSR verbessert. Feine Strukturen werden stabiler rekonstruiert. Außerdem soll das Bild bei Bewegung weniger flimmern oder zerfallen.
Sechs weitere Titel erhalten QSSR
Während zu Beginn nur Wolverine und Ghost of Yōtei QSSR-Support erhielten, kündigt Sony jetzt sechs weitere Spiele an, die zeitnah QSSR erhalten sollen oder es im Falle von Marvel’s Spider-Man 2 bereits bieten.
- ARC Raiders (coming soon)
- Control Resonant (im Dezember)
- Hell Let Loose: Vietnam (ohne Termin)
- Marvel’s Spider-Man 2 (ab sofort)
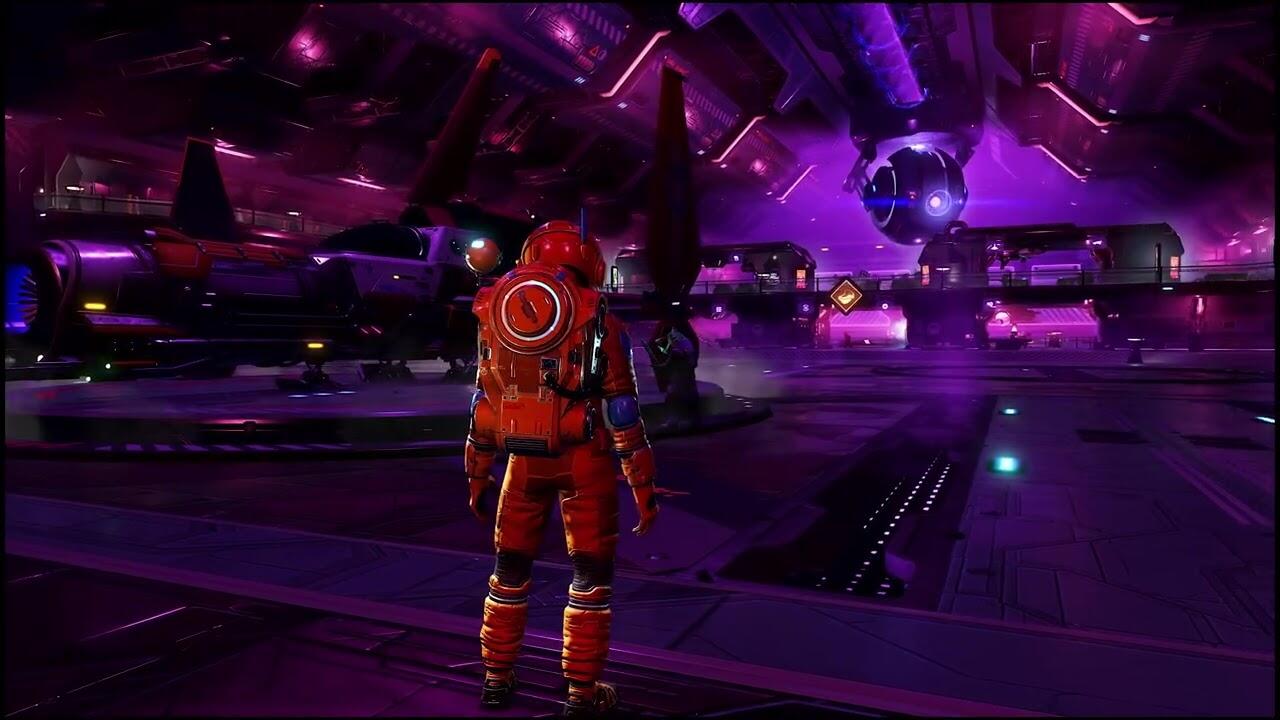
- No Man’s Sky (in den nächsten Wochen)
- The Finals (coming soon)
Da Insomniac Games schon bei Wolverine Pionierarbeit geleistet hatte, überrascht es nicht, dass ab sofort auch Marvel’s Spider-Man 2 QSSR unterstützt. Das entsprechende Update werde bereits verteilt.
Bei den anderen ist die Terminierung für ein QSSR-Update nicht so eindeutig. Remedy Entertainment spricht zumindest vom Dezember, während es bei No Man’s Sky von Hello Games in den nächsten Wochen so weit sein soll. Bei ARC Raiders und The Finals, beides Titel von den Embark Studios, heißt es nur „coming soon“. Für Hell Let Loose: Vietnam hat der Entwickler Expression Games den Zeitraum noch gar nicht eingegrenzt und spricht lediglich von einem „kommenden Update“.
In den nächsten Monaten sollen weitere PS5-Spiele QSSR bekommen. Sehr wahrscheinlich werden dies vornehmlich Titel sein, die auch schon PSSR für die PS5 Pro unterstützen.
Erste Bildvergleiche
Mal deutlich sichtbar wie bei Hell Let Loose: Vietnam, mal eher subtil wie bei Control Resonant: Kurze Videos zeigen die Vorteile von QSSR.
Apps & Mobile Entwicklung
Nintendo vs. Modchips: GitHub sperrt 144 Firmware-Repositories
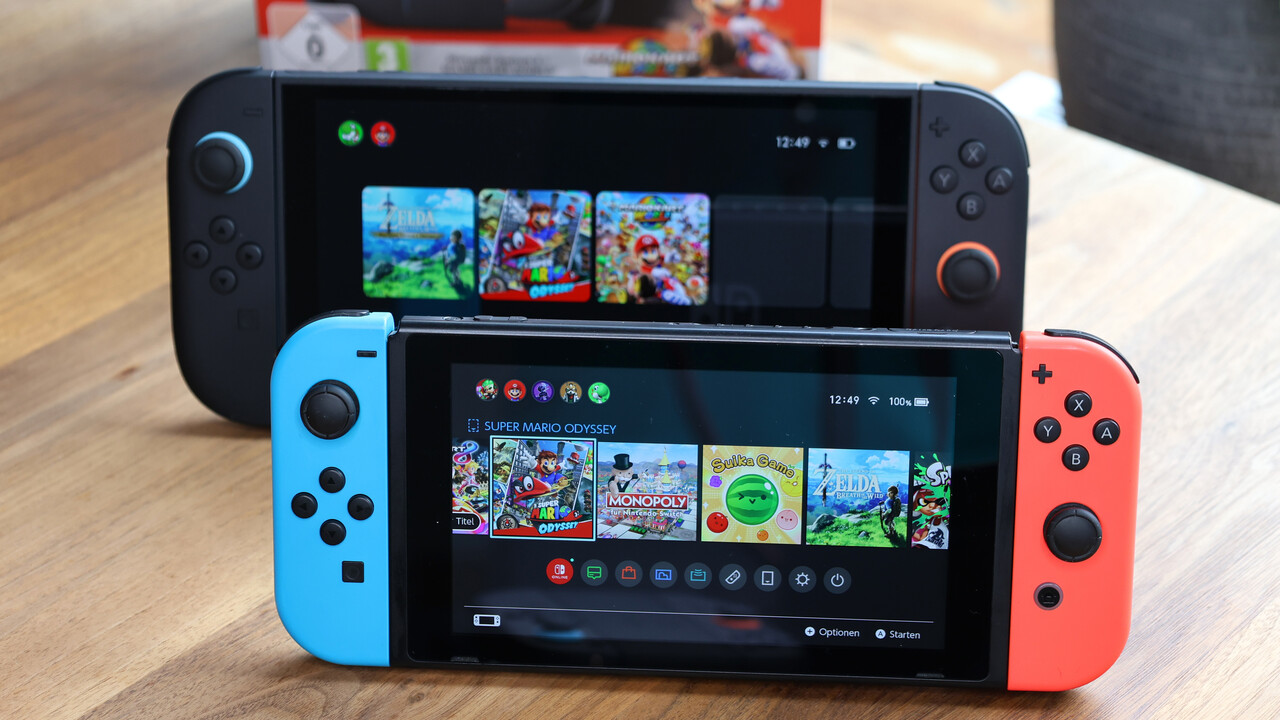
Nintendo geht mit einer neuen DMCA-Beschwerde gegen Firmware für Modchips der ersten Switch-Generation vor. GitHub hat daraufhin 144 Repositories rund um Picofly gesperrt. Auch Emulatoren sind betroffen: Insgesamt erfassen vier Beschwerden 217 Repositories, von denen 215 gesperrt wurden.
Picofly greift beim Start der Switch ein
Picofly basiert auf einem günstigen RP2040-Mikrocontroller, der als Modchip in die Nintendo Switch eingelötet wird. Beim Einschalten der Konsole erzeugt der Chip einen gezielten Spannungsfehler, einen sogenannten Glitch. Damit lässt sich die Sicherheitsprüfung beim Startvorgang aushebeln und nicht autorisierte Software ausführen.
So können Nutzer beispielsweise eigene Programme (Homebrew), Linux oder Spielmodifikationen auf der Switch verwenden. Gleichzeitig ermöglicht der Eingriff das Abspielen unerlaubter Spielekopien, was Nintendo mit seinen technischen Schutzmaßnahmen verhindern möchte.
In der DMCA-Beschwerde vom 6. November 2026 richtet sich Nintendo of America gegen das Repository Ansem-SoD/Picofly und dessen Forks. GitHub sperrte daraufhin das ursprüngliche Projekt sowie 143 daraus entstandene Kopien. Nintendo beruft sich auf den amerikanischen Digital Millennium Copyright Act (DMCA), der unter anderem die Verbreitung von Werkzeugen zur Umgehung technischer Schutzmaßnahmen untersagt.
Der Vorwurf betrifft dabei bereits die Bereitstellung der Modchip-Firmware, unabhängig davon, ob über die betroffenen Repositories tatsächlich urheberrechtlich geschützte Spiele verbreitet wurden. Nintendo verweist in seiner Beschwerde auch auf das frühere Vorgehen gegen Team-Xecuter, dessen Mitglieder unter anderem Modchips für die Switch verkauft hatten.
Auch Switch-Emulatoren betroffen
Neben Picofly stehen zwei bekannte Switch-Emulatoren im Mittelpunkt der Löschaktion. Eine weitere Beschwerde führte zur Sperrung von 71 Repositories des Projekts Citron Neo. Zwei zusätzliche Anträge betrafen Kopien von Yuzu für Windows und Android. Deren Betreiber entfernte den Quellcode einschließlich der Versionshistorie, weshalb die beiden Repositories weiterhin erreichbar sind.
Nintendo geht bereits seit Jahren gegen die Switch-Emulation vor. Besonders weitreichende Folgen hatte das Verfahren gegen Yuzu im März 2024. Die Entwickler verpflichteten sich im Rahmen eines gerichtlichen Vergleichs zur Zahlung von 2,4 Millionen US-Dollar und stellten die Entwicklung des Emulators ein. Seitdem entstanden verschiedene Nachfolgeprojekte auf Grundlage des ursprünglich quelloffenen Programms.
Wie TorrentFreak berichtet, hat Nintendo mit den jüngsten Beschwerden nun erstmals in größerem Umfang auch Modchip-Firmware auf GitHub ins Visier genommen. Bereits im August hatte der Konzern mehr als 400 Repositories rund um Switch-Emulatoren sperren lassen.
Die aktuellen Sperrungen beschränken sich auf die betroffenen GitHub-Projekte. Bereits installierte Modchips bleiben funktionsfähig, und die Firmware ist weiterhin über andere Quellen erhältlich. Ob die Verbreitung der Picofly-Firmware tatsächlich gegen den DMCA verstößt, wurde durch die GitHub-Sperrung selbst nicht gerichtlich entschieden.

Neue DHL-Tarife: Das Päckchen wird auf- und abgewertet, fast alles wird teurer

Inference Manager: neues Ubuntu-Tool verwaltet lokale KI-Modelle

KI-Upscaling: Sechs weitere PS5-Spiele erhalten schärfere Grafik dank QSSR

tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku

Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar

Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-
 Apps & Mobile Entwicklungvor 2 Monaten
tado°: Smartes Wand-Thermostat ersetzt Batterien durch USB‑C‑Akku
-
 Apps & Mobile Entwicklungvor 2 Monaten
Aqara Spatial Multi-Sensor FP400: Matter-Sensor erkennt bis zu 10 Personen mit mmWave‑Radar
-
 Apps & Mobile Entwicklungvor 2 Monaten
Arm CSS for Mobile 2: C2-Ultra macht die CPU zum Orchestrator für KI‑Agenten
-

 Künstliche Intelligenzvor 2 Monaten
Gesperrte Straße von Hormus: Laut Prognose werden CO₂-Emissionen 2026 sinken
-

 Künstliche Intelligenzvor 1 Monat
Verbrenner-Aus: Merz und Macron wollen CO₂-Ziel für 2035 weiter lockern
-

 Künstliche Intelligenzvor 2 Monaten
Plug-in-Hybride emittieren sechsmal mehr CO₂ im Alltag als offiziell angegeben
-

 Apps & Mobile Entwicklungvor 3 Monaten
Deutsche Lüfter-Ikone: ebm‑papst geht für 5,1 Milliarden Euro in die USA
-

 Künstliche Intelligenzvor 2 Monaten
Dänischer CO₂-Speicher „Greesand“ geht im Meeresgrund in Regelbetrieb